Impact
Quel service s arrête si ce compte, ce logiciel ou cette donnée devient indisponible ?

Cybersécurité
La cybersécurité d'une PME ne commence pas par un outil miracle. Elle commence par une question plus concrète : quelles attaques peuvent vraiment arrêter l'activité, voler des données, détourner un paiement ou bloquer les équipes lundi matin ? Pour une petite structure, le risque cyber n'est pas abstrait. Il passe par un courriel crédible, un mot de passe réutilisé, une facture modifiée, un poste non mis à jour, une sauvegarde jamais testée ou un prestataire trop largement autorisé.
La méthode de cybersécurité PME consiste à prioriser les risques, sécuriser les accès, protéger la messagerie, organiser les sauvegardes, encadrer les prestataires, préparer la réponse incident et former les équipes. Les sujets comme le phishing, l'authentification multifacteur, la sauvegarde ou la conduite à tenir après une cyberattaque demandent ensuite des décisions précises.
Il n'existe pas de sécurité absolue. Une PME doit viser une défense proportionnée, vérifiable et tenable dans le temps. L'objectif n'est pas de tout acheter, mais de faire reculer les scénarios les plus probables et les plus coûteux sans paralyser le travail quotidien.
Une bonne politique cyber est celle que les équipes appliquent quand personne ne les regarde.
La plupart des attaques cherchent d'abord une opportunité simple. Une PME n'a pas besoin d'être connue pour intéresser un attaquant : beaucoup d'attaques sont industrielles, avec des outils qui scannent des services exposés, testent des identifiants volés, envoient des campagnes de phishing ou exploitent une faille connue. La victime est parfois choisie parce que la porte est ouverte, pas parce qu'elle figure sur une liste stratégique.
Cette réalité change la façon de prioriser. La bonne défense n'est pas forcément celle d'un grand groupe. Une PME doit d'abord bloquer les chemins faciles : comptes sans MFA, mots de passe partagés, messagerie mal contrôlée, postes jamais corrigés, accès administrateur trop larges, sauvegarde connectée en permanence, absence de procédure en cas d'alerte. Ce sont des sujets modestes en apparence, mais ils décident souvent de la gravité d'un incident et de la vitesse de reprise.
Le risque est aussi économique. Une attaque réussie peut immobiliser la facturation, interrompre la production, ralentir les commerciaux, exposer des données clients, créer une fraude au virement ou dégrader la confiance. Même sans rançon payée, le coût d'arrêt suffit parfois à fragiliser la trésorerie.
La PME doit donc raisonner en continuité métier : vendre, produire, payer, livrer et répondre aux clients chaque jour.
| Scénario | Point d entrée fréquent | Premier rempart utile |
|---|---|---|
| Phishing de boîte mail | Courriel imitant un client, une banque ou un dirigeant | MFA, vérification hors mail et signalement interne |
| Fraude au virement | RIB modifié ou consigne urgente | Double validation et appel sur numéro connu |
| Rançongiciel | Pièce jointe, accès distant ou faille non corrigée | Mises à jour, droits limités et sauvegarde isolée |
| Fuite de données | Partage cloud trop ouvert ou compte compromis | Droits par rôle, journalisation et revue des accès |
| Compromission prestataire | Accès technique permanent ou mal encadré | Compte nominatif, MFA, périmètre et révocation |
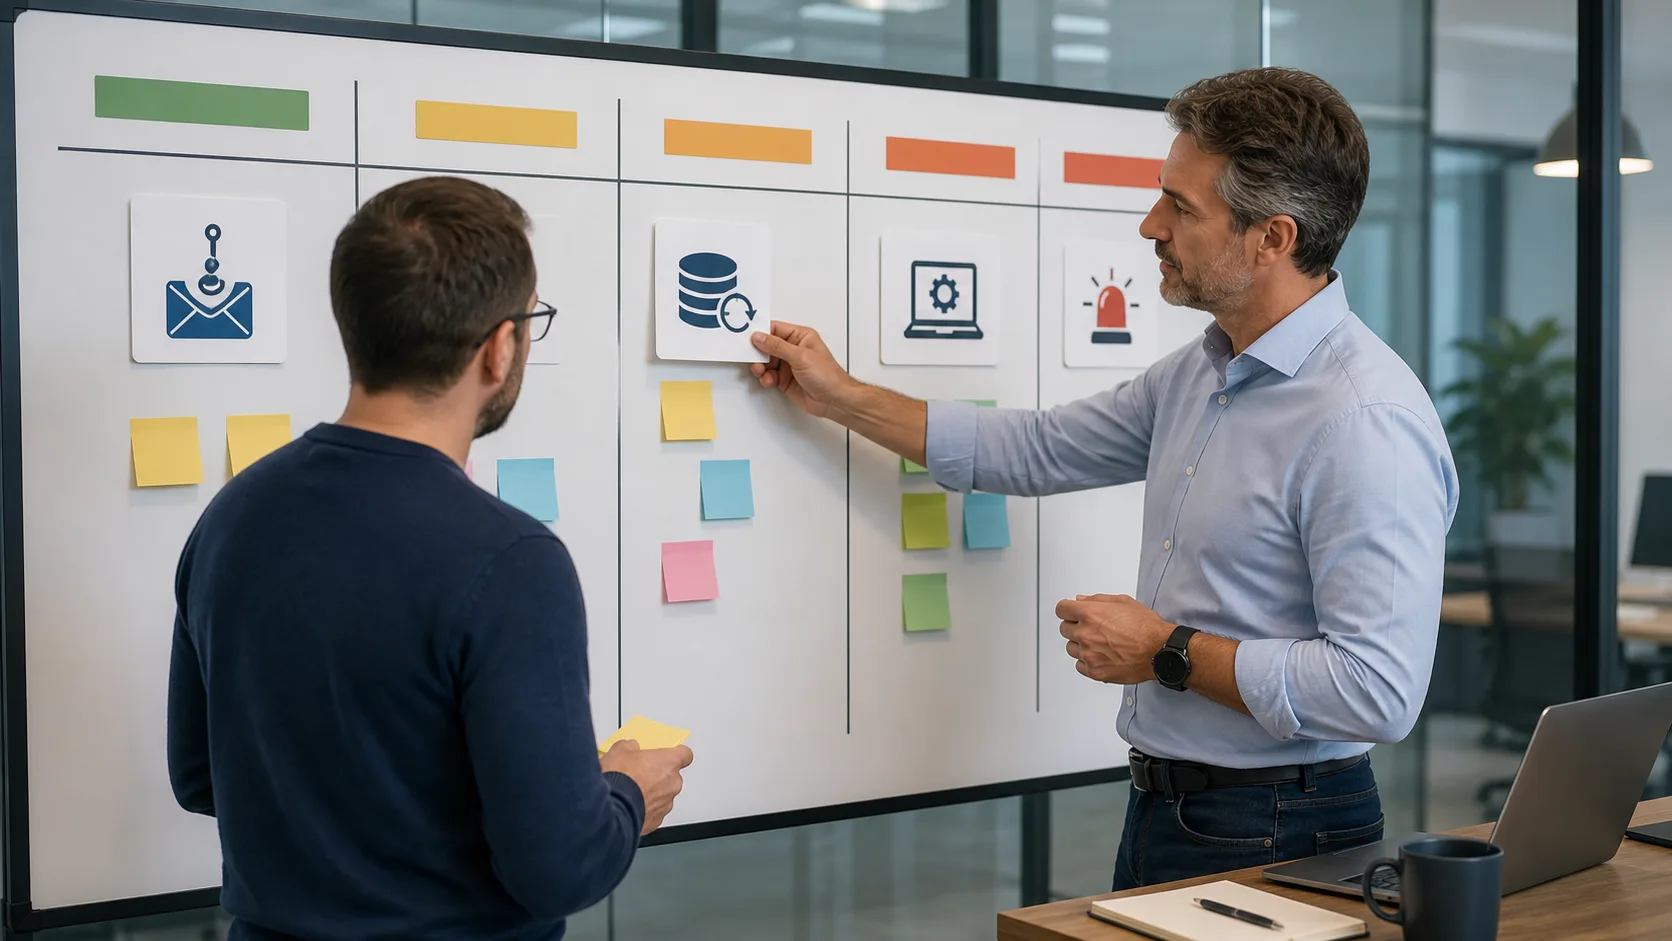
Le bon ordre part du métier, pas de la console d'administration. Avant d'acheter un logiciel de sécurité, listez les actifs qui font vivre l'entreprise : messagerie, postes de travail, ERP, CRM, comptabilité, serveurs, outils SaaS, fichiers partagés, sauvegardes, site web, moyens de paiement, accès prestataires et données clients. Une PME découvre souvent à cette étape que ses actifs critiques ne sont pas ceux qu'elle imaginait, parce que la dépendance réelle se voit surtout quand un service tombe.
Pour chaque actif, posez trois questions : qui y accède, depuis où et avec quels droits ? Puis ajoutez une question de continuité : combien de temps l'entreprise peut fonctionner si cet actif est indisponible ? La réponse distingue le système simplement pratique du système vital. Un outil RH peut attendre vingt-quatre heures. La messagerie commerciale ou le logiciel de production, beaucoup moins.
Cette cartographie doit rester simple. Un tableau partagé suffit au départ, avec le propriétaire métier, le responsable technique, les comptes administrateurs, les sauvegardes, les dépendances et les prestataires. Ce document devient ensuite le plan de contrôle : chaque priorité cyber doit protéger un actif important ou réduire un scénario crédible.
Ne cherchez pas la perfection documentaire. Une cartographie imparfaite mais vivante vaut mieux qu'un audit théorique oublié dans un dossier.
Quel service s arrête si ce compte, ce logiciel ou cette donnée devient indisponible ?
Cet accès est-il ouvert depuis Internet, partagé avec un prestataire ou utilisé hors bureau ?
Existe-t-il une sauvegarde testée, un responsable nommé et une procédure de remise en route ?
Le compte utilisateur est devenu le vrai périmètre de sécurité. Une PME travaille dans le cloud, en mobilité, avec des outils SaaS et des prestataires. Si un compte de messagerie, de comptabilité ou d'administration est compromis, l'attaquant n'a pas besoin d'entrer dans le bureau. Il peut lire, écrire, transférer, supprimer, créer des règles de boîte mail ou demander un paiement depuis une identité crédible.
La priorité est donc claire : chaque compte critique doit utiliser un mot de passe unique, long, non réutilisé et stocké dans un gestionnaire de mots de passe. Les mots de passe communs, les fichiers Excel partagés et les variantes prévisibles doivent disparaître. Les recommandations de Cybermalveillance.gouv.fr rappellent l'importance de limiter la réutilisation et de choisir des secrets robustes ; dans une PME, le gestionnaire rend surtout cette exigence praticable.
L'authentification multifacteur doit être activée sur la messagerie, l'administration cloud, les outils financiers, le VPN, les accès distants, les comptes de direction, les comptes prestataires et les consoles qui donnent accès aux données. Quand plusieurs méthodes existent, privilégiez celles qui résistent mieux au phishing que le simple SMS. Le plus important reste de couvrir les accès à fort impact avant les comptes secondaires.
Utiliser ChatGPT au travail sans exposer les données de l’entreprise fait l'objet d'un décryptage dédié dans chatgpt données entreprise.
Les droits administrateur doivent aussi être séparés. Un dirigeant ou un responsable informatique ne devrait pas utiliser au quotidien le même compte que celui qui administre tout. Un compte admin sert à administrer, puis se referme. Cette discipline paraît lourde, mais elle limite fortement les dégâts si le compte courant est piégé.
| Compte | Mesure minimale | Pourquoi le traiter tôt |
|---|---|---|
| Messagerie dirigeant | Mot de passe unique, MFA, règles de transfert surveillées | Usurpation, fraude au virement et accès aux échanges sensibles |
| Comptabilité / banque | MFA fort, double validation, comptes nominatifs | Paiement, RIB, facturation et justificatifs |
| Administration cloud | Compte admin séparé, MFA, journalisation | Création de comptes, accès fichiers et changement de politiques |
| Prestataire | Accès nominatif, limité, révocable et daté | Réduction du risque de rebond par un tiers |
Un courriel douteux n'est pas seulement un problème informatique. Le phishing fonctionne parce qu'il imite le travail normal : recevoir une pièce jointe, valider une facture, cliquer sur un lien de livraison, répondre vite à un client ou obéir à une demande du dirigeant. La bonne réponse ne repose pas seulement sur la méfiance individuelle ; elle combine filtrage, formation, règles métiers et procédures de confirmation, avec un soutien clair de la direction.
Une PME devrait définir des règles simples pour les paiements et changements de coordonnées bancaires. Tout RIB modifié, toute urgence financière, toute demande inhabituelle et tout changement de canal doivent être confirmés par un moyen indépendant : appel sur un numéro déjà connu, validation par un second collaborateur, ticket interne ou contrôle dans l'outil métier. La règle doit être écrite, connue et soutenue par la direction.
Sur le plan technique, activez les protections disponibles dans l'outil de messagerie : MFA, alertes de connexion, blocage des transferts automatiques suspects, protection contre les pièces jointes dangereuses, politique SPF/DKIM/DMARC si le domaine envoie des courriels, et revue des règles de boîte mail. Une compromission se voit parfois dans une règle de transfert discrète. Vérifier les règles de messagerie après une alerte est un réflexe essentiel.
La formation doit montrer des exemples réels : fausse facture, faux partage, validation urgente ou message de transporteur.
La sensibilisation réduit les clics, mais la procédure réduit les pertes quand un clic arrive quand même.
Utile
Repérer une urgence artificielle, une adresse douteuse ou une pièce jointe incohérente.
Décisive
Bloquer tout paiement ou changement bancaire sans validation indépendante.
Indispensable
MFA, filtrage, contrôle des règles de boîte et journalisation limitent les dégâts.
Les postes de travail restent une cible naturelle. Ils accèdent aux fichiers, aux applications, à la messagerie et parfois aux outils administratifs. Une PME doit donc maintenir les systèmes, navigateurs, suites bureautiques, logiciels métiers, routeurs, pare-feu et outils de télémaintenance à jour. Les correctifs ne sont pas une tâche cosmétique : ils ferment des failles déjà connues et parfois déjà exploitées.
La difficulté est organisationnelle. Il faut savoir quels postes existent, qui les utilise, quel système ils exécutent, quels logiciels sont installés et qui peut les administrer. Un inventaire simple permet de repérer les machines oubliées, les versions trop anciennes et les outils installés hors contrôle. Sans inventaire, la mise à jour devient une intention impossible à vérifier.
Les droits locaux doivent être limités. Un utilisateur standard ne devrait pas installer librement un programme ni désactiver les protections.
Le télétravail ajoute une contrainte. Un ordinateur personnel non maîtrisé, un Wi-Fi public, un routeur domestique vulnérable ou un accès distant ouvert sans MFA peut devenir le point d entrée. La solution n'est pas d'interdire toute mobilité, mais d'imposer un cadre : équipement géré, chiffrement, verrouillage, VPN ou accès sécurisé, MFA, mises à jour et capacité de révocation en cas de perte.
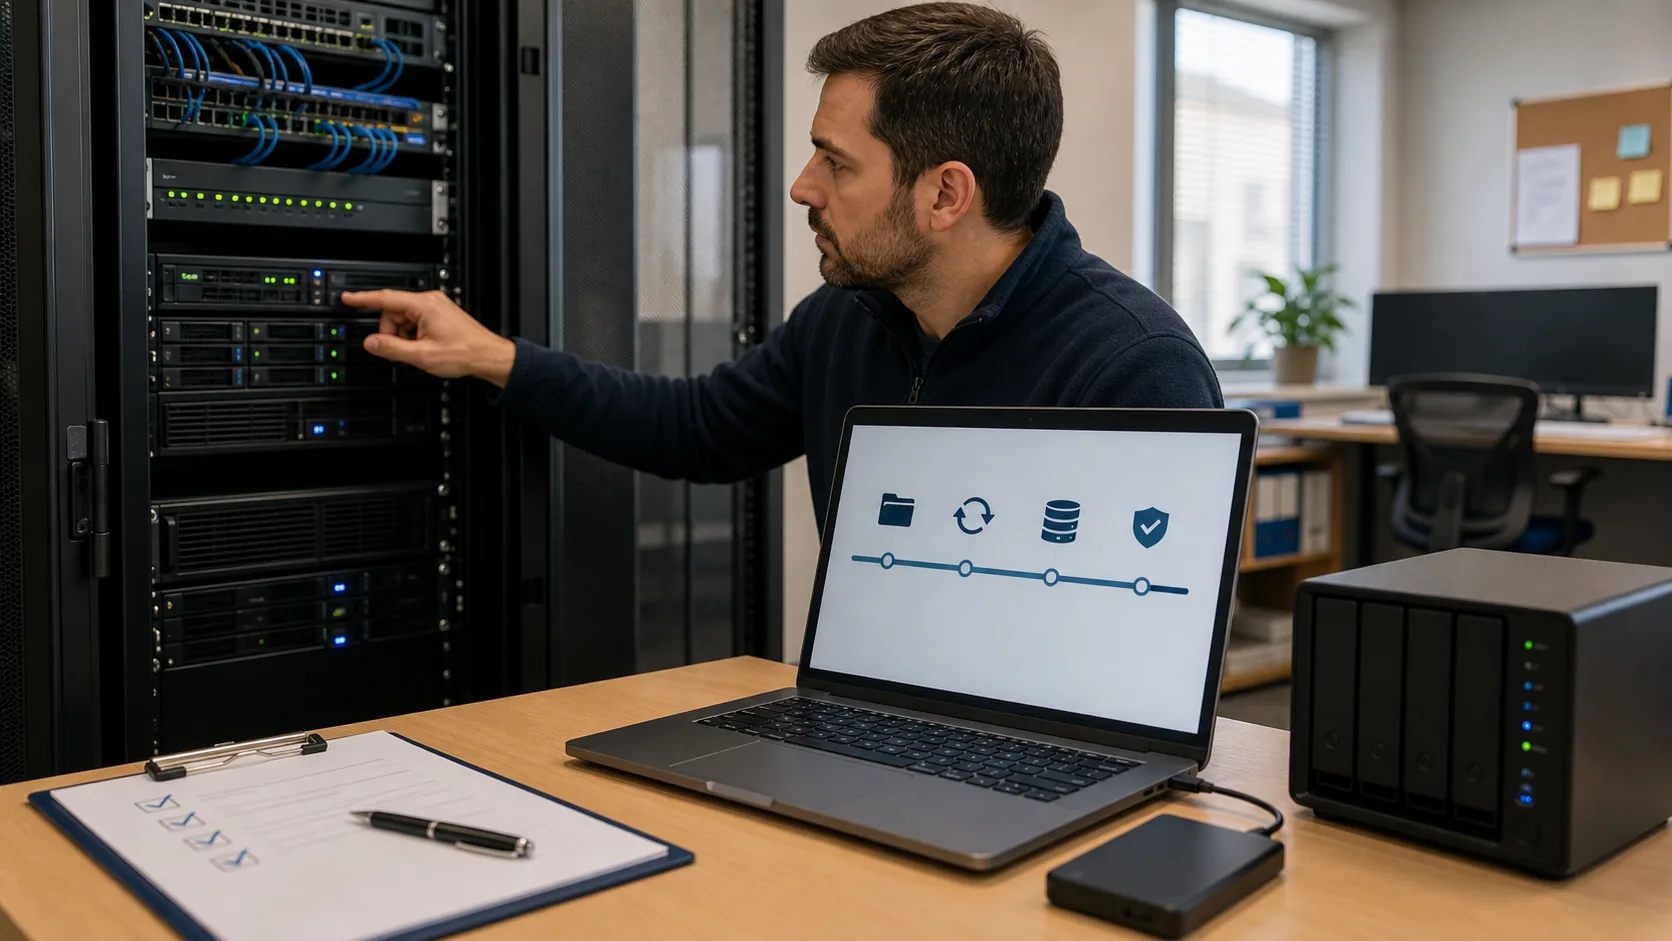
La reprise se prépare avant le blocage, jamais pendant. Une sauvegarde qui n'a jamais été restaurée reste une hypothèse, même si elle semble fonctionner dans un tableau de bord. Pour une PME, elle doit être pensée comme une capacité de reprise, pas comme une copie rassurante : le vrai test arrive quand il faut revenir vite sans aggraver l'incident, avec des données assez récentes pour relancer l'activité dès le premier test.
Le principe utile est la séparation. Conservez plusieurs versions, dont au moins une copie protégée contre la suppression directe depuis le réseau courant. Si un rançongiciel chiffre les fichiers partagés et atteint aussi la sauvegarde connectée, l'entreprise perd son filet de retour. Les sauvegardes doivent donc être isolées, chiffrées, surveillées et associées à des droits spécifiques.
Testez la restauration sur un échantillon représentatif : dossier client, base de comptabilité, fichier métier, boîte mail ou configuration serveur. Le test révèle les dépendances oubliées, les mots de passe manquants, les volumes trop lourds et les délais réels. Ce moment transforme la sauvegarde en preuve de reprise.
La fréquence dépend de l'activité. Une agence qui peut ressaisir une demi-journée de travail n'a pas le même besoin qu'un commerce en ligne ou qu'un atelier connecté à une production. Définissez le volume de perte acceptable et le temps d'arrêt acceptable. Ces deux seuils guident la solution technique sans jargon inutile.
| Point à contrôler | Bonne question | Risque si absent |
|---|---|---|
| Périmètre | Les fichiers, bases, mails et configurations critiques sont-ils inclus ? | Restauration incomplète après incident |
| Isolement | Un compte compromis peut-il supprimer toutes les copies ? | Perte totale en cas de rançongiciel |
| Historique | Existe-t-il plusieurs versions avant l'incident ? | Restauration d'une copie déjà corrompue |
| Test | Un fichier et une base métier ont-ils été restaurés récemment ? | Découverte des problèmes pendant la crise |
Une PME dépend souvent de prestataires : infogérance, logiciel métier, hébergeur, agence web, comptabilité, maintenance, téléphonie, sauvegarde, sécurité, intégrateur. Cette dépendance est normale. Le risque apparaît lorsque les accès sont permanents, partagés, trop larges ou jamais révoqués. Un prestataire doit disposer de droits proportionnés, nominatifs, tracés et retirables.
Commencez par lister les accès tiers : consoles cloud, CMS, domaine, DNS, messagerie, outils métiers, bases, serveurs, VPN, ordinateurs, sauvegardes. Pour chacun, notez le contact responsable, le périmètre, la méthode d'authentification, l'existence du MFA, la date de dernière revue et la procédure de révocation. Cette revue peut sembler administrative, mais elle ferme de nombreuses portes oubliées.
Les contrats doivent aussi préciser les attentes minimales : confidentialité, sauvegarde, notification d'incident, réversibilité, sous-traitance, support, journalisation, niveaux de service et restitution des données. La CNIL rappelle que la sécurité des données relève aussi de mesures organisationnelles. Une PME ne doit pas transformer la confiance commerciale en accès illimité, surtout lorsque le prestataire peut créer des comptes, consulter des données clients ou intervenir sur les sauvegardes. Cette précision contractuelle ne règle pas tout, mais elle rend les responsabilités visibles avant le jour où il faut demander des comptes.
Pour les services cloud, vérifiez les droits de partage, les comptes invités, les anciens collaborateurs, les liens publics, la conservation des fichiers supprimés et les alertes de connexion. Beaucoup de fuites viennent d'un partage trop large ou d'un compte oublié, non d'une attaque sophistiquée.
Une fiche d'une page peut éviter dix décisions improvisées. Le jour d'un incident, l'entreprise manque rarement de stress ; elle manque surtout d'une séquence claire. Ce document doit dire qui coordonne, qui contacte le prestataire, qui informe la direction, qui parle aux clients, quels systèmes isoler, quelles preuves préserver, quels mots de passe réinitialiser et quelles sauvegardes protéger, sans dépendre d'une boîte mail peut-être compromise ou d'un outil indisponible.
En cas de suspicion sérieuse, il faut limiter la propagation sans détruire les éléments utiles à l'analyse. Débrancher un poste du réseau peut être pertinent ; effacer, réinstaller ou improviser peut compliquer la compréhension. La règle pratique est de préserver les traces quand c'est possible, documenter les heures, captures, messages, comptes touchés et actions réalisées. Pour un incident important, faites intervenir un professionnel qualifié et contactez les dispositifs publics adaptés.
La communication doit être préparée avec sobriété. Les équipes doivent savoir quoi dire et quoi ne pas dire tant que les faits ne sont pas établis. Les clients ou partenaires peuvent devoir être informés selon la nature de l'incident, mais une annonce précipitée et imprécise peut aggraver la confusion. Sur les données personnelles, le cadre CNIL et les obligations applicables doivent être examinés avec le bon niveau d'accompagnement.
Le plus important est d'avoir des coordonnées hors ligne : prestataire informatique, hébergeur, assurance éventuelle, banque, responsables internes, accès d'urgence, numéro de support des services critiques. Si tout est stocké dans la messagerie compromise, le plan de crise commence déjà en retard.
Le bon réflexe doit être plus facile que le contournement. La sensibilisation utile ne cherche pas à faire de chaque salarié un analyste cyber : elle installe des réflexes réalistes, comme vérifier une demande urgente, signaler un doute, ne pas contourner le MFA, verrouiller son poste, refuser les mots de passe partagés, protéger les fichiers clients et demander confirmation quand une consigne sort du cadre. Le manager doit répéter que l'alerte rapide vaut mieux que le silence.
La direction doit montrer que le signalement est attendu. Si un collaborateur craint d'être puni pour avoir cliqué, il attendra. Or les premières minutes peuvent limiter les dégâts. La culture cyber d'une PME repose donc sur le droit d alerter vite, pas sur la honte après coup.
Préférez des sessions courtes, répétées et proches du métier : exemples de faux messages reçus, rappel des règles de paiement, démonstration du gestionnaire de mots de passe, test de restauration, simulation de perte d'ordinateur, revue d'un partage cloud. Chaque session doit aboutir à une règle observable. Sinon, la sensibilisation devient une affiche.
Les nouveaux arrivants et départs sont des moments sensibles. À l'arrivée, les accès doivent être créés proprement, avec MFA et droits adaptés. Au départ, ils doivent être révoqués, les secrets partagés changés et les équipements récupérés. Ce cycle d'identité paraît basique, mais il protège la mémoire numérique de l'entreprise.
Il n'y a pas de budget universel. Une PME de conseil, un cabinet médical, un atelier industriel, un commerce en ligne et une entreprise de services avec beaucoup de sous-traitants n'ont pas le même niveau d'exposition. Le budget juste finance d'abord les risques compris, pas une liste d'outils à la mode, et il garde une part pour l'accompagnement humain, les tests, la maintenance et la revue régulière.
Commencez par financer le socle : gestionnaire de mots de passe, MFA, sauvegarde testée, mises à jour maîtrisées, antivirus ou protection endpoint adaptée, filtrage de messagerie, inventaire, procédure incident et accompagnement ponctuel. Ce socle crée les gains de sécurité les plus visibles pour un coût souvent inférieur à celui d'une solution avancée mal exploitée.
Ensuite, ajoutez selon les risques : supervision, EDR managé, audit, durcissement cloud, formation régulière, assurance cyber, tests d'intrusion ciblés, PRA, journalisation centralisée, segmentation réseau, protection du site ou revue contractuelle prestataire. Chaque ajout doit répondre à une question : quel scénario réduit-il, comment sera-t-il maintenu et qui regardera les alertes ?
Un outil sans responsable devient vite décoratif. Mieux vaut une mesure simple suivie chaque semaine qu'un tableau de bord jamais ouvert.
| Niveau | Priorités | Quand y passer |
|---|---|---|
| Socle | MFA, mots de passe, sauvegardes, mises à jour, procédure incident | Toute PME, même très petite |
| Maîtrise | Inventaire, droits, prestataires, filtrage mail, formation courte | Quand plusieurs équipes ou outils cloud coexistent |
| Surveillance | EDR managé, logs, alertes, audit, PRA testé | Quand l arrêt ou la fuite de données coûte cher |
| Renforcement | Segmentation, tests, gouvernance, exigences fournisseurs | Quand l'entreprise dépend fortement du numérique ou de contrats sensibles |
Trois mois suffisent pour installer un socle sérieux. Une PME avance mieux avec une feuille de route courte qu'avec un schéma directeur interminable. Sur trente jours, sécurisez les comptes critiques : messagerie, administration cloud, outils financiers, prestataires, DNS, CMS, sauvegardes. Activez le MFA, changez les mots de passe réutilisés, supprimez les comptes anciens et nommez les responsables. Cette étape réduit rapidement les compromissions les plus fréquentes et donne une preuve de progrès au dirigeant.
Sur soixante jours, traitez les postes et les sauvegardes. Inventoriez les machines, vérifiez les mises à jour, limitez les droits administrateur, clarifiez le télétravail, contrôlez les outils de prise à distance et testez une restauration. Ajoutez une procédure de paiement et de changement de RIB. Cette période transforme la sécurité en habitudes opérationnelles.
Sur quatre-vingt-dix jours, organisez la gouvernance : registre des actifs, revue des prestataires, fiche incident, contacts hors ligne, formation courte, tableau de suivi et arbitrage budgétaire. Le dirigeant doit pouvoir lire en une page ce qui est fait, ce qui reste ouvert, qui porte le sujet et quel risque subsiste. La cybersécurité devient alors une discipline de gestion, pas une suite d'urgences techniques.
Gardez une règle simple : une mesure qui n'est ni contrôlée ni testée par l'équipe n'est pas encore maîtrisée.
À valider avant d'investir dans des solutions plus avancées.
Les priorités communes doivent rester lisibles : reconnaître un phishing, déployer le MFA sans bloquer les équipes, concevoir une sauvegarde restaurable, ou réagir après une attaque. Ici, le lecteur doit comprendre l'ordre logique : identifier les actifs, réduire les accès faciles, protéger la messagerie, organiser la reprise et préparer la décision.
La cybersécurité PME devient plus simple quand elle est reliée au métier. Le but n'est pas d'accumuler des produits, mais de maintenir la capacité à vendre, produire, servir les clients et payer correctement. Une bonne priorisation aide le dirigeant à voir ce qui protège vraiment l'activité et ce qui peut attendre.
Commencez par une mesure vérifiable cette semaine : MFA sur la messagerie, test de restauration ou règle de validation des virements. C'est souvent plus utile qu'un grand plan jamais lancé.
Ces sources encadrent les mesures défensives, la sécurité des données et la priorisation PME. Elles ne remplacent pas un audit, une assistance incident ou un avis juridique personnalisé.
Socle public de mesures d hygiène numérique: gouvernance, comptes, mises à jour, sauvegardes et sensibilisation.
ConsulterRepères grand public et professionnels pour limiter les mots de passe faibles, réutilisés ou partagés.
ConsulterCadre de prudence sur la protection des données, la sécurité des traitements et les mesures organisationnelles.
ConsulterRessource publique pensée pour les petites structures qui doivent prioriser les premiers gestes cyber.
ConsulterRéférence internationale utile pour organiser les fonctions identifier, protéger, détecter, répondre et restaurer.
Consulter