Guide pratique : configurer une adresse IP fixe sur Debian 13 étape par étape
3 février 202617 min de lectureHanaé Aubert
La configuration d’une adresse IP fixe sur Debian 13 représente une étape fondamentale lors du déploiement d’un serveur Linux en environnement de production. Par défaut, la distribution obtient son adresse IP de manière automatique via le protocole DHCP, un mécanisme pratique pour les postes de travail mais inadapté aux serveurs qui nécessitent une connexion stable et prévisible. Cette configuration détermine directement la fiabilité des services hébergés, qu’il s’agisse d’un serveur web, d’une base de données ou d’un service d’infrastructure critique.
En bref
✓L’attribution d’une adresse IP fixe sur Debian 13 est essentielle pour garantir la stabilité et la fiabilité des serveurs
✓Avant toute modification, il faut documenter précisément la configuration réseau existante pour éviter les erreurs
✓️ La méthode la plus stable consiste à éditer le fichier /etc/network/interfaces pour basculer de DHCP à une IP statique
✓Après modification, il est indispensable de redémarrer le service réseau et de tester la connectivité et la résolution DNS
✓️ Sauvegarder, documenter et sécuriser la configuration permet une gestion efficace et un dépannage rapide en cas de besoin
YouTube
Vidéo utile sur le sujet
Ce contenu externe reste bloqué par défaut. Vous pouvez l'activer si vous acceptez le chargement des médias externes.
Comprendre pourquoi une adresse IP fixe est indispensable pour votre serveur
Réponse directe
Une adresse IP fixe est essentielle pour un serveur car elle assure une connectivité stable, facilite la gestion du réseau, l’application de règles de sécurité, la documentation et permet aux clients d’accéder de manière fiable aux services hébergés sans interruption liée à un changement d’adresse.
Un serveur configuré en DHCP voit son adresse IP changer potentiellement à chaque redémarrage ou renouvellement de bail, provoquant des interruptions de service et des problèmes de connectivité pour les clients qui tentent d’y accéder. Lorsqu’une application ou un service pointe vers une adresse IP spécifique, tout changement crée une rupture de communication et oblige à reconfigurer manuellement les dépendances. Cette instabilité s’accumule rapidement dans un environnement professionnel où les services doivent fonctionner sans interruption.
L’utilisation d’une IP statique offre plusieurs avantages décisifs : elle permet une gestion prévisible du réseau local, facilite la mise en place de règles de pare-feu ciblées, et garantit que les clients externes peuvent joindre le serveur de manière fiable. Pour les administrateurs système, c’est aussi une question de maintenabilité et de documentation, car chaque serveur dispose d’une identité IP permanente qu’on peut consigner dans les registres d’inventaire.
Debian 13, comme ses versions antérieures (11 et 12), offre plusieurs approches pour configurer une adresse IP fixe. La méthode traditionnelle par édition du fichier /etc/network/interfaces reste la plus stable et la plus prévisible, particulièrement pour les serveurs minimalistes. Cette approche ne dépend d’aucun service graphique et fonctionne de manière identique, que le serveur soit déployé en ligne de commande pur ou dans un environnement virtualisé.
Bon à savoir
Sur Debian 13, le choix d’une adresse IP statique facilite grandement la gestion des serveurs à distance, notamment pour les accès SSH, les sauvegardes automatisées ou l’hébergement d’applications nécessitant une connexion permanente.
Examiner la configuration réseau actuelle avant toute modification
Réponse directe
Avant de modifier la configuration réseau sur Debian 13, il faut relever l’adresse IP, le masque, la passerelle, les serveurs DNS et le nom de l’interface via les commandes ip a, ip route show et cat /etc/resolv.conf pour éviter toute perte de connectivité.
Avant de modifier les paramètres réseau, il est crucial de documenter l’état actuel du système. Cette étape évite les erreurs de saisie et permet de comprendre exactement quelles valeurs doivent être conservées ou remplacées dans la nouvelle configuration. Une mauvaise manipulation à ce stade peut isoler complètement le serveur du réseau.
La commande ip address (ou ip a en raccourci) affiche l’ensemble des interfaces réseau présentes sur la machine, ainsi que leurs adresses IP actuelles et leurs masques de sous-réseau. Cette commande remplace l’ancienne référence ifconfig et constitue l’équivalent Linux de ipconfig sous Windows. Lancer cette commande révèle généralement plusieurs interfaces : l’interface loopback (lo) dédiée aux communications internes, et une ou plusieurs cartes réseau physiques ou virtuelles (souvent nommées ens192, eth0, ou similaire en fonction du matériel).
Pour identifier la passerelle par défaut, la commande ip route show affiche la table de routage complète du système. La route marquée « default » indique vers quelle adresse IP le trafic non destiné aux réseaux locaux doit être acheminé. C’est généralement l’adresse IP du routeur ou du pare-feu qui connecte le réseau local à l’extérieur.
Les paramètres DNS actuels se consultent en affichant le fichier /etc/resolv.conf via la commande cat /etc/resolv.conf. Ce fichier énumère les serveurs de noms que le système interroge pour résoudre les noms d’hôtes en adresses IP. Noter ces informations sur un document ou dans un fichier texte permet de les réutiliser lors de la configuration statique.
Documentation pratique des paramètres actuels
Pour mettre en place une stratégie efficace, il convient de rassembler les informations suivantes en exécutant les commandes décrites : adresse IP actuelle avec masque CIDR, nom exact de l’interface réseau, adresse de la passerelle, adresses des serveurs DNS et éventuellement le nom de domaine utilisé. Plusieurs administrateurs oublient le masque de sous-réseau, ce qui crée une incohérence lors de la configuration statique.
⚙️ Paramètre réseau
📍 Commande d’affichage
💡 Information extraite
Interfaces et adresses IP
ip a
Nom de l’interface, adresse actuelle, masque
Route par défaut / Passerelle
ip route show
Adresse IP de la passerelle (gateway)
Serveurs DNS
cat /etc/resolv.conf
Adresses IP des serveurs de noms
Configuration complète
cat /etc/network/interfaces
État actuel du fichier de configuration
Astuce
Avant toute modification du réseau, sauvegardez le fichier /etc/network/interfaces avec la commande cp /etc/network/interfaces /etc/network/interfaces.bak. Cela permet de revenir en arrière rapidement en cas d’erreur de configuration.
YouTube
Vidéo utile sur le sujet
Ce contenu externe reste bloqué par défaut. Vous pouvez l'activer si vous acceptez le chargement des médias externes.
Modifier le fichier d’interfaces réseau pour définir une IP statique
Réponse directe
Pour définir une IP statique sur Debian 13, il faut éditer le fichier /etc/network/interfaces, remplacer inet dhcp par inet static pour l’interface concernée, puis indiquer l’adresse IP, le masque, la passerelle, les DNS et éventuellement le domaine local.
La configuration des paramètres IP sur Debian 13 s’effectue en éditant le fichier de configuration principal situé à /etc/network/interfaces. Ce fichier est un document texte simple qui décrit la manière dont chaque interface réseau doit se comporter au démarrage du système. Éditer ce fichier avec un éditeur de texte comme nano ou vi permet de passer d’une configuration DHCP (automatique) à une configuration statique (IP fixe).
Pour ouvrir le fichier en ligne de commande avec des privilèges d’administrateur, il convient d’utiliser la commande sudo nano /etc/network/interfaces. Nano est un éditeur simple et intuitif qui affiche les touches de raccourci en bas de l’écran. Une fois le fichier ouvert, on observe généralement une structure déclarant l’interface de loopback (lo) avec la configuration inet loopback, suivie des déclarations des interfaces réseau physiques.
L’état actuel affiche souvent inet dhcp pour l’interface physique, ce qui signifie qu’elle obtient son adresse IP automatiquement. Cette ligne doit être remplacée par inet static pour basculer vers une configuration d’adresse IP fixe. Immédiatement après, il faut déclarer les propriétés statiques : adresse IP avec masque en notation CIDR, passerelle, serveurs DNS et optionnellement le domaine.
Syntaxe et structure correcte du fichier interfaces
La syntaxe du fichier /etc/network/interfaces suit des règles strictes qui ne tolèrent pas les erreurs d’indentation ou de structure. Chaque déclaration d’interface commence par iface suivi du nom de l’interface (par exemple ens192) et du type (inet pour IPv4, inet6 pour IPv6). Ensuite, les paramètres sont listés en retrait, en respectant l’indentation à l’aide d’espaces.
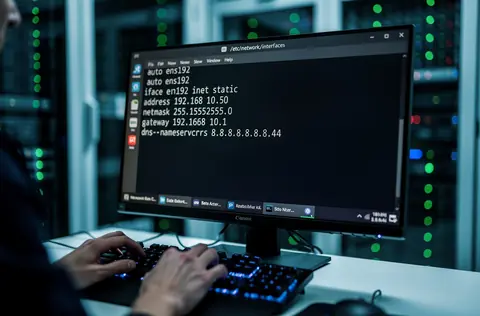
Une configuration correcte pour une IP fixe ressemble à ceci :
Le paramètre allow-hotplug permet à l’interface de fonctionner même si elle est connectée après le démarrage du système. address spécifie l’IP et le masque en notation CIDR (le /24 équivaut à 255.255.255.0). gateway indique la passerelle par défaut. dns-nameservers énumère les serveurs de noms séparés par des espaces. dns-domain ajoute un suffixe de domaine local optionnel.
Alternativement, le masque de sous-réseau peut être spécifié séparément sur une ligne dédiée nommée netmask au lieu d’utiliser la notation CIDR. Les deux approches sont valides : address 192.168.100.14/24 ou address 192.168.100.14 suivi de netmask 255.255.255.0.
Sauvegarde et fermeture du fichier de configuration
Après avoir saisi la configuration correcte, il convient de sauvegarder le fichier sans erreur. Sous nano, on appuie sur Ctrl+O pour écrire le fichier (write Out), puis Enter pour confirmer le nom du fichier. Ensuite, Ctrl+X ferme l’éditeur et retourne au prompt de commande. Vérifier rapidement que les modifications ont été correctement enregistrées en relisant le fichier via cat /etc/network/interfaces évite les surprises lors du redémarrage du service.
Conseil
Après avoir appliqué votre configuration, pensez à tester l’accès réseau depuis un autre poste du réseau local (ex : ping ou ssh) pour vérifier que le serveur répond bien à son adresse statique.
Configurer une adresse IP fixe sur Debian 13 étape par étape assure la stabilité du réseau, essentielle pour un serveur
Appliquer les modifications et tester la configuration réseau
Réponse directe
Après avoir modifié /etc/network/interfaces, redémarrer le service réseau avec sudo systemctl restart networking.service puis activer l’interface avec sudo ifup suivie du nom de l’interface applique la nouvelle configuration IP fixe immédiatement.
Une fois le fichier /etc/network/interfaces modifié et enregistré, les modifications restent inactives jusqu’à ce que le service réseau soit redémarré. Redémarrer le service réseau et activer l’interface requiert l’exécution de deux commandes liées. Si le serveur est accédé en SSH et que l’adresse IP change durant l’opération, la session SSH sera interrompue et il faudra se reconnecter avec la nouvelle adresse.
La commande à exécuter est : sudo systemctl restart networking.service ; sudo ifup ens192 (en remplaçant ens192 par le nom réel de votre interface). Le point-virgule permet de chaîner les deux commandes en une seule exécution. systemctl restart networking.service redémarre le service gestionnaire du réseau, tandis que ifup active spécifiquement l’interface pour appliquer la nouvelle configuration.
Après quelques secondes, une fois les commandes exécutées, la nouvelle adresse IP devient active. Pour vérifier que la configuration a été appliquée correctement, relancer ip a affiche l’interface avec la nouvelle adresse statique. L’interface ens192 doit afficher l’adresse IP spécifiée dans le fichier de configuration, pas une adresse DHCP changeante.
Validation des paramètres DNS et de la résolution de noms
La configuration DNS définie dans le fichier /etc/network/interfaces est automatiquement replicaquée dans le fichier système /etc/resolv.conf. Il ne faut jamais modifier directement /etc/resolv.conf, car ce fichier est géré automatiquement et tout changement serait écrasé lors du prochain redémarrage du service réseau. Afficher son contenu via cat /etc/resolv.conf confirme que les serveurs DNS déclarés dans interfaces ont bien été appliqués.
Pour tester la résolution de noms, utiliser la commande nslookup ou dig permet de vérifier que le serveur peut interroger les DNS correctement. Par exemple, nslookup google.com tente de résoudre le nom google.com en adresse IP. Si la résolution fonctionne, le serveur dispose d’une connexion stable vers les serveurs DNS configurés.
Tester également la connectivité vers la passerelle avec ping : ping 192.168.100.1 envoie des paquets vers la passerelle pour confirmer que le routage fonctionne. Si les paquets reçoivent des réponses, la configuration de l’interface réseau est correcte et le serveur peut accéder au reste du réseau.
Dépannage en cas de problème de connectivité
Si la nouvelle adresse IP n’apparaît pas après le redémarrage du service, vérifier la syntaxe du fichier /etc/network/interfaces : une mauvaise indentation ou un paramètre mal orthographié empêche le service de charger la configuration. Les erreurs les plus courantes incluent des espaces mal placés au lieu de tabulations, ou des noms de paramètres mal orthographiés comme gateway écrit incorrectement.
Si l’interface ne redémarre pas correctement, il peut être nécessaire de relancer le serveur complètement via sudo reboot pour forcer la lecture de la configuration au démarrage. Dans un environnement de production, cette opération doit être planifiée pour éviter les interruptions de service non prévues.
Un dernier point : si plusieurs interfaces réseau coexistent sur le serveur, vérifier que la bonne interface a été configurée et que les autres déclarations ne créent pas de conflits. Afficher l’ensemble du fichier avec cat /etc/network/interfaces offre une vue complète de toutes les interfaces et de leurs configurations respectives.
Astuce
Pour éviter toute interruption de service lors d’un changement d’adresse IP en production, planifiez l’opération pendant une période de faible activité et informez les utilisateurs concernés à l’avance.
Bonnes pratiques et maintenance à long terme d’une configuration IP fixe
Une fois l’IP fixe configurée avec succès, maintenir cette configuration au fil du temps requiert quelques pratiques essentielles. La première consiste à documenter précisément chaque serveur Debian 13 avec son adresse IP attribuée, son nom d’hôte et sa fonction réseau, dans un registre d’inventaire centralisé. Cette documentation évite les conflits d’adresses et facilite le dépannage ultérieur.
Lorsque le réseau local subit des modifications majeures (changement de passerelle, migration de serveurs, modification de la plage d’adresses), relire le fichier /etc/network/interfaces et vérifier que les valeurs restent valides pour la nouvelle topologie. Une adresse IP qui devient obsolète suite à une réorganisation réseau crée des problèmes de routage difficiles à diagnostiquer.
La guide pratique suivante résume les points clés à mémoriser pour la gestion long terme :
🔍 Audit régulier : Vérifier chaque mois que les adresses IP configurées sont toujours actives et en utilisation via des outils de scanning réseau
📋 Documentation à jour : Maintenir un registre précis associant chaque adresse IP à un serveur spécifique, son rôle et son propriétaire
🔐 Sécurité : Protéger l’accès aux fichiers de configuration via les permissions adéquates et les sauvegardes régulières
🔄 Tests après modification : Relancer systématiquement ping et nslookup après toute édition du fichier interfaces pour confirmer la fonctionnalité
⏱️ Planification des changements : Effectuer les modifications hors des heures de pointe pour minimiser l’impact sur les utilisateurs
🛠️ Version de sauvegarde : Conserver une copie du fichier interfaces original avant chaque modification majeure
Intégration avec d’autres systèmes de gestion réseau
Debian 13 offre plusieurs approches pour gérer le réseau au-delà du fichier /etc/network/interfaces traditionnel. Netplan, un système de configuration réseau déclaratif plus moderne, utilise des fichiers YAML situés dans /etc/netplan/ pour définir les configurations. Bien que netplan soit plus flexible pour les configurations complexes, la méthode par fichier interfaces reste plus simple et plus prévisible pour les serveurs critiques.
NetworkManager constitue une autre option souvent utilisée sur les environnements de bureau Debian, mais elle est généralement exclue des serveurs minimalistes en raison de ses dépendances supplémentaires. Pour une majorité des déploiements serveur, le couple systemd-networkd et /etc/network/interfaces fournit une solution légère et performante.
L’important reste de choisir une seule approche et de s’y tenir pour l’ensemble du parc serveur, afin de maintenir la cohérence administrative et de minimiser les erreurs de configuration. Mélanger différentes méthodes sur le même système crée des incohérences et des comportements imprévisibles.
Sécurité et contrôle d’accès aux fichiers de configuration
Le fichier /etc/network/interfaces contient des informations sensibles sur l’infrastructure réseau et doit être protégé contre les modifications non autorisées. Les permissions par défaut (généralement 644) permettent à tout utilisateur de lire le contenu, mais seul root peut le modifier. Cette configuration est acceptable dans la plupart des cas, mais dans les environnements à haute sensibilité, réduire les permissions à 640 ou 600 renforce la sécurité.
Effectuer des sauvegardes régulières du fichier de configuration constitue une bonne pratique en cas de besoin de restauration rapide. Un simple cp /etc/network/interfaces /etc/network/interfaces.bak crée une copie de secours avant chaque modification majeure. Cette approche permet de revenir à une configuration fonctionnelle en quelques secondes si une édition échoue.
Enfin, consulter les logs du service réseau via journalctl -u networking.service ou systemctl status networking.service offre un diagnostic précis en cas de dysfonctionnement. Ces logs enregistrent chaque erreur de syntaxe ou problème de chargement, facilitant le dépannage rapide.
Configurer une adresse IP fixe sur Debian 13 via le fichier /etc/network/interfaces demeure la méthode la plus fiable et la plus largement utilisée dans les environnements serveur. Cette approche nécessite seulement quelques modifications textuelles et une connaissance basique des commandes systèmes pour être appliquée avec succès. L’apprentissage de cette compétence fondamentale constitue une étape incontournable pour tout administrateur système souhaitant gérer efficacement une infrastructure Linux en production.
Bon à savoir
Restreindre les droits d’accès au fichier /etc/network/interfaces (par exemple en 640) renforce la sécurité sur des serveurs sensibles, limitant la lecture aux seuls utilisateurs autorisés.
Hanaé Aubert accompagne les entreprises sur leurs enjeux numériques. Ses contenus visent un public professionnel qui cherche des repères concrets pour arbitrer ses choix…
Réinstaller Windows peut réparer un système instable, supprimer une configuration devenue ingérable ou préparer un ordinateur à un nouvel usage. La méthode la plus sûre dépend de votre objectif : conserver les fichiers et les applications.
Ubuntu Server est un bon choix pour héberger des services Linux stables, à condition de préparer la version LTS, l'accès SSH, les mises à jour, le pare-feu et les sauvegardes.
Recherchez-vous un équipement capable de vous aider dans la gestion de votre organisation ? Les imprimantes de codes-barres occupent une place importante dans de nombreux secteurs. Elles permettent d'identifier rapidement les produits.
Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.
Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.
Poursuivez avec les guides du site
Les guides complètent cet article avec une lecture plus structurée, des cas concrets et les points de vigilance à garder en tête.