CIDR
Plus compact : /24, /26 ou /30 indiquent directement le nombre de bits réseau.

Mobile Télécom
Une adresse IPv4 devient lisible dès qu’on arrête de la regarder comme quatre nombres isolés. Elle représente surtout une séparation : d’un côté la partie réseau, de l’autre la partie hôte. Le masque indique où placer cette séparation, et c’est lui qui décide quels appareils peuvent se joindre directement sans passer par un routeur ou doivent envoyer le trafic vers une passerelle.
Cette refonte repart de la pratique. L’objectif n’est pas de réciter toute l’histoire d’IPv4, mais de savoir lire une adresse, comprendre un préfixe CIDR, calculer une plage utilisable et reconnaître les erreurs qui provoquent des pannes réseau très concrètes. Le calcul compte, mais la lecture du contexte compte autant.
Commencez par le préfixe : c’est le raccourci le plus fiable pour éviter les conversions inutiles au premier regard d’un plan réseau.
Dans une notation comme 192.0.2.34/24, le suffixe /24 signifie que les 24 premiers bits identifient le réseau. Les 8 bits restants servent aux hôtes. Cette notation CIDR remplace les anciens réflexes de classes A, B et C, qui restent utiles culturellement mais ne suffisent plus à planifier un réseau moderne, surtout dès que plusieurs VLAN ou sites doivent cohabiter.
Pour raisonner vite, retenez que chaque bit hôte double le nombre d’adresses. Un /24 laisse 8 bits hôtes, donc 256 adresses théoriques. Dans un réseau IPv4 classique, on réserve généralement l’adresse réseau et l’adresse de broadcast, ce qui laisse 254 hôtes utilisables.
| Préfixe | Masque courant | Adresses totales | Hôtes utilisables classiques |
|---|---|---|---|
| /24 | 255.255.255.0 | 256 | 254 |
| /25 | 255.255.255.128 | 128 | 126 |
| /26 | 255.255.255.192 | 64 | 62 |
| /27 | 255.255.255.224 | 32 | 30 |
| /30 | 255.255.255.252 | 4 | 2 |
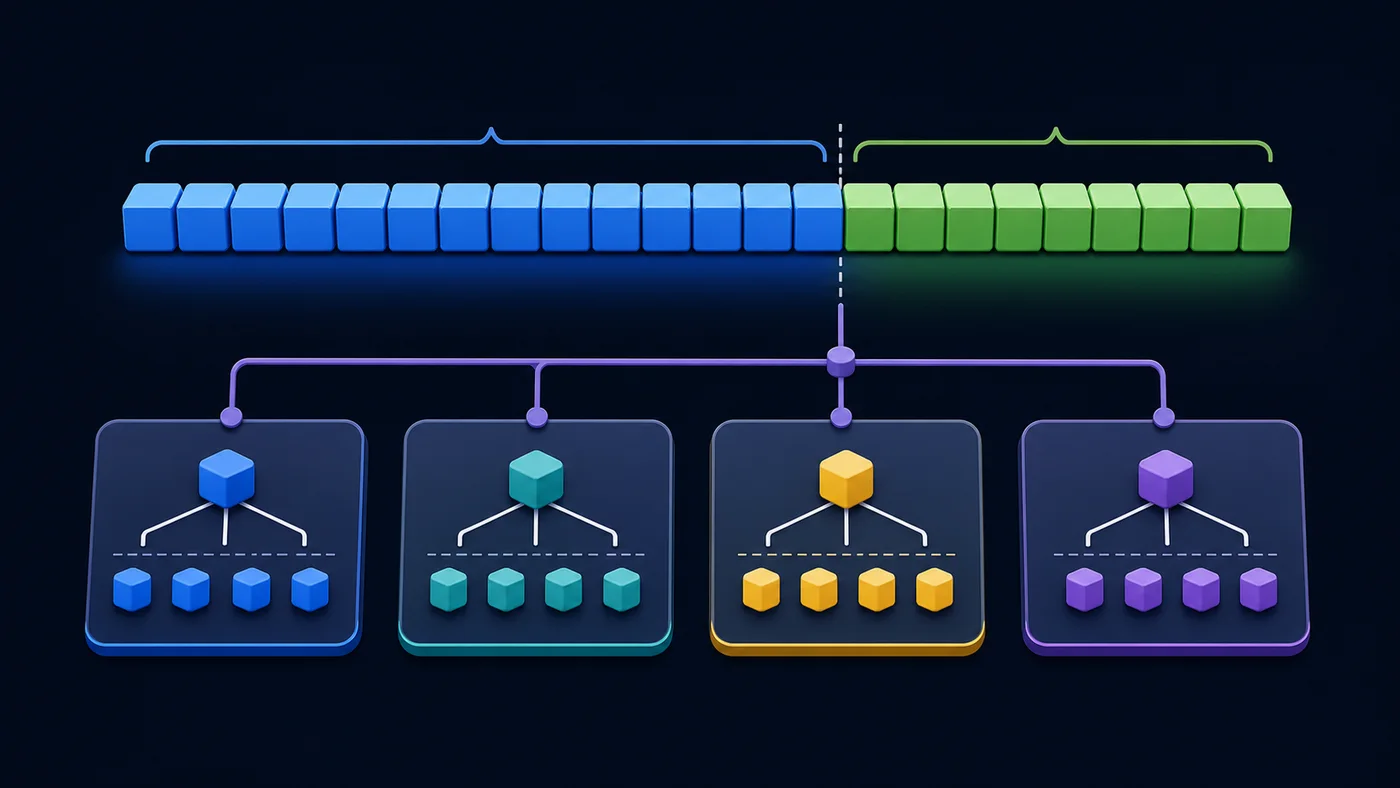
Deux machines peuvent avoir des adresses proches et pourtant ne pas être dans le même réseau. C’est le masque qui tranche. Si deux hôtes n’ont pas la même lecture de la frontière réseau/hôte, ils peuvent croire appartenir à des réseaux différents ou, au contraire, tenter de joindre directement une machine qui devrait passer par la passerelle. C’est pour cela qu’un simple chiffre après la barre oblique change parfois toute la circulation locale.
Cette nuance explique beaucoup de pannes discrètes : ping local qui fonctionne pour certains appareils, imprimante invisible sur un VLAN, routeur joignable depuis un poste mais pas depuis un autre. Le câblage paraît correct, l’adresse semble “dans le même coin”, mais le masque réel raconte une autre histoire.
Un masque plus long réduit la taille du sous-réseau. Passer de /24 à /25 ne change pas la famille apparente d’adresses, mais coupe la plage en deux blocs de 128 adresses. Passer à /26 crée quatre blocs de 64 adresses. Le calcul devient plus simple quand vous raisonnez par taille de bloc plutôt que par mémorisation.
La règle pratique tient en une formule : taille du bloc = 256 moins la valeur du dernier octet significatif du masque.
Les deux écritures décrivent la même séparation, mais elles ne servent pas au même confort de lecture.
Plus compact : /24, /26 ou /30 indiquent directement le nombre de bits réseau.
Plus visuel pour certains équipements : 255.255.255.0 ou 255.255.255.192.
CIDR facilite les découpes et l’agrégation, surtout dans les plans modernes.
Le masque décimal permet parfois de repérer vite une faute de configuration.
Le calcul devient fiable quand vous cherchez d’abord le bloc, puis seulement les bornes exactes du sous-réseau concerné dans cet octet.
Prenez un exemple de documentation : 192.0.2.130/26. Le /26 laisse 6 bits hôtes. Le bloc vaut 64 adresses, donc les réseaux possibles dans le dernier octet commencent à 0 à 64, 128 et 192. L’adresse 130 tombe dans le bloc 128. Cette étape évite l’erreur fréquente qui consiste à supposer que toute adresse en 192.0.2.x appartient forcément au même segment.
La plage du réseau est donc 192.0.2.128 à 192.0.2.191. L’adresse réseau est 192.0.2.128, l’adresse de broadcast est 192.0.2.191, et les hôtes utilisables vont de 192.0.2.129 à 192.0.2.190. Cette méthode marche parce qu’elle part de la taille du bloc, pas d’un calcul binaire complet à chaque fois.
Quand le préfixe tombe sur un octet complet, le calcul est encore plus simple. Un /24 correspond à des blocs de 256 dans le dernier octet : 192.0.2.0 à 192.0.2.255. Un /16 fixe les deux premiers octets et laisse varier les deux derniers. Mais dès que le masque n’est pas aligné sur 8, 16 ou 24 bits, le réflexe du bloc devient indispensable.
Pour approfondir ce point, consultez non enregistré sur le réseau, qui traite plus précisément de résoudre le message non enregistré sur le réseau.
Toutes les adresses IPv4 ne se valent pas. Les plages privées définies par la RFC 1918 sont faites pour les réseaux internes : 10.0.0.0/8 à 172.16.0.0/12 et 192.168.0.0/16. Elles ne sont pas routées directement sur Internet public et sont souvent utilisées derrière la traduction d’adresses. Cette séparation évite de confondre un exemple de laboratoire, une plage de bureau et une adresse réellement annoncée sur Internet par un opérateur ou une organisation.
Les plages de documentation, comme 192.0.2.0/24 à 198.51.100.0/24 et 203.0.113.0/24, servent aux exemples techniques. Elles évitent de publier de vraies adresses appartenant à une organisation. C’est pourquoi cet article utilise des blocs réservés aux exemples plutôt que des adresses réelles.
La distinction est importante en production. Utiliser une plage privée au mauvais endroit peut créer un conflit avec un VPN, un site distant ou un fournisseur. Utiliser une adresse publique qui ne vous appartient pas peut provoquer des routes incohérentes. Le plan d’adressage doit donc préciser l’usage de chaque plage, pas seulement son masque.
Pour les supports internes, utilisez des plages de documentation lorsque vous inventez un exemple public. Cela évite d’exposer une adresse réelle ou de laisser croire qu’un bloc appartient à votre organisation. Pour les maquettes de lab, indiquez clairement si la plage est fictive, privée ou réellement routée.
Ce détail paraît administratif, mais il évite des erreurs dans les tickets, les captures d’écran et les procédures partagées avec un prestataire, surtout quand plusieurs équipes réseau, sécurité et support lisent le même document. Une adresse d’exemple mal choisie peut survivre longtemps dans une documentation copiée ensuite.
| Type de plage | Exemple | Usage |
|---|---|---|
| Privée | 10.0.0.0/8 | Réseaux internes, VPN, LAN d’entreprise |
| Privée | 192.168.0.0/16 | Réseaux domestiques et petits sites |
| Documentation | 192.0.2.0/24 | Exemples techniques, supports de formation |
| Publique | Attribuée par registre/opérateur | Routage Internet, services exposés |
Le bon masque n’est pas le plus grand possible. C’est celui qui donne assez d’adresses pour les machines prévues, les équipements réseau, les imprimantes, les bornes Wi-Fi, les réserves DHCP et une marge réaliste. Un réseau trop petit impose une renumérotation rapide ; un réseau trop grand augmente le domaine de broadcast et complique la segmentation. Entre les deux, il faut garder assez d’air pour les ajouts prévisibles sans rendre le plan illisible.
Pour un petit lien point à point, un /30 reste classique car il donne deux hôtes utilisables. Pour un VLAN utilisateurs, un /24 est souvent confortable, mais pas toujours justifié. Pour un réseau d’administration, un /27 ou /28 peut suffire. La bonne question n’est pas “quel masque ai-je l’habitude d’utiliser ?”, mais “combien d’adresses ce segment doit-il absorber sans devenir flou ?”.
Prévoyez les usages avant de découper. Séparez postes, serveurs, téléphonie, invités, administration, caméras ou objets connectés quand les règles de sécurité le demandent. Un plan propre simplifie les règles firewall, le DHCP, les routes statiques et les investigations quand un incident apparaît.
Le binaire doit éclairer le raisonnement, pas ralentir chaque intervention de support sur une configuration déjà urgente à remettre en service.
Le binaire explique le masque, mais vous n’avez pas besoin de convertir toute l’adresse à chaque dépannage. Il suffit de reconnaître les valeurs de masque possibles dans l’octet qui change : 128 à 192, 224 à 240, 248 à 252, 254 et 255. Chacune correspond à un nombre de bits réseau dans cet octet, ce qui permet de revenir très vite à une taille de bloc exploitable.
Par exemple, 255.255.255.224 signifie que les trois premiers octets sont entièrement réseau et que le dernier octet commence par trois bits réseau supplémentaires. Le préfixe est donc /27. La taille de bloc vaut 32, ce qui crée des débuts de réseaux à 0 à 32, 64 à 96, 128 à 160, 192 et 224.
Cette lecture hybride est plus rapide qu’un tableau complet. Vous utilisez le binaire pour comprendre pourquoi les blocs existent, puis le calcul par pas pour travailler vite. C’est exactement ce qu’on attend d’un technicien réseau : savoir justifier le calcul, mais ne pas perdre cinq minutes à convertir une adresse entière pour une panne simple.
| Valeur du masque | Bits réseau dans l’octet | Taille de bloc |
|---|---|---|
| 128 | 1 bit | 128 |
| 192 | 2 bits | 64 |
| 224 | 3 bits | 32 |
| 240 | 4 bits | 16 |
| 248 | 5 bits | 8 |
| 252 | 6 bits | 4 |
Le VLSM, pour Variable Length Subnet Mask, consiste à utiliser plusieurs tailles de sous-réseaux dans un même plan. C’est utile : un VLAN utilisateurs peut avoir besoin d’un /24, un réseau de caméras d’un /26, un lien inter-routeurs d’un /30. Mais cette souplesse doit rester maîtrisée, sinon le plan d’adressage devient un puzzle fragile que seuls les auteurs initiaux savent encore lire quelques mois plus tard, au moment précis où il faut intervenir vite.
La méthode propre consiste à classer les besoins du plus grand au plus petit. Vous placez d’abord les segments qui consomment le plus d’adresses, puis les plus petits. Cela limite les trous inutilisables et facilite la lecture. Ensuite, vous documentez chaque bloc avec son usage, sa passerelle, sa plage DHCP, ses réservations et son propriétaire technique.
Ne cherchez pas une optimisation extrême. Gagner quatre adresses peut coûter cher si personne ne comprend plus la logique du site. Dans une PME, un réseau lisible avec un peu de marge vaut souvent mieux qu’un découpage trop serré. La maintenabilité est une contrainte réseau au même titre que le nombre d’hôtes.
Pour compléter cette lecture, clé de sécurité réseau Android apporte des repères utiles sur trouver la clé de sécurité réseau sur android sans se tromper.
Les pannes IPv4 les plus agaçantes viennent souvent d’une configuration presque correcte, donc difficile à repérer au milieu des tests.
La panne la plus classique est la passerelle hors sous-réseau. Un poste configuré en 192.0.2.130/26 ne peut pas utiliser directement une passerelle en 192.0.2.1, car elle n’appartient pas au même bloc /26. Le poste enverra mal ses paquets ou ne saura pas résoudre correctement le prochain saut. Le symptôme ressemble alors à un routeur indisponible, alors que la passerelle est simplement placée hors de la plage locale.
Autre erreur fréquente : deux sous-réseaux qui se chevauchent. Si un site annonce 10.0.0.0/24 et qu’un VPN distant utilise aussi cette plage, les routes deviennent ambiguës. Le trafic part vers le mauvais tunnel, ou revient par un autre chemin. Le problème ne vient pas du protocole IP, mais d’un plan d’adressage contradictoire.
Enfin, les masques incohérents entre équipements produisent des symptômes trompeurs. Un serveur en /24 et un poste en /25 peuvent partager une partie de plage, mais ne pas être d’accord sur les hôtes joignables localement. Ce type de décalage est pénible car il ne touche qu’une fraction des communications.
Avant d’accuser le switch ou le câble, vérifiez ces points dans l’ordre.
Un plan IPv4 non documenté finit toujours par devenir une dépendance humaine lors des incidents et des changements urgents.
Un calcul juste ne suffit pas si personne ne sait pourquoi le sous-réseau existe. La documentation doit indiquer le rôle du segment, le préfixe, la passerelle, les plages distribuées par DHCP, les réservations, les adresses statiques et les routes particulières. Sans ces informations, chaque intervention devient une enquête où l’on compare les configurations réelles, les anciens tickets et les souvenirs de l’équipe.
Ajoutez aussi la logique de nommage. Si les VLAN, les interfaces et les plages suivent une convention stable, les incidents se résolvent plus vite. Un administrateur doit pouvoir reconnaître qu’un réseau est dédié aux invités, aux serveurs ou à l’administration sans ouvrir dix outils. La cohérence visuelle réduit les erreurs humaines.
La documentation doit évoluer avec le réseau. Une feuille obsolète peut être pire qu’une absence de feuille, parce qu’elle donne confiance dans une information fausse. Après une migration, un changement DHCP ou l’ajout d’un VPN, mettez à jour la source de vérité immédiatement, même si le changement paraît mineur.
Comprendre IPv4 reste utile, même quand l’architecture cible prépare déjà IPv6 pour les services récents et les futures migrations.
IPv4 reste présent partout, mais il n’est pas infini. Les réseaux privés et le NAT ont prolongé sa durée de vie, mais ils ajoutent aussi des couches de traduction, de journalisation et de dépannage. Comprendre IPv4 reste donc indispensable, même dans une stratégie où IPv6 progresse.
Dans un réseau interne simple, IPv4 peut continuer à fonctionner correctement pendant longtemps. En revanche, pour des services exposés, des architectures cloud, des environnements multi-sites ou des besoins de connectivité modernes, IPv6 doit être pris au sérieux. Le sujet dépasse le calcul de masque, mais la logique reste similaire : savoir quelle partie identifie le réseau, quelle partie identifie l’interface, comment les routes s’agrègent et quelles hypothèses de sécurité ne doivent pas être reprises mécaniquement.
La bonne posture est pragmatique. Maîtrisez IPv4 pour exploiter l’existant, mais évitez de concevoir tout nouveau plan comme si l’espace d’adressage privé était illimité. Un réseau propre aujourd’hui facilitera aussi la coexistence ou la migration demain.
La bonne méthode tient en peu d’étapes, mais elle doit rester systématique quand la pression monte pendant un dépannage réseau.
Retenez trois idées. Une adresse IPv4 a 32 bits. Le préfixe CIDR indique combien de bits décrivent le réseau. Le reste sert aux hôtes. À partir de là, tout le calcul consiste à trouver la taille du bloc, puis à repérer dans quel bloc tombe l’adresse. Si cette logique est claire, les tableaux deviennent des accélérateurs, pas une béquille indispensable.
Si vous débutez, entraînez-vous d’abord sur /24, /25, /26 et /27. Ces masques couvrent beaucoup de cas quotidiens et montrent bien le passage de 256 à 128, 64 puis 32 adresses. Ensuite, les préfixes plus serrés deviennent moins intimidants.
En production, le calcul n’est qu’une partie du travail. Le vrai enjeu reste la cohérence du plan : pas de chevauchement, des passerelles dans la bonne plage, une marge raisonnable, et une documentation qui permet à quelqu’un d’autre de comprendre le réseau sans vous appeler.
Pour approfondir ce point, consultez switch réseau, qui traite plus précisément de switch réseau, comprendre son rôle sans se tromper.
À lire aussi
La bonne méthode pour retrouver un smartphone Android perdu consiste à vérifier Find Hub, protéger le compte, décider vite entre sonnerie, verrouillage et effacement.
Perdre son smartphone représente une source majeure d anxiété dans notre société hyperconnectée, où cet appareil contient des données sensibles et [ ]

Une GPO peut imposer Ethernet dès qu'un portable est branché au dock, éviter les doubles interfaces et rendre le support réseau plus prévisible.

Un guide pratique pour comprendre le rôle d'un switch réseau, choisir le bon modèle et éviter les erreurs de câblage, de PoE ou de segmentation.

Le Wi-Fi aide à relier ordinateurs, téléphones et objets connectés à un réseau sans câble. Voici son fonctionnement réel, ses limites et les bons réflexes pour l'utiliser.

L'adresse MAC identifie une interface réseau dans le réseau local. Elle aide au diagnostic, à l'inventaire et au contrôle d'accès, mais elle ne suffit jamais à sécuriser seule une infrastructure.