Adresse MAC
Qui reçoit la trame sur ce lien local ?
Utile pour le switch, le Wi-Fi, ARP, l’inventaire local et certains contrôles d’accès.


Mobile Télécom
Dans un audit réseau, l’adresse MAC revient très vite : on la voit dans un switch, une table ARP, un inventaire Wi-Fi, une règle de filtrage ou un ticket de support. Elle semble simple, presque matérielle. Pourtant, mal comprise, elle crée de mauvaises décisions : blocage du mauvais appareil, faux sentiment de sécurité, inventaire incomplet ou confusion avec l’adresse IP.
Une adresse MAC sert d’identifiant local pour une interface réseau. Elle ne décrit pas une personne, ne remplace pas une adresse IP et ne traverse pas Internet comme un passeport permanent. Pour une PME qui modernise son parc Linux, ses postes Windows ou son Wi-Fi, le bon réflexe consiste à l’utiliser comme un indice technique fiable localement, jamais comme une preuve absolue d’identité.
Une adresse MAC, pour Media Access Control, est un identifiant associé à une interface réseau. Le piège est donc de chercher une identité unique là où il faut d’abord regarder l’interface et son usage réel. Une carte Ethernet, une puce Wi-Fi, un adaptateur USB réseau ou une interface virtuelle peut avoir sa propre adresse. C’est pour cette raison qu’un même ordinateur peut présenter plusieurs adresses MAC, selon qu’il utilise le port Ethernet, le Wi-Fi ou une interface virtuelle.
Son format le plus connu aligne six groupes hexadécimaux, par exemple 3C:52:82:A1:B7:09. Les premiers blocs peuvent aider à reconnaître un constructeur ou un bloc d’allocation, mais ce repère ne doit pas être lu trop vite. Les systèmes modernes, les cartes virtuelles et la randomisation Wi-Fi peuvent brouiller cette lecture.
La phrase à garder est simple : la MAC parle surtout de liaison locale. Elle aide les équipements proches à s’échanger des trames sur Ethernet ou Wi-Fi. Elle n’est pas conçue pour dire où se trouve une machine sur Internet, ni pour authentifier une personne.
Dans un LAN, les équipements doivent savoir à quelle interface envoyer une trame. Le switch apprend progressivement quelles adresses MAC sont visibles sur quels ports. Quand un poste communique avec une imprimante, un serveur ou une passerelle, cette information locale permet de livrer la trame au bon endroit sans inonder inutilement tout le réseau. Cette logique explique pourquoi une panne locale se diagnostique souvent côté switch avant de devenir un sujet applicatif.
Ce mécanisme est précieux pour l’exploitation. Si un poste sature le réseau, si une imprimante change de prise ou si un serveur apparaît sur un mauvais VLAN, la table MAC du switch devient un point de départ concret. Elle relie une interface observée à un port physique ou logique. Pour un administrateur, c’est souvent plus exploitable qu’un simple nom de machine mal renseigné.
C’est un bon réflexe. Il évite de chercher côté application quand le lien local est déjà faux dans l’audit courant.
Mais ce repère reste local. Dès qu’un paquet sort vers un autre réseau, l’adresse MAC visible change au fil des sauts. Le routeur ne transporte pas l’adresse MAC d’origine jusqu’au site distant : il réencapsule les trames selon le prochain lien. C’est une limite essentielle pour éviter les raisonnements faux.
Pour approfondir ce point, consultez Angry IP Scanner, qui traite plus précisément de angry ip scanner pour inventorier un réseau local sans scanner n’importe quoi.
| Élément | Rôle pratique | Erreur fréquente |
|---|---|---|
| Adresse MAC | Identifier une interface sur le lien local | La traiter comme une identité personnelle permanente |
| Switch | Associer une MAC à un port ou à un VLAN | Oublier les hubs, boucles, docks et machines virtuelles |
| Routeur | Changer de domaine de liaison entre deux réseaux | Chercher la MAC d’origine au-delà du LAN |
| Inventaire | Recouper machine, interface, utilisateur et localisation | Se fier à une seule source de découverte |
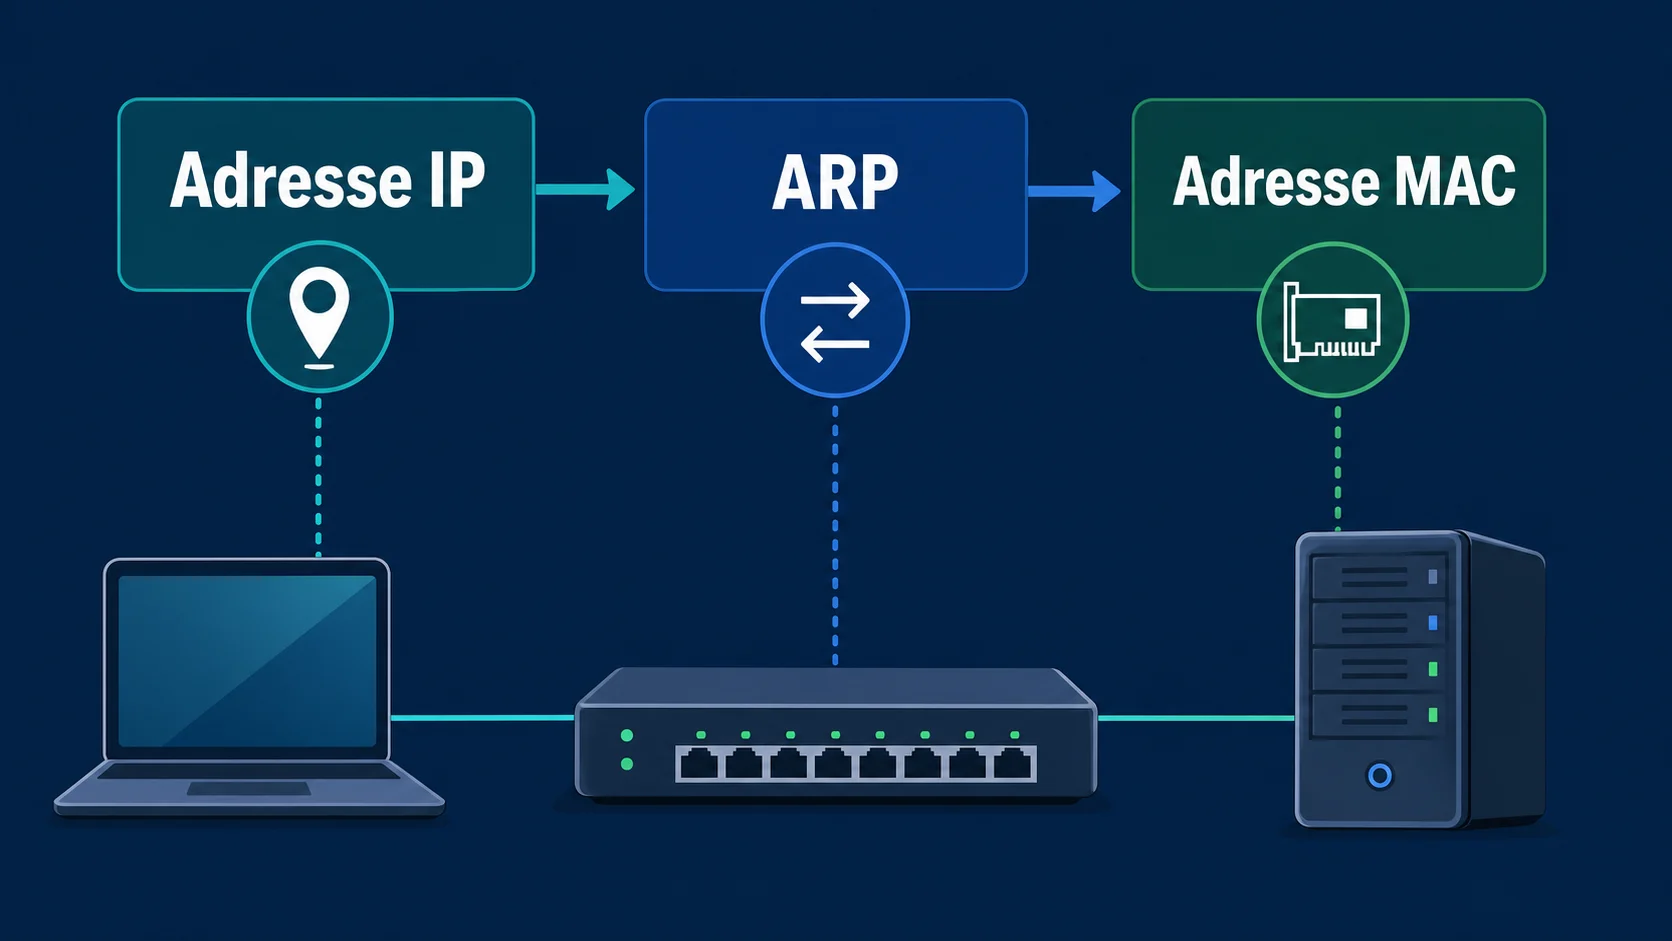
L’adresse IP sert à joindre une machine dans une logique de réseau. L’adresse MAC sert à livrer une trame sur le lien local. Entre les deux, ARP joue un rôle de traduction dans les réseaux IPv4 : quand un poste connaît l’IP locale à contacter mais pas la MAC correspondante, il demande qui possède cette IP, puis met en cache la réponse.
Cette mécanique explique beaucoup d’incidents ordinaires. Une mauvaise entrée ARP, une machine qui reprend l’IP d’une autre, un VLAN mal configuré ou une passerelle remplacée peuvent provoquer des symptômes confus. Le poste semble connecté, l’IP paraît correcte, mais la livraison locale ne suit plus. Dans ce cas, vérifier la table ARP, la table MAC du switch et le bail DHCP donne une lecture plus solide.
Gardez cette séparation en tête. Elle accélère le tri entre panne de routage et problème de liaison locale.
Il faut aussi éviter la formule “l’adresse MAC ne change jamais”. Elle peut être assignée par le constructeur, mais elle peut aussi être remplacée côté logiciel, masquée par une VM ou randomisée sur certains usages Wi-Fi. La bonne approche n’est donc pas de croire la MAC aveuglément, mais de comprendre dans quel contexte elle a été observée.
Les deux adresses se complètent, mais elles ne répondent pas à la même question.
Qui reçoit la trame sur ce lien local ?
Utile pour le switch, le Wi-Fi, ARP, l’inventaire local et certains contrôles d’accès.
Où joindre cette machine dans le réseau ?
Utile pour le routage, les services applicatifs, les règles pare-feu et les journaux réseau.
Sur un poste Windows, les commandes getmac ou ipconfig /all donnent les interfaces visibles. Sur Linux, ip link affiche les interfaces et leurs adresses de lien. Sur macOS, les réglages réseau et ifconfig restent des pistes courantes. Le point important n’est pas seulement de copier la valeur : il faut noter l’interface concernée, le réseau utilisé et l’outil qui a fourni l’information.
Un portable branché sur un dock USB-C peut montrer une MAC pour le Wi-Fi, une autre pour le port Ethernet intégré, une autre pour le dock, et parfois des interfaces virtuelles créées par un VPN, une VM ou un outil de conteneurisation. Dans un inventaire, confondre ces lignes revient à rattacher un équipement au mauvais accès.
Pour garder une trace exploitable, documentez au minimum :
Cette discipline paraît lourde au départ. Elle évite pourtant les erreurs de parc au moment d’une migration Linux, d’un remplacement de switch, d’un audit Wi-Fi ou d’une enquête sur un poste inconnu.
Le filtrage MAC peut dépanner dans un petit environnement, mais il ne doit pas être vendu comme une barrière forte. La MAC aide à filtrer un accès local ; elle ne prouve jamais, seule, l’identité d’un utilisateur ou d’un poste. Une adresse MAC peut être observée sur le réseau local et usurpée par logiciel. Sur un Wi-Fi partagé ou un réseau mal segmenté, un attaquant motivé peut imiter une adresse autorisée si le reste de l’architecture ne bloque pas l’accès.
Le bon usage est plus modeste : la MAC devient un critère parmi d’autres dans un contrôle d’accès réseau, une politique MDM, un annuaire d’équipements ou une corrélation d’alertes. Elle aide à reconnaître une interface connue, mais elle ne remplace ni l’authentification, ni la segmentation, ni la surveillance.
Pour compléter cette lecture, adresse IPv4 masque réseau apporte des repères utiles sur comprendre ipv4 sans se tromper de masque réseau.
Le sujet est encore plus visible avec la randomisation Wi-Fi. Les systèmes récents peuvent utiliser des adresses privées par réseau afin de limiter le pistage. C’est positif pour la vie privée, mais cela complique les inventaires naïfs. En entreprise, il faut donc clarifier quand cette option est acceptée, désactivée, encadrée par MDM ou compensée par une autre méthode d’identification.
Un changement de MAC n’annonce pas toujours un remplacement de matériel ou une tentative d’intrusion. Dans la vraie vie d’un parc, plusieurs situations modifient l’adresse visible : une carte mère remplacée, un dock USB-C différent, une machine virtuelle déplacée, une interface bridgée, un adaptateur Wi-Fi avec adresse privée ou un poste réinstallé avec une politique réseau différente. Si l’inventaire ne garde que la valeur brute, l’équipe support peut conclure trop vite à une anomalie.
La bonne lecture consiste à séparer l’actif métier, l’interface réseau et le contexte d’observation. Un ordinateur portable reste le même actif pour l’entreprise, même si le dock Ethernet prêté par l’accueil expose une nouvelle MAC. À l’inverse, deux valeurs proches dans un outil ne garantissent pas qu’il s’agit du même équipement. Cette nuance évite des blocages absurdes lors d’un renouvellement de parc.
Pour les postes administrateurs, serveurs et équipements critiques, documentez ces cas à l’avance. Un changement non expliqué doit déclencher une vérification, mais pas forcément une coupure immédiate. Le plan de retour arrière compte autant que la règle de blocage.
La MAC aide l’administrateur, mais seulement si elle est replacée dans son contexte.

Sur un incident local, la table MAC du switch, le bail DHCP et le port physique peuvent identifier rapidement le bon équipement.

Pour le contrôle d’accès, la MAC doit être croisée avec authentification, segmentation, inventaire et journaux.
Un inventaire sérieux ne stocke pas seulement une liste de MAC. Il répond à une question concrète : que contrôle-t-on exactement quand une MAC apparaît ? Il relie les interfaces à des actifs : poste, serveur, imprimante, téléphone, borne Wi-Fi, machine virtuelle, équipement industriel ou objet connecté. Cette granularité évite de croire qu’un ordinateur a disparu alors que seul son adaptateur réseau a changé.
Dans un parc mixte, le risque vient souvent des exceptions : poste invité, ancien scanner, imprimante qui ne supporte pas les méthodes modernes, dock USB remplacé sans mise à jour, serveur virtualisé qui change de carte, appliance avec documentation pauvre. Ces cas doivent être traités comme des écarts d’inventaire, pas comme de simples détails.
La méthode la plus robuste consiste à croiser plusieurs sources. Le DHCP indique les baux et les noms déclarés. Le switch montre la présence locale. Le MDM ou l’EDR rattache l’équipement à une identité de gestion. Le NAC applique la politique d’accès. Les journaux Wi-Fi donnent le SSID et l’historique. Quand ces sources convergent, la MAC devient utile ; quand elles se contredisent, elle devient seulement un signal à investiguer.
Un contrôle fiable repose sur plusieurs preuves, pas sur une seule ligne copiée dans un outil.
Quelle carte réseau parle vraiment ?
Impact décision : Distinguer Wi-Fi, Ethernet, dock, VM ou VPN.
Où la MAC est-elle observée ?
Impact décision : Relier l’adresse au bon segment réseau.
Qui fournit l’information ?
Impact décision : Comparer poste, DHCP, switch, MDM, NAC et logs.
Quel contrôle complète la MAC ?
Impact décision : Ajouter authentification, segmentation et supervision.
La priorité est de sortir du tableur isolé. Une liste d’adresses MAC ne vaut pas une base de parc si elle n’explique pas l’équipement, l’interface, le contexte réseau et la règle associée. Pour une migration ou un audit, elle doit être mise à jour par processus, pas seulement au moment d’un incident. Ce suivi évite de découvrir trop tard qu’une règle ancienne bloque un poste critique.
Cette approche garde l’adresse MAC à sa place : un repère opérationnel. Elle aide à diagnostiquer, à retrouver et à corréler. Elle ne doit pas devenir le seul verrou d’un réseau professionnel.
Si une règle casse la production, elle doit pouvoir être comprise, justifiée et retirée rapidement par l’équipe support.
À vérifier avant de bloquer, autoriser ou rattacher une interface à un actif.
La recommandation finale est pragmatique : gardez les adresses MAC dans vos outils, mais refusez les raccourcis. Pour un réseau Linux, Windows ou hybride, elles sont très utiles quand elles servent l’inventaire, le diagnostic et la corrélation. Dès qu’il s’agit de sécurité, elles doivent entrer dans une architecture plus complète : authentification solide, segmentation claire, supervision exploitable et procédure de changement connue de l’équipe support.
Pour approfondir ce point, consultez Virtual switch : optimiser le réseau des, qui traite plus précisément de virtual switch : optimiser le réseau des machines virtuelles.
À lire aussi
La bonne méthode pour retrouver un smartphone Android perdu consiste à vérifier Find Hub, protéger le compte, décider vite entre sonnerie, verrouillage et effacement.
Perdre son smartphone représente une source majeure d anxiété dans notre société hyperconnectée, où cet appareil contient des données sensibles et [ ]

Une GPO peut imposer Ethernet dès qu'un portable est branché au dock, éviter les doubles interfaces et rendre le support réseau plus prévisible.

Un guide pratique pour comprendre le rôle d'un switch réseau, choisir le bon modèle et éviter les erreurs de câblage, de PoE ou de segmentation.

Le Wi-Fi aide à relier ordinateurs, téléphones et objets connectés à un réseau sans câble. Voici son fonctionnement réel, ses limites et les bons réflexes pour l'utiliser.
Le Google Play Store fonctionne selon un principe géographique strict: le contenu affiché, les applications disponibles et les tarifs [ ]
