Qualité
Vérifiable
Peut-on contrôler les données sur le terrain ou avec les exports existants ?
Impact décision : Un périmètre vérifiable évite de valider un inventaire faux.


Informatique
NetBox devient utile quand l'infrastructure ne tient plus dans un tableur fiable. Adresses IP, VLAN, baies, équipements, circuits, machines virtuelles et connexions changent trop vite pour rester dispersés dans des fichiers, des tickets et la mémoire de deux administrateurs.
Le bon objectif n'est pas seulement d'installer un outil. C'est de créer une source de vérité réseau que l'équipe accepte de maintenir.
NetBox ne découvre pas votre réseau à votre place : il donne un cadre pour dire ce qui doit exister, qui en est responsable et comment l'exploiter.
Il sert à modéliser l'état attendu d'un réseau et d'une infrastructure. Il centralise les informations qui se retrouvent souvent éclatées : plans d'adressage, racks, équipements, interfaces, connexions, VLAN, VRF, circuits, plateformes de virtualisation ou services associés. Son rôle est de donner à l'équipe un référentiel unique, pas de scanner automatiquement le réseau à sa place.
Cette distinction change tout. Un outil de supervision observe l'état réel ; NetBox décrit l'état de référence. Les deux se complètent, mais ne répondent pas au même besoin.
Dans une PME avec quelques sites, le gain apparaît vite : moins de doublons d'adresses IP, moins d'incertitude sur un port de switch, moins de temps perdu à retrouver le propriétaire d'un équipement. Dans une organisation plus grande, NetBox devient aussi une base d'automatisation, car ses données sont accessibles par API et peuvent alimenter des scripts, des inventaires ou des contrôles de conformité.
| Besoin | NetBox aide à | Ce qu'il ne fait pas seul |
|---|---|---|
| IPAM | Structurer préfixes, IP, VLAN, VRF | Découvrir toute l utilisation réelle sans collecte externe |
| DCIM | Documenter sites, racks, équipements, câblage | Remplacer les procédures de terrain |
| Automatisation | Servir de source fiable via API | Corriger automatiquement les équipements sans scripts |
| Audit | Clarifier responsabilités et dépendances | Garantir la qualité si personne ne maintient les données |
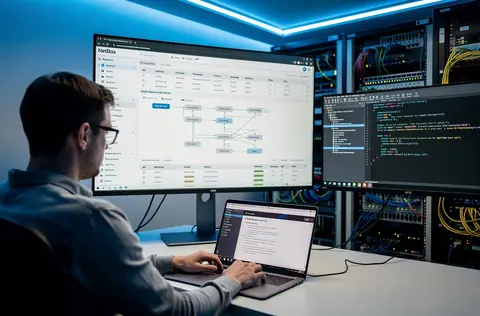
Installez NetBox sur une base Linux propre, avec une version compatible de Python, PostgreSQL pour les données et Redis pour le cache et les files de tâches. La documentation officielle demande aussi les dépendances système nécessaires, puis une exécution applicative derrière Gunicorn et un reverse proxy. En production, le sujet n'est donc pas seulement “lancer NetBox”, mais opérer une application web interne.
Gardez une séparation claire entre test et production, car un pilote peut tolérer des approximations qu'une source de vérité ne doit plus accepter.
Un pilote local ou une VM de démonstration suffit pour comprendre les objets. La production doit en revanche prévoir TLS, sauvegardes, mises à jour, supervision, droits d'accès, journalisation et procédure de restauration. PostgreSQL mérite une attention particulière : NetBox devient inutile si sa base est perdue ou restaurée avec trois semaines de retard. Cette partie n'est pas brillante, mais elle conditionne la confiance dans tout le référentiel.
Cette liste évite de transformer un outil de documentation en nouveau point fragile.
La qualité de NetBox dépend d'abord des conventions. Si chaque administrateur crée ses propres noms de sites, rôles, statuts et types d'équipements, le référentiel devient vite un tableur plus joli mais tout aussi incohérent.
Avant d'importer 500 objets, il faut décider comment représenter les sites, les racks, les préfixes IP, les VLAN, les rôles et les statuts.
Le bon point de départ est souvent un périmètre visible : un site principal, une baie critique, un plan d'adressage ou un ensemble de switches. Ce périmètre doit être assez petit pour être vérifié à la main, mais assez utile pour montrer la valeur du référentiel.
Ne cherchez pas la perfection dès la première semaine. Un NetBox vivant vaut mieux qu'un modèle théorique jamais rempli. En revanche, les règles de base doivent être strictes : pas de préfixe sans propriétaire, pas d'équipement sans rôle, pas de baie sans site, pas d'import massif sans revue.
L'import est le moment le plus risqué, surtout quand l'ancien inventaire vient de plusieurs fichiers contradictoires.
Les fichiers CSV ou les scripts peuvent accélérer la saisie, mais ils accélèrent aussi les erreurs. Avant d'importer, nettoyez les doublons, normalisez les noms, vérifiez les masques réseau et décidez ce qui reste hors périmètre pour cette première version.
Une règle simple aide beaucoup : importer moins, mais vérifier davantage, jusqu'à ce que l'équipe ait confiance dans la méthode.
Commencez par les objets structurants, puis ajoutez les détails. Sites, régions, racks, fabricants, types d'équipements, rôles, préfixes et VLAN doivent être cohérents avant les interfaces et connexions fines. Une fois cette base posée, les ajouts deviennent plus sûrs, car chaque nouvel objet s'accroche à une structure déjà contrôlée.
Le pilote doit produire une valeur opérationnelle sans absorber toute l équipe.
Peut-on contrôler les données sur le terrain ou avec les exports existants ?
Impact décision : Un périmètre vérifiable évite de valider un inventaire faux.
L équipe consultera-t-elle ce périmètre chaque semaine ?
Impact décision : Sans usage régulier, les données vieillissent vite.
Le périmètre tient-il dans un cycle court ?
Impact décision : Un pilote trop large retarde les corrections de modèle.
Les données pourront-elles alimenter scripts ou inventaires ?
Impact décision : L API devient utile seulement si les champs sont fiables.
NetBox ne reste fiable que s'il entre dans les gestes courants. Une nouvelle baie, une plage IP, un VLAN, un switch ou une connexion critique doivent être saisis avant ou pendant le changement, pas trois mois après. Le référentiel doit devenir une étape normale du change management, avec des droits adaptés et une revue régulière.
C'est là que l'API prend de la valeur. Les équipes peuvent générer des inventaires, vérifier des écarts, alimenter des templates de configuration ou donner une base plus propre à Ansible, aux scripts internes et aux outils de supervision. NetBox n'automatise pas par magie ; il rend l'automatisation moins dangereuse.
Le point de contrôle le plus simple reste la revue mensuelle. Listez les objets récemment créés, les IP sans description, les équipements sans site, les interfaces non reliées et les préfixes proches de la saturation. Ces petits contrôles évitent que le référentiel devienne une archive décorative.
NetBox échoue rarement parce que PostgreSQL est mal installé. Il échoue plus souvent parce que personne ne sait qui valide une adresse IP, qui crée un rôle d'équipement, qui ferme un site obsolète ou qui corrige les objets incomplets. La gouvernance doit donc être écrite simplement : qui crée, qui modifie, qui valide et qui audite.
Une petite équipe peut rester pragmatique. L'administrateur réseau garde la main sur les préfixes, les VLAN et les connexions critiques. Le support peut consulter et enrichir certains champs. Un responsable infrastructure valide les conventions, les droits et les imports massifs. Cette séparation limite les accidents sans transformer NetBox en outil bureaucratique.
Les champs personnalisés doivent aussi rester maîtrisés. Ils sont utiles pour une référence contrat, un niveau de criticité, un propriétaire applicatif ou une date de revue. Mais s'ils remplacent le modèle natif, le référentiel devient difficile à comprendre et l'API perd de sa lisibilité. Le bon réflexe consiste à utiliser d'abord les objets standards, puis à ajouter un champ personnalisé seulement quand il répond à un vrai usage.
| Zone de données | Responsable recommandé | Contrôle utile |
|---|---|---|
| Préfixes, VLAN, VRF | Équipe réseau | Revue doublons, descriptions, saturation |
| Sites, racks, équipements | Infrastructure | Contrôle cohérence site, rôle, statut |
| Connexions et interfaces | Réseau + terrain | Vérification lors des changements physiques |
| Champs personnalisés | Référent NetBox | Suppression des champs inutilisés |
NetBox fonctionne mieux quand la documentation et l exploitation gardent chacune leur rôle.

Sites, racks, préfixes, équipements et connexions décrivent ce que l infrastructure doit être.
API, exports et scripts utilisent cette base pour préparer contrôles, inventaires et automatisations.
Ce découpage évite une confusion fréquente : documenter l'intention dans NetBox, puis croire que l'infrastructure réelle s'est automatiquement alignée. Les écarts doivent être traités par des contrôles, des scripts ou des outils de supervision, pas ignorés.
NetBox n'est pas un outil de découverte automatique complet, ni une supervision, ni un CMDB universel pour tout l'IT. Vouloir lui faire porter tous ces rôles crée souvent de la confusion. Il est excellent comme source of truth réseau et datacenter ; il doit rester connecté à d'autres outils pour observer le réel, détecter les incidents ou collecter automatiquement certains états.
La limite humaine est tout aussi importante. Si personne ne possède le modèle, les conventions se dégradent. Si tout le monde peut tout modifier, la confiance baisse. Si seules deux personnes comprennent le référentiel, il devient fragile. Le bon compromis consiste à nommer des responsables de données, ouvrir la consultation largement et contrôler les modifications sensibles, tout en gardant un processus assez léger pour être réellement suivi pendant les changements urgents.
Pour une équipe qui migre vers plus de Linux, d'automatisation ou d'infrastructure as code, NetBox est une brique solide. Mais sa valeur ne vient pas de l'installation. Elle vient de la discipline qui suit : conventions, sauvegardes, API, revue, et intégration dans les changements réels.
La première erreur consiste à importer trop large. Un inventaire de milliers d'objets non vérifiés donne une impression de progrès, mais personne ne sait ensuite quelles données sont fiables. La deuxième erreur est de mélanger documentation cible et observation automatique sans règle claire. Si un outil externe remplit NetBox avec des découvertes non validées, la source de vérité devient une source de doute, ce qui est pire qu'un inventaire incomplet mais assumé.
La troisième erreur est de traiter NetBox comme un projet ponctuel. L'installation est finie, la base est remplie, puis les changements quotidiens continuent hors outil. En quelques mois, les ports, préfixes et équipements ne correspondent plus au terrain. À ce stade, les équipes cessent de consulter le référentiel et reviennent aux anciens fichiers.
La meilleure parade reste simple : limiter le périmètre, nommer un référent, relier NetBox aux changements réels et mesurer la qualité. Une liste mensuelle des objets incomplets, des préfixes non décrits et des équipements sans rôle vaut mieux qu'un grand tableau de bord jamais utilisé.
Le meilleur démarrage tient en cinq étapes. D'abord, choisir un périmètre que l'équipe connaît bien. Ensuite, installer proprement une instance de test. Puis définir les conventions minimales. Après cela, importer peu de données et les vérifier. Enfin, brancher un premier usage concret : génération d'inventaire, préparation d'audit, suivi d'adressage ou base pour Ansible. Cette progression crée moins d'effet vitrine qu'un grand import, mais elle construit une confiance beaucoup plus durable.
Cette séquence paraît moins spectaculaire qu'un grand chantier d'inventaire, mais elle donne un résultat durable. Une infrastructure documentée progresse par itérations courtes, pas par migration massive jamais relue.
La priorité est donc claire : faire de NetBox le référentiel d'un premier périmètre critique, le maintenir pendant quelques semaines, puis élargir seulement quand l'équipe a prouvé qu'elle sait garder les données propres.
À lire aussi

Ubuntu Server est un bon choix pour héberger des services Linux stables, à condition de préparer la version LTS, l'accès SSH, les mises à jour, le pare-feu et les sauvegardes.
Recherchez-vous un équipement capable de vous aider dans la gestion de votre organisation? Les imprimantes de codes-barres occupent une place importante dans de nombreux secteurs. Elles permettent d'identifier rapidement les produits, colis.
Les vérifications à faire avant d'utiliser un outil de reconnaissance faciale, de recherche d'image visage ou d'analyse biométrique.

Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.

Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.

Les commandes Linux utiles ne se résument pas à une liste: il faut comprendre le contexte, les options et le risque avant d'exécuter.
