Quelle tâche ?
Décrire l’action exacte, sa fréquence et son résultat attendu.


Informatique
Sur un serveur de production Linux, une commande lancée avec les droits minimaux root peut modifier le réseau, les comptes ou les données en une seconde. Partager le compte nominatif root n’est donc pas une méthode d’administration : c’est une perte de traçabilité et un risque de propagation d’erreur. sudo crée une élévation ponctuelle, identifiable et révocable pour un utilisateur autorisé.
La commande ne rend pas une action sûre par magie. Elle vérifie une règle ciblée, demande une authentification selon la configuration auditable et exécute ensuite le programme avec un autre niveau de privilège. Ce guide repart de zéro : comprendre le mécanisme, écrire une règle minimale, tester sans se verrouiller dehors et exploiter les journaux sudo dans une PME.
| Besoin | Commande ou règle | Précaution |
|---|---|---|
| Vérifier ses droits | sudo -l | Lire les commandes réellement autorisées |
| Modifier sudoers | sudo visudo | Ne jamais éditer le fichier directement |
| Exécuter une action | sudo commande | Contrôler le chemin absolu et les arguments |
| Auditer | journaux système | Conserver une copie hors du poste administré |
Avant la syntaxe, clarifions le principe. Une élévation bien cadrée reste temporaire, vérifiable et liée à une action précise.
Un utilisateur standard peut travailler sans privilège permanent. Lorsqu’il appelle sudo, le système contrôlé cherche une règle correspondant à son identité, à la machine et à la commande autorisée demandée. Selon la distribution, l’authentification utilise son propre mot de passe et une période de grâce temporaire. L’action est ensuite associée à son compte, ce qui facilite l’analyse d’un incident.
Cette séparation limite les erreurs ordinaires : supprimer un répertoire système par habitude, modifier un service sans le vouloir ou installer un paquet depuis une session partagée. Elle ne remplace pas une sauvegarde, un contrôle de changement ou une segmentation réseau. sudo réduit le rayon d’une erreur ; il ne transforme pas un compte compromis en compte fiable.
Chaque mot de la commande compte. Le chemin, les options et le contexte changent le niveau de risque.
La forme la plus simple est sudo systemctl restart nginx. Le premier mot demande l’élévation ponctuelle, puis le programme reçoit ses privilèges. Préférez toujours le chemin et les arguments attendus dans votre procédure. Une commande qui accepte un fichier de configuration, un éditeur ou une substitution de commande peut permettre une élévation plus large que prévu. Pour vérifier votre contexte, utilisez whoami, id puis sudo -l. Regardez l’utilisateur effectif, ses groupes et la liste des règles. Ne testez pas une commande inconnue directement sur la production : reproduisez-la sur une machine de recette ou dans un conteneur isolé lorsque c’est possible.
La syntaxe mérite une vérification dédiée. Une faute peut fermer l’accès et interrompre une intervention distante en cours.
Le fichier principal se trouve généralement dans /etc/sudoers, avec des fragments dans /etc/sudoers.d/. La commande sudo visudo ouvre le fichier avec un verrou et vérifie la syntaxe avant de l’enregistrer. Une faute de ponctuation peut empêcher toute élévation : gardez donc une session root de secours ou un accès console avant de modifier une machine distante.
Une règle suit l’idée « qui, quelle machine, quelles commandes, avec quelles options ». Par exemple, une ligne peut autoriser le groupe ops à redémarrer un service précis sans lui donner un shell root. Utilisez les groupes plutôt que de dupliquer des noms, documentez le motif et retirez les exceptions devenues inutiles. Une règle courte est plus facile à relire et à révoquer.
%ops ALL=(root) /usr/bin/systemctl restart nginx, /usr/bin/systemctl status nginxLe chemin absolu réduit les surprises liées au PATH. Évitez les jokers larges et les commandes qui ouvrent un éditeur, un interpréteur ou une archive avec des hooks. Si un script est autorisé, protégez son propriétaire, ses permissions et ses dépendances : autoriser un script modifiable par l’utilisateur revient à lui donner les droits du compte appelé.
Dans une équipe, associez chaque règle à une procédure lisible par une autre personne. Le commentaire doit expliquer l’objectif, le propriétaire de la règle et la date de prochaine revue. Lorsqu’un service est remplacé, supprimez la permission associée plutôt que de la laisser dormir dans sudoers. La documentation fait partie du contrôle d’accès et permet de décider rapidement si une exception doit rester.
Pour approfondir ce point, consultez sudo su su - linux, qui traite plus précisément de sudo, su et su - sous linux sans confusion.
Comparez les droits demandés avec l’action réellement effectuée. Un service qui ne nécessite qu’un redémarrage ne devrait pas recevoir l’autorisation de modifier ses fichiers ou son environnement. Cette comparaison réduit les chemins indirects vers root et donne un critère concret lors de la revue des droits.
Le périmètre doit rester mesurable. Une équipe doit savoir précisément quelle action est autorisée, sur quel hôte et pendant combien de temps.
Dans une PME, commencez par les tâches récurrentes : consulter un statut, relancer un service documenté, lire un journal ou lancer un script de maintenance versionné. N’accordez pas « tout sauf quelques commandes » : cette logique devient impossible à auditer. Le moindre privilège se mesure par la liste des actions nécessaires, pas par le niveau hiérarchique.
Chaque autorisation doit avoir un propriétaire et une raison vérifiable.
Décrire l’action exacte, sa fréquence et son résultat attendu.
Limiter l’hôte, le service, le chemin et les arguments nécessaires.
Prévoir un journal, une revue et une date de retrait.
Évitez aussi de distribuer un mot de passe root dans un document partagé. Chaque administrateur doit utiliser son compte nominatif, protégé par une authentification adaptée à la sensibilité du serveur. Lorsqu’une personne quitte l’équipe, désactivez son compte et vérifiez les groupes sudo. Cette étape est simple, mais elle ferme les accès oubliés qui survivent souvent aux changements d’organisation.
Une règle de privilège doit aussi prévoir son retrait. Ajoutez un propriétaire, une date de revue et le nom du changement qui l’a justifiée. Lorsqu’une application est remplacée ou qu’un service n’est plus maintenu, supprimez la permission associée plutôt que de la laisser dormir dans sudoers. La révocation fait partie de la configuration, au même titre que l’ajout initial.
Sur un serveur distant, préparez un retour arrière avant de toucher aux droits. Gardez une console indépendante, vérifiez qu’un autre administrateur peut se connecter et notez le chemin de secours. Si une erreur empêche sudo, vous pourrez restaurer le fichier depuis cette voie sans improviser sous pression. Cette précaution prend quelques minutes et évite une interruption prolongée.
Pour les scripts d’exploitation, utilisez un dépôt versionné et faites relire chaque évolution. Le script doit appeler des binaires par leur chemin absolu, définir un environnement maîtrisé et refuser les entrées inattendues. Un simple test unitaire ne prouve pas la sécurité, mais il révèle déjà les changements de comportement qui rendent une règle trop large.
Une règle sudo gagne à être écrite après observation du travail réel. Pendant une semaine, notez les commandes qui nécessitent une élévation, leur fréquence et le résultat attendu. Vous distinguerez les besoins permanents des interventions exceptionnelles. Cette liste devient une base de revue et évite d’autoriser une suite entière de commandes pour résoudre un seul incident. Mesurer le besoin avant de donner le droit simplifie la politique.
Les comptes de service demandent une attention particulière. Évitez de leur attribuer un shell interactif ou une règle générale lorsqu’un script dédié suffit. Protégez le fichier, son répertoire et les variables qu’il lit. Un compte qui peut modifier son propre script avant de l’appeler avec sudo possède, de fait, une capacité d’élévation. Vérifiez ces chemins comme vous vérifiez les permissions effectives du fichier sudoers.
Une revue efficace compare la règle minimale au changement qui l’a créée. Si une migration est terminée, supprimez la permission temporaire. Si un service change de chemin, corrigez la règle plutôt que d’ajouter un joker. Conservez la date, le responsable et le ticket associé. Une exception sans date d’expiration devient vite une porte permanente.
Lorsque sudo refuse une commande, ne contournez pas le contrôle avec un compte partagé. Lisez le message, vérifiez le nom d’utilisateur et comparez l’environnement à celui prévu par la procédure. Une différence de chemin, de groupe ou de machine explique souvent l’échec. Corrigez la cause, puis rejouez le test dans les mêmes conditions que l’opérateur.
Les journaux peuvent être utiles à plusieurs équipes. L’administrateur vérifie les erreurs, le responsable sécurité cherche des séquences inhabituelles et le manager confirme qu’une intervention a bien eu lieu. Définissez une durée de conservation cohérente avec vos obligations et testez la restauration des journaux. Une collecte cassée le jour d’un incident ne se rattrape pas après coup.
Sur un parc de plusieurs serveurs, centralisez les fragments sudoers dans un dépôt, mais déployez-les avec un mécanisme contrôlé. Vérifiez la syntaxe sur une machine de test, comparez le fichier généré et prévoyez un retour arrière. Une différence de distribution peut modifier un chemin ou un groupe. Le déploiement reproductible réduit les écarts invisibles entre les hôtes.
Enfin, expliquez aux utilisateurs pourquoi l’élévation est limitée. Une règle incomprise sera contournée par de mauvaises habitudes : copier un mot de passe, ouvrir un shell root ou désactiver un contrôle. Une courte procédure indique la commande autorisée, le résultat attendu et le contact à prévenir en cas de blocage. La pédagogie protège la politique autant que la syntaxe.
Pour compléter cette lecture, Ajouter un utilisateur sudo sous Linux sans apporte des repères utiles sur ajouter un utilisateur sudo sous linux sans ouvrir trop de droits.
Une revue de sudoers ne consiste pas à compter les lignes. Elle vérifie que chaque ligne correspond encore à une action, à un propriétaire et à un hôte. Commencez par les règles les plus puissantes, notamment celles qui appellent un shell, un éditeur ou un script externe, puis réduisez leur périmètre. Comparez la configuration au système réellement installé : un chemin déplacé ou un paquet remplacé peut rendre une permission inutile ou dangereuse. La revue doit relier la règle à un usage concret, pas seulement à une syntaxe correcte.
Pour un incident, préparez un compte de secours contrôlé et une procédure imprimée. Elle doit indiquer comment ouvrir la console, restaurer une version connue de sudoers et vérifier les journaux après le retour. Testez cette procédure hors urgence, avec une machine de recette. Un plan jamais essayé donne une fausse confiance au moment où un accès distant tombe ou qu’un administrateur se trompe de groupe.
Les droits évoluent avec l’organisation. Une personne qui change d’équipe peut conserver un groupe technique sans en avoir besoin. Une nouvelle application peut demander un redémarrage temporaire puis ne plus l’utiliser. Programmez une revue après chaque changement important et une revue globale régulière. Associez la décision à un ticket et conservez le résultat du test. La date de retrait est une protection technique, pas une formalité administrative.
Les journaux sudo doivent rester lisibles par une personne qui n’a pas écrit la règle. Centralisez l’heure, l’utilisateur, l’hôte et la commande, puis masquez les éventuels secrets transmis en argument. Vérifiez que la rotation ne supprime pas la période utile et que les alertes ne se perdent pas dans le bruit. Une bonne collecte permet de répondre à trois questions simples : qui a élevé ses droits, sur quelle machine et pour quelle action.
Le test doit protéger la session qui fonctionne déjà. Gardez une porte de retour avant toute modification distante.
Le compte de secours reste ouvert. C’est une précaution concrète, pas un luxe, surtout lorsque l’administration se fait à distance.
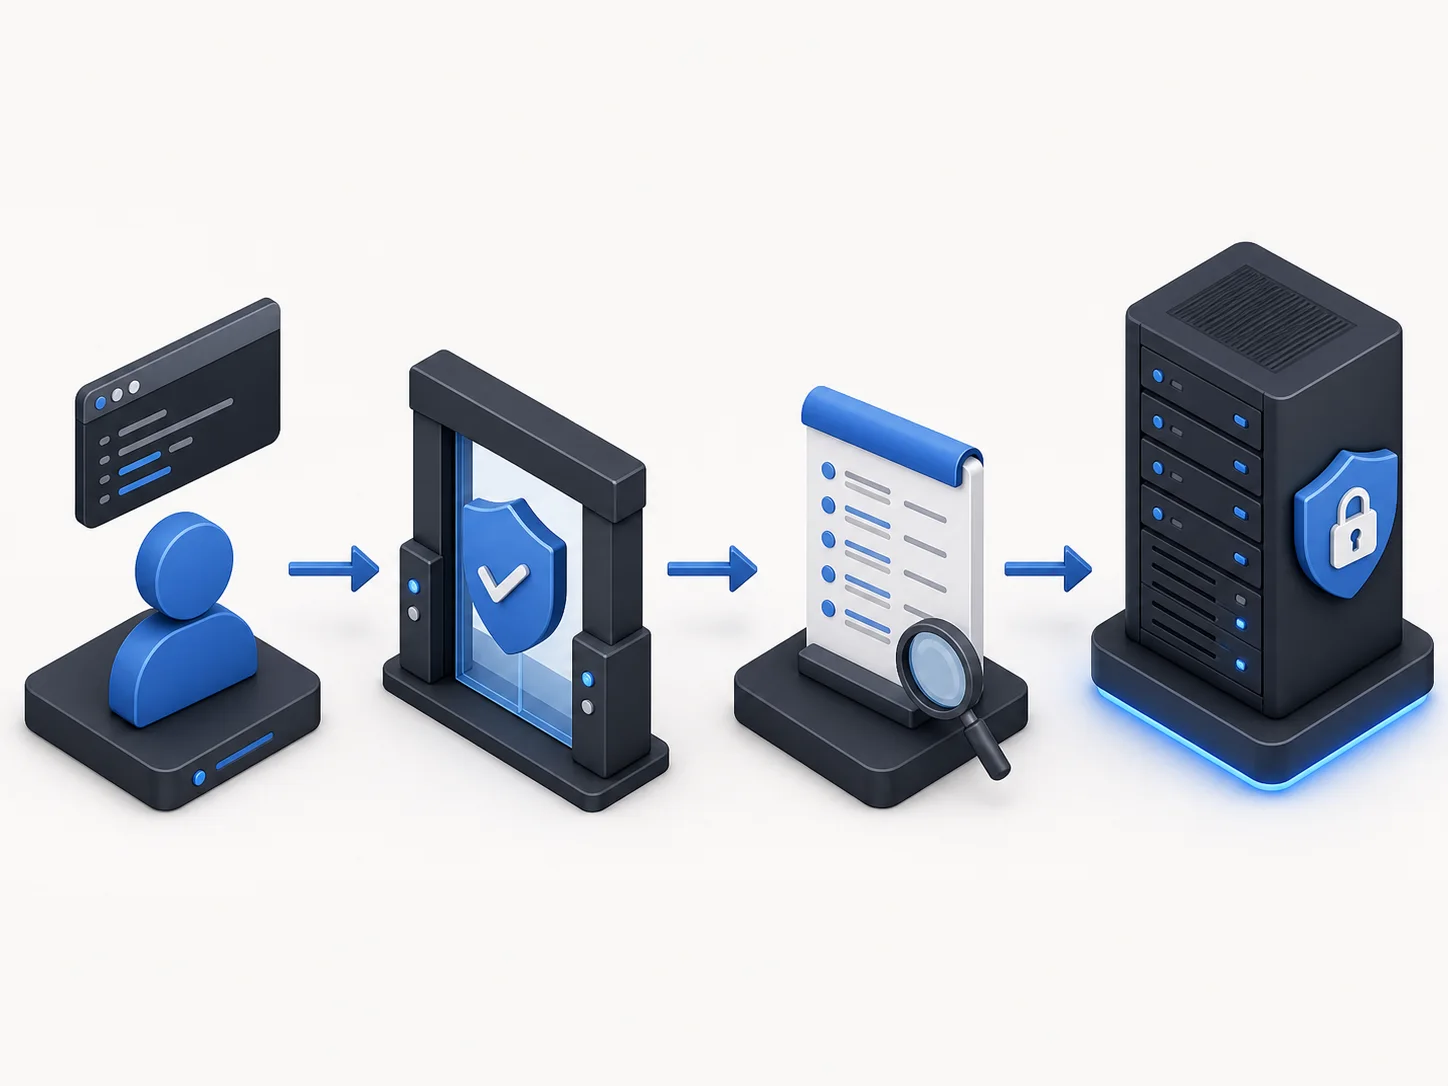
Avant toute modification distante, ouvrez une seconde connexion et gardez-la active. Éditez avec visudo, puis exécutez sudo -l depuis une nouvelle session. Testez d’abord une commande sans impact, comme un statut de service. Si la règle ne correspond pas, revenez au fichier précédent depuis la session de secours de secours au lieu de multiplier les lignes jusqu’à ce que cela fonctionne.
Le cache d’authentification peut donner une fausse impression de succès : une commande passe parce que le mot de passe vient d’être validé, puis échoue pour un autre utilisateur. Testez avec le compte concerné, un environnement propre et le chemin exact. Une validation reproductible vaut mieux qu’un test effectué dans votre seule session.
Les journaux racontent ce qui s’est réellement passé. Ils deviennent utiles lorsqu’ils restent lisibles après plusieurs semaines et reliés à un ticket.
Les messages « user is not in the sudoers file », « command not found » ou « syntax error » n’ont pas la même cause. Vérifiez d’abord l’identité et les groupes, puis la règle effective avec sudo -l. Si la commande existe mais n’est pas autorisée, contrôlez son chemin absolu. Si visudo signale une erreur, corrigez la ligne avant de fermer l’éditeur.
Consultez les journaux d’authentification de votre distribution et vérifiez que la rotation ne supprime pas les traces trop vite. Pour un serveur critique, envoyez les événements vers une collecte séparée et limitez l’accès aux journaux. Un journal non revu n’est pas un contrôle : planifiez une revue lors des changements et des incidents.
Quelques réflexes simples évitent les dérives. Ils réduisent les contournements sans alourdir le travail quotidien ni ralentir les interventions urgentes.
Utiliser sudo su - ou sudo -i peut être légitime pour une intervention exceptionnelle, mais cela ouvre une session privilégiée plus longue. Préférez des commandes ciblées et refermez immédiatement un shell élevé. N’ajoutez pas NOPASSWD: ALL pour accélérer un déploiement sans documenter le risque et la durée. Ne copiez pas une règle trouvée dans un forum sans vérifier la version de votre distribution, les chemins et le besoin réel. Les alias, les groupes et les options peuvent changer le résultat. La commande la plus courte n’est pas toujours la plus sûre. Faites relire les règles par une autre personne avant production.
Les mêmes doutes reviennent souvent. Voici les réponses opérationnelles, avec le contrôle à effectuer avant de modifier une règle.
sudo est un mécanisme de contrôle, pas un raccourci pour éviter la conception d’un accès. Commencez par une tâche précise, écrivez une règle minimale avec visudo, testez-la depuis une session de secours et vérifiez les journaux. La prochaine action utile est claire : inventorier les commandes privilégiées de votre équipe, retirer les exceptions inutiles et planifier une revue des droits.
Pour approfondir ce point, consultez identifier les ports ouverts sous Linux avec, qui traite plus précisément de comment identifier les ports ouverts sous linux avec ss, lsof et netstat.
À lire aussi

Ubuntu Server est un bon choix pour héberger des services Linux stables, à condition de préparer la version LTS, l'accès SSH, les mises à jour, le pare-feu et les sauvegardes.
Recherchez-vous un équipement capable de vous aider dans la gestion de votre organisation? Les imprimantes de codes-barres occupent une place importante dans de nombreux secteurs. Elles permettent d'identifier rapidement les produits, colis.
Les vérifications à faire avant d'utiliser un outil de reconnaissance faciale, de recherche d'image visage ou d'analyse biométrique.

Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.

Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.

Les commandes Linux utiles ne se résument pas à une liste: il faut comprendre le contexte, les options et le risque avant d'exécuter.
