Maîtriser Windows Update: Guide complet pour gérer efficacement les mises à jour
18 janvier 202620 min de lectureHanaé Aubert
Windows Update représente bien plus qu’un simple mécanisme de correction de bugs : c’est le pilier fondamental de la sécurité informatique et de la stabilité d’un système d’exploitation moderne. Chaque mois, Microsoft déploie des centaines de correctifs, de pilotes et de mises à jour de sécurité, mais sans une gestion appropriée, ces mises à jour peuvent transformer un ordinateur performant en machine instable ou mal sécurisée. Comprendre comment maîtriser Windows Update, c’est acquérir le contrôle total sur son environnement informatique, optimiser les performances du système et anticiper les problèmes avant qu’ils ne surviennent.
✓La gestion maîtrisée de Windows Update est essentielle pour garantir la sécurité et la stabilité de tout système informatique
✓Les mises à jour sont de différents types (cumulatives, pilotes, fonctionnalités, sécurité) et suivent un calendrier précis, notamment le Patch Tuesday
✓️ Des outils comme sconfig, PowerShell ou WSUS permettent un contrôle fin et centralisé des mises à jour, surtout en environnement professionnel
✓La planification des redémarrages et l’organisation de fenêtres de maintenance limitent les interruptions et optimisent la productivité
✓Une stratégie préventive avec tests, documentation et surveillance proactive réduit les risques et assure une gestion efficace des incidents
YouTube
Vidéo utile sur le sujet
Ce contenu externe reste bloqué par défaut. Vous pouvez l'activer si vous acceptez le chargement des médias externes.
Comment fonctionne le service Windows Update et pourquoi sa maîtrise est cruciale
Réponse directe
Windows Update télécharge et installe automatiquement des correctifs, pilotes et mises à jour de sécurité pour protéger et stabiliser Windows. Sa maîtrise permet d’éviter les indisponibilités imprévues, de contrôler le calendrier des redémarrages et de réduire les risques d’attaque informatique ou d’instabilité système.
Le service Windows Update constitue l’infrastructure centrale de maintenance du système d’exploitation Windows. Il gère automatiquement le téléchargement et l’installation des correctifs mensuels publiés par Microsoft, des mises à jour cumulatives, des pilotes matériels et des composants logiciels Microsoft intégrés comme Office ou Edge. Sans cette intervention régulière, un système exposé aux vulnérabilités de sécurité accumulerait les risques exponentiellement, devenant une cible facile pour les cybercriminels. 🔒
Contrairement à une idée reçue, Windows Update ne fonctionne pas de manière uniforme sur tous les appareils. Windows 10, Windows 11 et Windows Server possèdent chacun leur propre configuration de mise à jour. Par défaut, Windows Update installe les correctifs de manière automatique, mais le moment de l’installation et le redémarrage du système ne sont pas toujours maîtrisables, ce qui peut poser problème dans les environnements professionnels où chaque minute d’indisponibilité compte.
Pour ceux qui gèrent des serveurs en production ou plusieurs machines en réseau, la situation devient plus complexe encore. Le service Windows Update peut être configuré de manière centralisée via des stratégies de groupe (GPO) ou connecté à un serveur WSUS (Windows Server Update Services), permettant de synchroniser les mises à jour et de les déployer de manière contrôlée sur l’ensemble de l’infrastructure. Cette approche évite que chaque machine télécharge individuellement les mises à jour, ce qui réduirait considérablement la bande passante réseau.
Les différents types de mises à jour et leur classification
Microsoft distingue plusieurs catégories de mises à jour, chacune répondant à des objectifs spécifiques. Les mises à jour cumulatives regroupent tous les correctifs publiés depuis la version actuelle du système, ce qui signifie qu’une mise à jour cumulative contient l’ensemble des corrections précédentes. Ces mises à jour sont publiées chaque deuxième mardi du mois, jour connu dans l’industrie sous le nom de « Patch Tuesday ». 📅
Au-delà des correctifs de sécurité, Microsoft distribue des pilotes matériels qui permettent au système d’exploitation de communiquer correctement avec les composants physiques de l’ordinateur (carte graphique, réseau, son, etc.). Les mises à jour de caractéristiques apportent de nouvelles fonctionnalités et améliorations majeures au système, tandis que les mises à jour d’applications Microsoft concernent Edge, Office et d’autres logiciels Microsoft intégrés au système.
Enfin, il existe des mises à jour définissionnelles pour Windows Defender, qui mettent à jour la base de données des signatures de virus et malwares sans modifier le système d’exploitation lui-même. Cette distinction est importante car elle détermine l’impact potentiel de chaque mise à jour sur la stabilité et les performances du système.
Bon à savoir
Le « Patch Tuesday » désigne le jour mensuel où Microsoft publie ses mises à jour de sécurité prioritaires. Il a lieu chaque deuxième mardi du mois et constitue un rendez-vous incontournable pour tous les administrateurs système.
YouTube
Vidéo utile sur le sujet
Ce contenu externe reste bloqué par défaut. Vous pouvez l'activer si vous acceptez le chargement des médias externes.
Maîtriser la configuration locale de Windows Update avec les outils système
Gérer Windows Update ne nécessite pas toujours d’outils complexes ou d’administration de domaine. Windows propose plusieurs interfaces intégrées permettant un contrôle granulaire des mises à jour directement depuis l’ordinateur local. Le premier outil accessible à tous reste les Paramètres de Windows, où l’utilisateur peut vérifier l’état des mises à jour, mettre en pause les installations ou programmer les redémarrages à des heures moins critiques.
Pour les serveurs sous Windows Server, particulièrement ceux en mode Core dépourvu d’interface graphique, l’utilitaire sconfig offre une solution pratique. Lancé simplement en tapant « sconfig » dans PowerShell ou l’invite de commande, cet outil affiche un menu numéroté donnant accès à deux options essentielles concernant les mises à jour. L’option 5 permet de paramétrer le mode de mise à jour (automatique ou téléchargement uniquement), tandis que l’option 6 lance l’installation immédiate des mises à jour disponibles.
Lorsqu’on sélectionne l’option 6 dans sconfig, un sous-menu s’ouvre. En tapant « 1 », l’utilisateur obtient la liste de toutes les mises à jour en attente, y compris les numéros de KB (Knowledge Base) qui identifient chaque correctif. Pour installer toutes les mises à jour, il suffit d’entrer « t » et de valider. Cette approche garantit que tous les correctifs importants sont appliqués en une seule session, évitant ainsi les redémarrages multiples qui ralentiraient la productivité du serveur. 🛠️
Installer les mises à jour manuellement via PowerShell et les utilitaires système
Pour une approche plus granulaire, PowerShell offre un niveau de contrôle incomparable. L’utilitaire wusa (Windows Update Standalone Installer) permet d’installer ou de désinstaller des mises à jour spécifiques en ligne de commande. Cette méthode s’avère indispensable lorsqu’une mise à jour particulière pose des problèmes et nécessite une désinstallation rapide.
La première étape consiste à télécharger le package MSU de la mise à jour depuis le catalogue Microsoft. En utilisant le cmdlet PowerShell Invoke-WebRequest, il est possible d’automatiser ce téléchargement. Par exemple, pour récupérer la mise à jour KB5010796, la commande ressemblerait à ceci :
Pour approfondir ce point, consultez Windows 11 en entreprise : des mises, qui traite plus précisément de windows 11 en entreprise : des mises à jour instantanées dès la première connexion utilisateur !.
Une fois le fichier MSU téléchargé, l’installation s’effectue simplement avec la commande wusa. L’ajout du paramètre « /quiet » installe la mise à jour en mode silencieux, sans afficher les fenêtres de notification qui pourraient interrompre l’utilisateur.
Désinstaller une mise à jour problématique
Il arrive que certaines mises à jour provoquent des ralentissements, des dysfonctionnements ou des incompatibilités avec des logiciels tiers. Dans ces situations, la désinstallation devient nécessaire. L’utilitaire wusa permet de supprimer une mise à jour en spécifiant le numéro de KB correspondant. La commande suivante désinstalle la mise à jour KB5010796 sans redémarrer immédiatement le système :
wusa.exe /uninstall /kb:5010796 /norestart
Le paramètre « /norestart » est particulièrement utile en environnement professionnel, car il permet de planifier le redémarrage à une heure appropriée plutôt que de le forcer immédiatement.
Astuce
Avant toute mise à jour majeure, sauvegardez l’image système du serveur ou du poste critique. Cela permet un retour arrière rapide en cas de dysfonctionnement suite à une mise à jour problématique.
YouTube
Vidéo utile sur le sujet
Ce contenu externe reste bloqué par défaut. Vous pouvez l'activer si vous acceptez le chargement des médias externes.
Optimiser les paramètres de mise à jour pour un environnement professionnel
Réponse directe
Pour optimiser Windows Update en entreprise, il faut configurer le téléchargement automatique avec validation manuelle, utiliser un serveur WSUS pour centraliser les mises à jour, définir des groupes de déploiement, planifier des fenêtres de maintenance et adapter les stratégies selon le type de machine.
En entreprise, chaque minute où un serveur est indisponible représente un coût potentiel. Les administrateurs informatiques doivent donc trouver un équilibre entre la sécurité (appliquer tous les correctifs rapidement) et la stabilité (éviter les redémarrages inopinés). Windows Update offre plusieurs stratégies pour atteindre cet équilibre. 💼
La première approche consiste à configurer Windows Update pour qu’il télécharge les mises à jour automatiquement mais demande confirmation avant installation. Ce mode offre un contrôle optimal : les correctifs sont prêts à être appliqués à tout moment, mais l’administrateur reste maître de la planification. L’alternative consiste à activer les mises à jour automatiques complètes, où le système gère intégralement le processus selon un calendrier défini.
Pour les environnements à fort volume de serveurs, la mise en place d’un serveur WSUS (Windows Server Update Services) devient indispensable. Ce serveur agit comme un proxy de mise à jour centralisé : au lieu que chaque machine se connecte directement aux serveurs Microsoft pour télécharger les correctifs, elles se connectent d’abord au serveur WSUS interne. Cela présente plusieurs avantages majeurs.
La stratégie WSUS pour la gestion centralisée des mises à jour
Un serveur WSUS permet à l’administrateur de télécharger d’abord les mises à jour, de les tester dans un environnement de laboratoire, puis de les approuver pour déploiement sur la production. Cela élimine le risque de déployer accidentellement une mise à jour défaillante sur l’ensemble de l’infrastructure. Certaines organisations adoptent une stratégie en vagues : elles déploient d’abord les mises à jour sur 10% des machines (groupe pilote), puis 30%, puis 100%, permettant d’identifier rapidement tout problème de compatibilité avant qu’il n’affecte l’ensemble du parc informatique.
Configuré via une stratégie de groupe (GPO), WSUS permet également de différencier les calendriers de mise à jour par groupe de machines. Ainsi, les serveurs de production reçoivent les correctifs deux semaines après leur publication, tandis que les postes de travail peuvent être mis à jour dès la première semaine. Cette approche limite les risques en garantissant qu’une mise à jour défaillante ne compromet pas les services critiques de l’entreprise.
Mettre en place une fenêtre de maintenance planifiée
La plupart des organisations planifient une fenêtre de maintenance hebdomadaire ou mensuelle, généralement un mardi soir ou une nuit de week-end, durant laquelle les serveurs peuvent être redémarrés. Cette fenêtre est communiquée en advance aux utilisateurs pour qu’ils planifient leur travail en conséquence. Windows Update peut être configuré pour installer les mises à jour après les heures de bureaux, minimisant ainsi l’interruption des activités professionnelles.
Pour affiner ce contrôle, les administrateurs utilisent les stratégies de groupe afin de définir précisément l’heure et le jour du redémarrage. Via l’éditeur de stratégie de groupe (gpedit.msc), il est possible de configurer que les redémarrages n’interviennent que durant une plage horaire spécifique, par exemple entre 20h00 et 6h00 du matin. Cette granularité transforme Windows Update d’une menace potentielle pour la continuité de service en un processus maîtrisé et planifiable.
Astuce
Pour corriger un blocage de Windows Update, videz le dossier « C:WindowsSoftwareDistributionDownload » après avoir arrêté le service Windows Update. Cela force le système à retélécharger les fichiers corrompus.
Dépanner les problèmes courants liés à Windows Update et aux mises à jour
Réponse directe
Les problèmes de Windows Update se résolvent en vérifiant l’historique des mises à jour, en réinitialisant le cache, en utilisant l’outil de résolution des problèmes de Microsoft ou le module PowerShell PSWindowsUpdate, et en bloquant ou désinstallant les mises à jour défaillantes via stratégie de groupe ou wusa.
Malgré une configuration optimale, Windows Update peut parfois rencontrer des problèmes. L’un des symptômes les plus courants est le blocage du service Windows Update, où le système semble installé une mise à jour depuis des heures sans progresser. Cela peut résulter de fichiers corrompus dans le cache des mises à jour, de connexions réseau instables ou de conflits avec d’autres processus système.
Pour approfondir ce point, consultez pratique pour maîtriser le client SSH intégré, qui traite plus précisément de guide pratique pour maîtriser le client ssh intégré de windows 11.
Le premier diagnostic passe par la vérification de l’historique des mises à jour, accessible via Paramètres > Mise à jour et sécurité > Afficher l’historique des mises à jour. Cet écran révèle les mises à jour installées, celles en attente, et surtout, celles qui ont échoué avec leurs codes d’erreur respectifs. Ces codes d’erreur (par exemple 0x80070005, 0x8024402f) peuvent être recherchés dans la base de connaissances Microsoft pour identifier la cause racine. 🔍
Lorsqu’une mise à jour échoue régulièrement, la première action consiste à réinitialiser le cache Windows Update. Cela s’effectue en arrêtant le service Windows Update, en vidant le dossier C:WindowsSoftwareDistributionDownload (qui contient les fichiers téléchargés), puis en redémarrant le service. Cette opération force le système à retélécharger la mise à jour, ce qui souvent résout les problèmes de fichiers corrompus.
Utiliser les outils de diagnostic et de réparation avancés
Pour les situations plus complexes, Microsoft fournit l’ outil de résolution des problèmes Windows Update, disponible en téléchargement sur le site du support. Cet outil automatisé détecte les erreurs courantes liées à Windows Update et tente de les corriger sans intervention manuelle. Pour les administrateurs préférant une approche en ligne de commande, PowerShell offre le module PSWindowsUpdate, un outil populaire ayant enregistré plus de 100 millions de téléchargements depuis sa création.
PSWindowsUpdate permet une gestion programmée des mises à jour. Les cmdlets de ce module offrent une flexibilité incomparable : lister les mises à jour disponibles, filtrer par critères spécifiques (criticité, date, KB), installer des mises à jour sélectionnées ou même générer des rapports détaillés sur l’historique des mises à jour. Pour un administrateur gérant plusieurs serveurs, ce module transforme les tâches répétitives en scripts automatisés exécutables en quelques millisecondes.
Bloquer ou repousser les mises à jour problématiques
Certaines mises à jour, bien que publiées par Microsoft, peuvent créer des problèmes spécifiques dans un environnement particulier. Bloquer ces mises à jour devient alors une nécessité. Via la stratégie de groupe, l’administrateur peut créer une liste noire de mises à jour à exclure du déploiement. Cette configuration s’effectue dans l’éditeur de stratégie de groupe en spécifiant les numéros de KB à ignorer.
Alternativement, l’outil wusa mentionné précédemment permet de désinstaller une mise à jour récemment appliquée si elle s’avère problématique. Pour les situations où une désinstallation complète n’est pas souhaitable, Windows Update propose également la possibilité de repousser les mises à jour de 35 jours (pour les versions Pro et supérieures), donnant du temps aux administrateurs pour évaluer les mises à jour avant de les déployer plus largement.
Type de mise à jour
Fréquence de publication
Criticité
Impact système
🔒 Cumulative (Patch Tuesday)
Deuxième mardi du mois
Élevée
Redémarrage souvent requis
🖥️ Pilotes matériels
Mensuel ou ponctuel
Moyenne
Variable selon le composant
✨ Caractéristiques
Semestriel
Moyenne
Impact majeur, redémarrage obligatoire
🛡️ Définitions Defender
Quotidien
Élevée
Aucun redémarrage
📱 Applications Microsoft
Variable (Edge, Office)
Moyenne
Généralement aucun redémarrage
Conseil
Prévenez toujours les utilisateurs avant une fenêtre de maintenance pour limiter les interruptions de service et éviter toute perte de données non sauvegardées.
Gérer efficacement les mises à jour grâce à Windows Update implique de comprendre les différents types de correctifs déployés par Microsoft, leur fréquence et leur impact
Meilleures pratiques et stratégie de maintenance préventive des mises à jour
La vraie maîtrise de Windows Update repose moins sur la réaction aux problèmes que sur l’adoption d’une stratégie préventive cohérente. Les organisations performantes considèrent la gestion des mises à jour comme un processus continu, intégré dans le cycle de vie des systèmes informatiques, et non comme une corvée à effectuer ponctuellement. 📊
Pour approfondir ce point, consultez cpc cpm ctr, qui traite plus précisément de cpc, cpm et ctr pour piloter une campagne sans brûler le budget.
La première étape consiste à mettre en place un calendrier de mise à jour prévisible et communiqué. Les utilisateurs finaux et les responsables métier doivent savoir que chaque mois, des redémarrages planifiés auront lieu à heures fixes. Cette prévisibilité permet aux équipes de planifier leur travail autour de ces fenêtres de maintenance, transformant une source de frustration en processus accepté et attendu.
Pour les serveurs critiques, il est recommandé de maintenir une documentation détaillée des configurations de mise à jour. Cette documentation comprend les stratégies de groupe appliquées, les mises à jour bloquées et leurs raisons, le calendrier des redémarrages, et les contacts des responsables. En cas de problème ou de transition d’administrateur, cette documentation devient invaluable pour maintenir la continuité.
Établir des groupes de test et des cycles de déploiement graduels
Une stratégie robuste implique de diviser le parc informatique en groupes de déploiement avec des calendriers décalés. Un modèle courant consiste en trois étapes : un groupe pilote (5-10% des machines) reçoit les mises à jour dès le Patch Tuesday, un groupe intermédiaire les reçoit une à deux semaines plus tard, et le groupe de production les reçoit après trois à quatre semaines.
Cette approche échelonnée offre plusieurs avantages cruciaux. Si une mise à jour défaillante est identifiée, elle sera détectée sur une fraction mineure du parc, évitant une dégradation massive de la productivité. De plus, cela donne le temps aux responsables métier d’identifier les incompatibilités spécifiques à leur environnement avant que les systèmes critiques ne soient affectés. Les problèmes peuvent alors être signalés à Microsoft ou adressés via des solutions alternatives avant le déploiement global.
Surveillance proactive et alertes de mises à jour
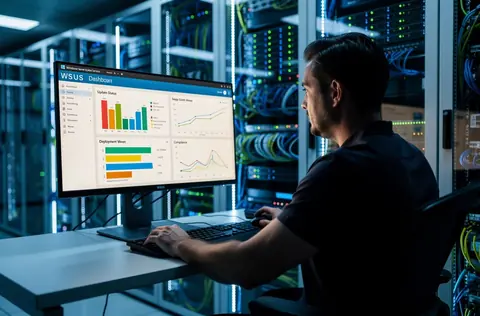
La mise en place d’une surveillance proactive des mises à jour garantit qu’aucune machine ne reste en retard. Des outils comme le dashboard WSUS ou des solutions de gestion de la conformité informatique fournissent une visibilité en temps réel sur l’état de chaque système. Des alertes automatiques peuvent être configurées pour notifier les administrateurs lorsqu’une machine n’a pas été mise à jour depuis plus de 30 jours, par exemple.
Enfin, il est judicieux de maintenir une plan de rollback pour les situations d’urgence. Ce plan comprend la sauvegarde des images systèmes avant les mises à jour majeures, la documentation des versions précédentes et les procédures de rétrogradation. Bien que rarement nécessaire, disposer d’un plan de contingence transforme une catastrophe potentielle en désagrément temporaire facilement gérable.
🔄 Implémenter un serveur WSUS pour centraliser la gestion des mises à jour
📅 Planifier des fenêtres de maintenance régulières et communiquées aux utilisateurs
🧪 Créer des groupes de test pour valider les mises à jour avant déploiement massif
📝 Documenter toutes les configurations, stratégies de groupe et mises à jour bloquées
🔍 Effectuer des audits mensuels pour vérifier la conformité des machines aux politiques de mise à jour
⚙️ Utiliser PowerShell et PSWindowsUpdate pour automatiser les tâches répétitives
🛡️ Tester les mises à jour en environnement de laboratoire avant déploiement en production
🚀 Évaluer l’impact performance des mises à jour sur les charges de travail critiques
💾 Conserver des sauvegardes système avant chaque fenêtre de mise à jour majeure
Maîtriser Windows Update transcende la simple application de correctifs : c’est orchestrer un équilibre délicat entre sécurité, stabilité et productivité. Que vous gériez un ordinateur personnel ou une infrastructure de plusieurs centaines de serveurs, les principes restent identiques : comprendre le processus, planifier les interventions, surveiller les résultats et ajuster continuellement la stratégie. En 2026, alors que les cybermenaces deviennent plus sophistiquées et que les dépendances informatiques s’approfondissent, cette maîtrise n’est plus un luxe mais une impérieuse nécessité professionnelle.
Pour approfondir ce point, consultez vider cache DNS Windows, qui traite plus précisément de vider le cache dns windows avec ipconfig /flushdns.
Hanaé Aubert accompagne les entreprises sur leurs enjeux numériques. Ses contenus visent un public professionnel qui cherche des repères concrets pour arbitrer ses choix…
Ubuntu Server est un bon choix pour héberger des services Linux stables, à condition de préparer la version LTS, l'accès SSH, les mises à jour, le pare-feu et les sauvegardes.
Recherchez-vous un équipement capable de vous aider dans la gestion de votre organisation? Les imprimantes de codes-barres occupent une place importante dans de nombreux secteurs. Elles permettent d'identifier rapidement les produits, colis.
Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.
Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.