Site web
Proxy possible
Pertinent si le domaine sert du HTTP/HTTPS et si l’origine supporte la configuration prévue.

Web
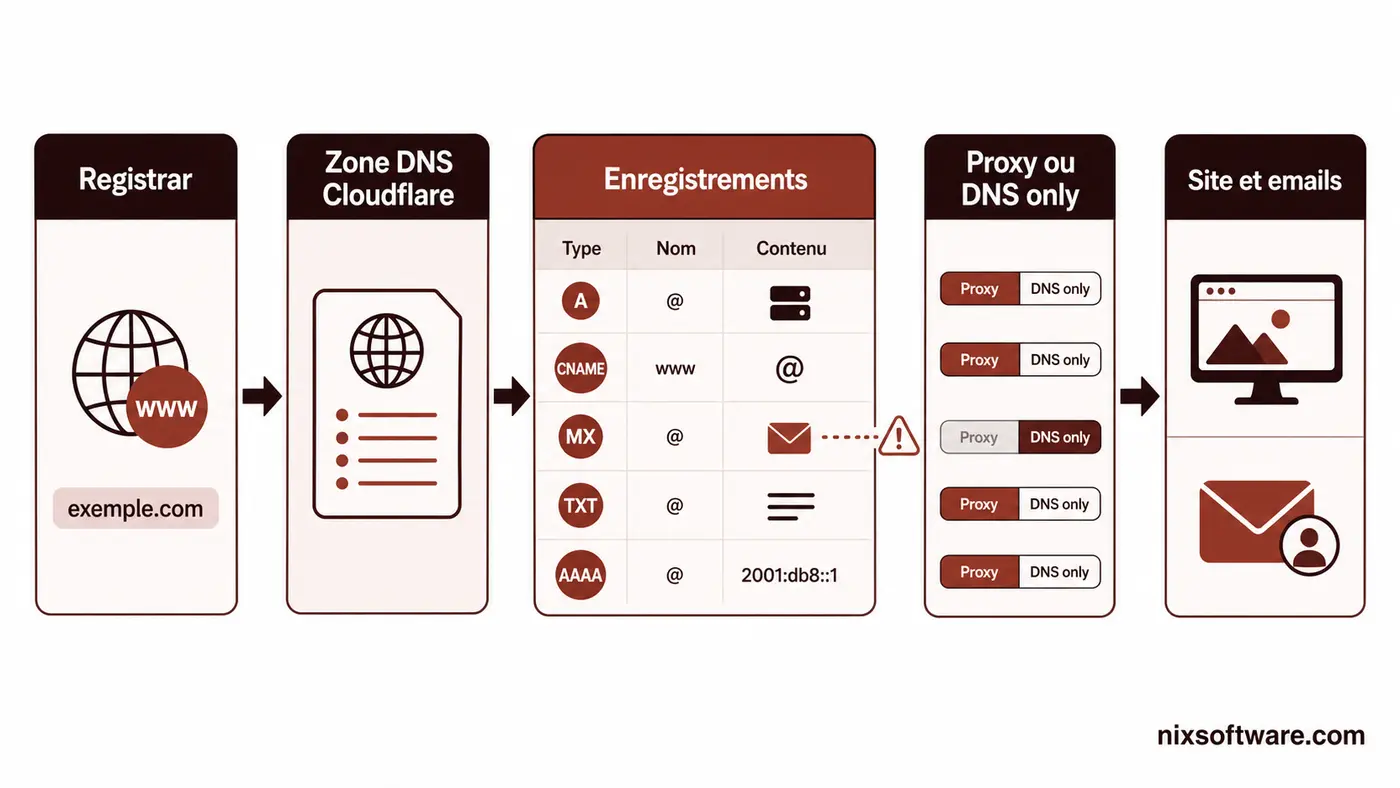
DNS Cloudflare désigne le plus souvent la gestion d’une zone DNS chez Cloudflare : le domaine pointe vers les nameservers Cloudflare, puis les enregistrements A, CNAME, MX, TXT ou AAAA sont administrés dans ce tableau de bord. Le point à ne pas confondre : 1.1.1.1 est un résolveur public, pas la zone DNS de votre domaine.
Pour une PME, l’intérêt est simple : centraliser les réglages du domaine, préparer le proxy web si besoin et garder une meilleure visibilité sur ce qui fait fonctionner le site, les sous-domaines et les emails. La mauvaise migration, elle, coupe vite un site ou une messagerie.
Le DNS Cloudflare sert à publier les enregistrements qui indiquent où vont votre domaine, votre site, vos sous-domaines et certains services comme la messagerie. Concrètement, Cloudflare devient le DNS autoritatif de la zone si vous remplacez les nameservers chez le registrar, puis chaque requête suit les règles enregistrées.
Le mot “DNS” crée souvent une ambiguïté. Changer les DNS d’un poste vers 1.1.1.1 modifie le résolveur utilisé par cet ordinateur. Changer les nameservers d’un domaine vers Cloudflare modifie l’endroit où la zone officielle du domaine est administrée. Les deux actions sont liées au DNS, mais elles n’ont pas le même impact.
Avant de basculer les nameservers, l’étape prioritaire consiste à comparer l’ancienne zone et la zone Cloudflare ligne par ligne. Il faut surtout éviter de ne recopier que le site principal. Les sous-domaines, outils SaaS, services de validation et enregistrements email sont souvent les éléments oubliés.
Pour approfondir ce point, consultez Exploration approfondie des protocoles LDAP, DNS et, qui traite plus précisément de exploration approfondie des protocoles ldap, dns et kerberos : fondements, fonctions et sécurisation.
Utilisez une grille courte avant validation :
| Élément | À vérifier | Risque si oublié |
|---|---|---|
| A / AAAA | Adresse du site principal et des sous-domaines | Site inaccessible ou mauvais serveur |
| CNAME | Alias vers un service, un CDN ou un outil SaaS | Sous-domaine cassé |
| MX | Serveurs de messagerie | Emails entrants interrompus |
| TXT | SPF, DKIM, DMARC, validations éditeurs | Emails rejetés ou validation perdue |
| TTL | Délai de propagation attendu | Retour arrière plus lent |
La bonne pratique est de préparer un plan de retour arrière avant le clic final. Conservez une exportation de l’ancienne zone, notez les nameservers précédents et choisissez une fenêtre où l’impact métier sera limité.
Dans une petite structure, cette préparation évite surtout les diagnostics dispersés. Si le site répond mais que le CRM, la signature email ou un sous-domaine client ne fonctionne plus, le problème vient souvent d’un enregistrement secondaire oublié. Garder la zone source sous les yeux permet de corriger vite au lieu de chercher côté hébergement, navigateur ou antivirus.
Le proxy Cloudflare peut masquer l’adresse d’origine et faire passer le trafic web par Cloudflare, mais il ne convient pas à tous les enregistrements. Pour un site web, le proxy peut être utile. Pour un MX, un SPF, un DKIM ou beaucoup de services non HTTP, DNS only reste généralement le choix attendu.
Proxy possible
Pertinent si le domaine sert du HTTP/HTTPS et si l’origine supporte la configuration prévue.
DNS only
Les MX et TXT de mail doivent rester lisibles et ne passent pas par le proxy web.
Selon documentation éditeur
Certains sous-domaines acceptent le proxy, d’autres exigent un CNAME visible en DNS only.
À tester avant bascule
Le proxy peut modifier certificats, IP vues, headers ou filtrage selon le cas.
Ne transformez pas tous les nuages en orange par réflexe. Dans un contexte PME, le bon arbitrage est pragmatique : proxy pour ce qui bénéficie réellement de Cloudflare, DNS only pour ce qui doit rester une résolution transparente.
Le bon réflexe consiste aussi à noter pourquoi chaque enregistrement est proxifié ou non. Cette petite documentation évite qu’un collègue “corrige” plus tard un réglage volontaire. Sur un domaine d’entreprise, la traçabilité DNS vaut presque autant que le réglage lui-même.
1.1.1.1 est le résolveur DNS public de Cloudflare. Vous pouvez le configurer sur un poste, un routeur ou un réseau pour résoudre les domaines consultés par les utilisateurs. Cela ne déplace pas la zone DNS de votre domaine et ne change pas les enregistrements publiés pour vos visiteurs.
À l’inverse, migrer une zone vers Cloudflare concerne votre domaine. C’est ce qui détermine où pointe www, où arrivent les emails et comment les sous-domaines sont résolus sur Internet. Mélanger ces deux notions conduit à de mauvais diagnostics : un poste peut utiliser 1.1.1.1 alors que la zone du domaine reste chez un autre fournisseur.
Après le changement de nameservers, ne vous contentez pas d’ouvrir la page d’accueil. Testez le site principal, les sous-domaines, les redirections, les formulaires, l’envoi d’email, la réception d’email et les outils qui valident un domaine par TXT. La propagation peut être progressive, mais les gros oublis se voient souvent rapidement.
Un test propre part de plusieurs points de vue : un navigateur classique, une connexion mobile, un poste interne et un outil de résolution DNS. L’objectif n’est pas de prouver que tout a propagé partout, mais de détecter le mauvais enregistrement avant que les utilisateurs ne transforment l’incident en ticket urgent.
La première erreur consiste à valider trop vite la zone importée automatiquement. L’import peut manquer des entrées, confondre certains sous-domaines ou ne pas deviner l’usage réel d’un enregistrement. La deuxième erreur est d’oublier la messagerie : un site qui répond mais des emails qui disparaissent, c’est une migration incomplète.
Le DNS Cloudflare devient intéressant quand il apporte de la clarté opérationnelle, pas quand il est ajouté comme une couche magique. Si votre domaine porte un site, une messagerie et plusieurs outils métier, traitez la migration comme une intervention d’infrastructure : inventaire, bascule, contrôle et retour arrière.
La priorité concrète : vérifier la zone avant de toucher aux nameservers, puis conserver une trace datée de chaque changement appliqué, avec le responsable identifié.
Pour compléter cette lecture, certificats TLS 1.1.1.1 apporte des repères utiles sur certificats tls pour 1.1.1.1 et confiance pki.
À lire aussi

Un guide clair pour distinguer cookies utiles, traceurs tiers, consentement, sécurité de session et réglages efficaces dans son navigateur.

Un guide clair pour lire la structure d'une URL, comprendre son rôle dans le web et repérer les liens douteux avant de cliquer.

Tous les réseaux sociaux ne servent pas le même objectif. Pour une PME, le bon choix consiste à relier audience, format, capacité interne et indicateurs business, plutôt qu'à ouvrir un compte sur chaque plateforme visible.
Droits, versions, partage, macros et automatisation: les réflexes pour garder des fichiers Excel fiables au quotidien.
Guide pratique pour télécharger, vérifier et utiliser une ISO Kali Linux proprement, sans confusion entre installation, live USB et VM.
Guide pratique pour utiliser OpenSSL sous Windows avec une méthode fiable: version, PATH, certificats, mises à jour et limites des binaires tiers.