Décision
Qui le dépose ?
Le domaine visité ou un service externe ?
Impact décision : La réponse sépare souvent cookie interne et traceur tiers.


Web
Les cookies ne sont pas des fichiers mystérieux cachés au fond de l’ordinateur. Ce sont surtout des repères de navigation que le navigateur conserve pour qu’un site reconnaisse une session, une préférence ou une visite.
Pour approfondir ce point, consultez arborescence site web, qui traite plus précisément de arborescence d’un site web, construire une navigation claire.
Le problème commence quand ce mécanisme utile sert à suivre trop largement l’utilisateur, à croiser ses comportements ou à exposer un compte mal protégé. Pour comprendre les cookies, il faut donc regarder à la fois le fonctionnement HTTP, la confidentialité et la sécurité, sans mettre dans le même sac un panier d’achat, un identifiant publicitaire et un jeton de session administrateur.
Un cookie web est une petite donnée associée à un domaine. Le serveur peut demander au navigateur de l’enregistrer, puis le navigateur le renvoie lors des visites suivantes vers le domaine concerné.
Cette donnée peut contenir un identifiant de session, une préférence de langue, un état de panier, un choix d’affichage ou une information de mesure. Le cookie n’est pas un programme : il ne s’exécute pas tout seul, ne lit pas vos fichiers et ne scanne pas votre appareil. Sa puissance vient plutôt du fait qu’il relie plusieurs requêtes entre elles, parfois sur une longue durée.
Sans cookie ou mécanisme équivalent, beaucoup de sites fonctionneraient mal. Une boutique oublierait le panier entre deux pages, un espace client demanderait une reconnexion permanente, un tableau de bord ne garderait plus son thème ou sa langue. Le cookie apporte donc de la continuité dans un protocole web qui, par nature, traite chaque requête séparément.
La difficulté est que la même continuité peut aussi servir à reconnaître un visiteur dans un objectif publicitaire, analytique ou comportemental. C’est cette double nature qui rend le sujet sensible.
C’est le point clé : le cookie n’est pas l’ennemi. Le suivi mal cadré, lui, le devient vite.
Avant d’accepter, bloquer ou auditer un cookie, identifiez son rôle réel.
Le domaine visité ou un service externe ?
Impact décision : La réponse sépare souvent cookie interne et traceur tiers.
Session, préférence, panier, mesure, publicité ou sécurité ?
Impact décision : Un cookie nécessaire ne se traite pas comme un cookie marketing.
Il disparaît à la fermeture ou persiste plusieurs mois ?
Impact décision : La durée révèle le niveau de suivi et le besoin de nettoyage.
Secure, HttpOnly et SameSite sont-ils utilisés ?
Impact décision : Ces attributs réduisent les risques sur les cookies sensibles.
Le scénario de base est simple. Vous ouvrez un site, le serveur répond avec la page demandée et peut ajouter une instruction demandant au navigateur de stocker un cookie. Lors d’une prochaine requête vers ce même domaine, le navigateur renvoie le cookie correspondant.
Ce trajet explique pourquoi un cookie est lié à un domaine, à un chemin éventuel, à une durée de vie et à des attributs de sécurité. Le navigateur ne devrait pas envoyer n’importe quel cookie à n’importe quel site. Il applique des règles qui limitent la portée du cookie, même si ces règles dépendent aussi de la configuration technique choisie par le site et de l’évolution des protections intégrées aux navigateurs.
Dans la pratique, un cookie de session peut ressembler à un identifiant opaque, impossible à interpréter pour l’utilisateur. Le serveur, lui, associe cet identifiant à un état : compte connecté, panier actif, droits d’accès ou préférence récente. C’est pourquoi un cookie de session doit être protégé sérieusement : s’il est volé sur un poste compromis, intercepté dans un contexte faible ou exposé par une faille applicative, il peut parfois permettre d’usurper une session.
Un bon cookie ne devrait contenir que ce qui est nécessaire. Stocker des informations personnelles directement dans le navigateur augmente l’exposition inutile. Pour les sessions sensibles, la logique saine consiste à garder un identifiant côté navigateur et les données critiques côté serveur.
Pour approfondir ce point, consultez le rôle essentiel d un hébergeur web, qui traite plus précisément de comprendre le rôle essentiel d un hébergeur web : définition et fonctionnement.
Cette sobriété facilite aussi l’exploitation au quotidien. Moins un cookie contient, moins il faut expliquer, protéger et purger.
La première confusion vient du mot “cookie”, utilisé pour des usages très différents. Un cookie interne déposé par le site visité n’a pas la même logique qu’un cookie tiers déposé par une régie publicitaire, un outil d’audience ou un service intégré, même si les deux apparaissent parfois dans la même interface du navigateur.
Un cookie interne peut être indispensable au fonctionnement courant : authentification, panier, préférence d’interface, sécurité ou répartition de charge. Un cookie tiers sert souvent à reconnaître un navigateur à travers plusieurs sites. Il peut être légitime dans certains cas, par exemple pour un service intégré réellement demandé, mais il porte davantage de risques de profilage intersites quand il sert à suivre des parcours sans lien clair avec le service principal. La frontière se juge toujours par la finalité réelle, pas par le vocabulaire marketing.
La deuxième distinction concerne la durée. Un cookie de session disparaît généralement à la fermeture du navigateur ou de la session. Un cookie persistant reste stocké jusqu’à sa date d’expiration, sauf suppression manuelle ou nettoyage automatique.
| Type | Usage fréquent | Point de vigilance |
|---|---|---|
| Cookie de session | Connexion, panier, espace client. | Doit être protégé contre le vol de session. |
| Cookie de préférence | Langue, thème, affichage, choix utilisateur. | Durée proportionnée au besoin réel. |
| Cookie d’audience | Mesure de visites et parcours. | Consentement ou exemption selon configuration. |
| Cookie publicitaire | Ciblage, retargeting, profilage. | Consentement clair et possibilité de refus. |
Ce tableau évite une conclusion trop simple. Tout accepter affaiblit la confidentialité ; tout bloquer peut casser des services légitimes. La bonne approche consiste à séparer les cookies nécessaires des traceurs dont la finalité dépasse le fonctionnement attendu.
En audit, cette séparation fait gagner du temps aux équipes. Elle transforme une liste opaque en décisions compréhensibles.
Pour compléter cette lecture, une URL pour naviguer et sécuriser le apporte des repères utiles sur comprendre une url pour naviguer et sécuriser le web au quotidien.
Une bannière de cookies ne devrait pas être un obstacle visuel conçu pour pousser à accepter. Elle devrait expliquer qui dépose quoi, dans quel but, avec quelle durée et comment revenir sur son choix.
Dans le cadre français et européen, les traceurs non strictement nécessaires demandent généralement un consentement préalable. Les cookies indispensables au service demandé, eux, peuvent être traités différemment. La nuance est importante : un bouton “tout accepter” ne remplace pas une information lisible ni un refus aussi simple.
Certains outils de mesure d’audience peuvent bénéficier d’exemptions lorsqu’ils respectent des conditions strictes : finalité limitée, données minimisées, durée encadrée, absence de recoupement abusif. Dès qu’un outil sert à profiler, enrichir une base marketing ou suivre l’utilisateur sur plusieurs domaines, l’analyse change. C’est pour cette raison qu’un même mot, “analytics”, peut désigner une mesure sobre ou un dispositif beaucoup plus intrusif.
Pour un visiteur, le réflexe utile est de refuser les finalités non nécessaires lorsqu’il ne voit pas de bénéfice clair. Pour un éditeur de site, le réflexe utile est de maintenir un registre des traceurs : nom, finalité, fournisseur, durée, base légale et preuve de consentement si nécessaire.
Un consentement fiable doit pouvoir être retiré facilement. Sinon, il ressemble davantage à une capture qu’à un choix.
Ces indices ne prouvent pas tous un abus, mais ils justifient un contrôle.
Les choix “refuser” ou “paramétrer” sont moins visibles que le bouton d’acceptation.
Un même site charge analytics, publicité, pixels sociaux et scripts de personnalisation.
Des cookies persistants restent actifs plusieurs mois sans justification évidente.
Un cookie d’authentification n’est pas protégé par Secure, HttpOnly ou SameSite.
Un cookie n’est pas dangereux par nature, mais certains cookies sont critiques. C’est le cas de ceux qui maintiennent une authentification, donnent accès à une console d’administration ou identifient une session de travail.
Trois attributs méritent une attention particulière. Secure limite l’envoi du cookie aux connexions HTTPS. HttpOnly empêche l’accès au cookie par du JavaScript côté page, ce qui réduit l’impact de certaines failles XSS. SameSite limite l’envoi du cookie dans des contextes intersites et aide à réduire certains scénarios de requêtes indésirables. Leur absence sur un cookie banal n’a pas la même gravité que sur un cookie d’administration.
Pour approfondir ce point, consultez HTTP simplement, des requêtes aux versions, qui traite plus précisément de comprendre http simplement, des requêtes aux versions.
Ces attributs ne remplacent pas une application bien sécurisée. Ils forment une couche de défense qui rend l’exploitation plus difficile lorsqu’un incident survient. Sur un site professionnel, ils devraient être vérifiés pour chaque cookie sensible, pas seulement pour le cookie principal.
| Attribut | Effet attendu | Quand le vérifier |
|---|---|---|
| Secure | Envoi uniquement via HTTPS. | Tous les cookies de session ou d’administration. |
| HttpOnly | Réduit l’accès par script côté client. | Cookies d’authentification et jetons sensibles. |
| SameSite | Limite certains envois intersites. | Formulaires, espaces connectés, actions sensibles. |
| Expiration courte | Réduit la fenêtre d’exposition. | Sessions longues, appareils partagés, comptes à privilèges. |
Le risque le plus concret reste le vol ou la réutilisation d’un cookie de session. Un réseau non maîtrisé, une extension douteuse, une faille applicative ou un poste compromis peuvent transformer une petite donnée technique en accès non autorisé. C’est pourquoi la durée de session, la révocation et la déconnexion réelle comptent autant que la bannière de consentement.
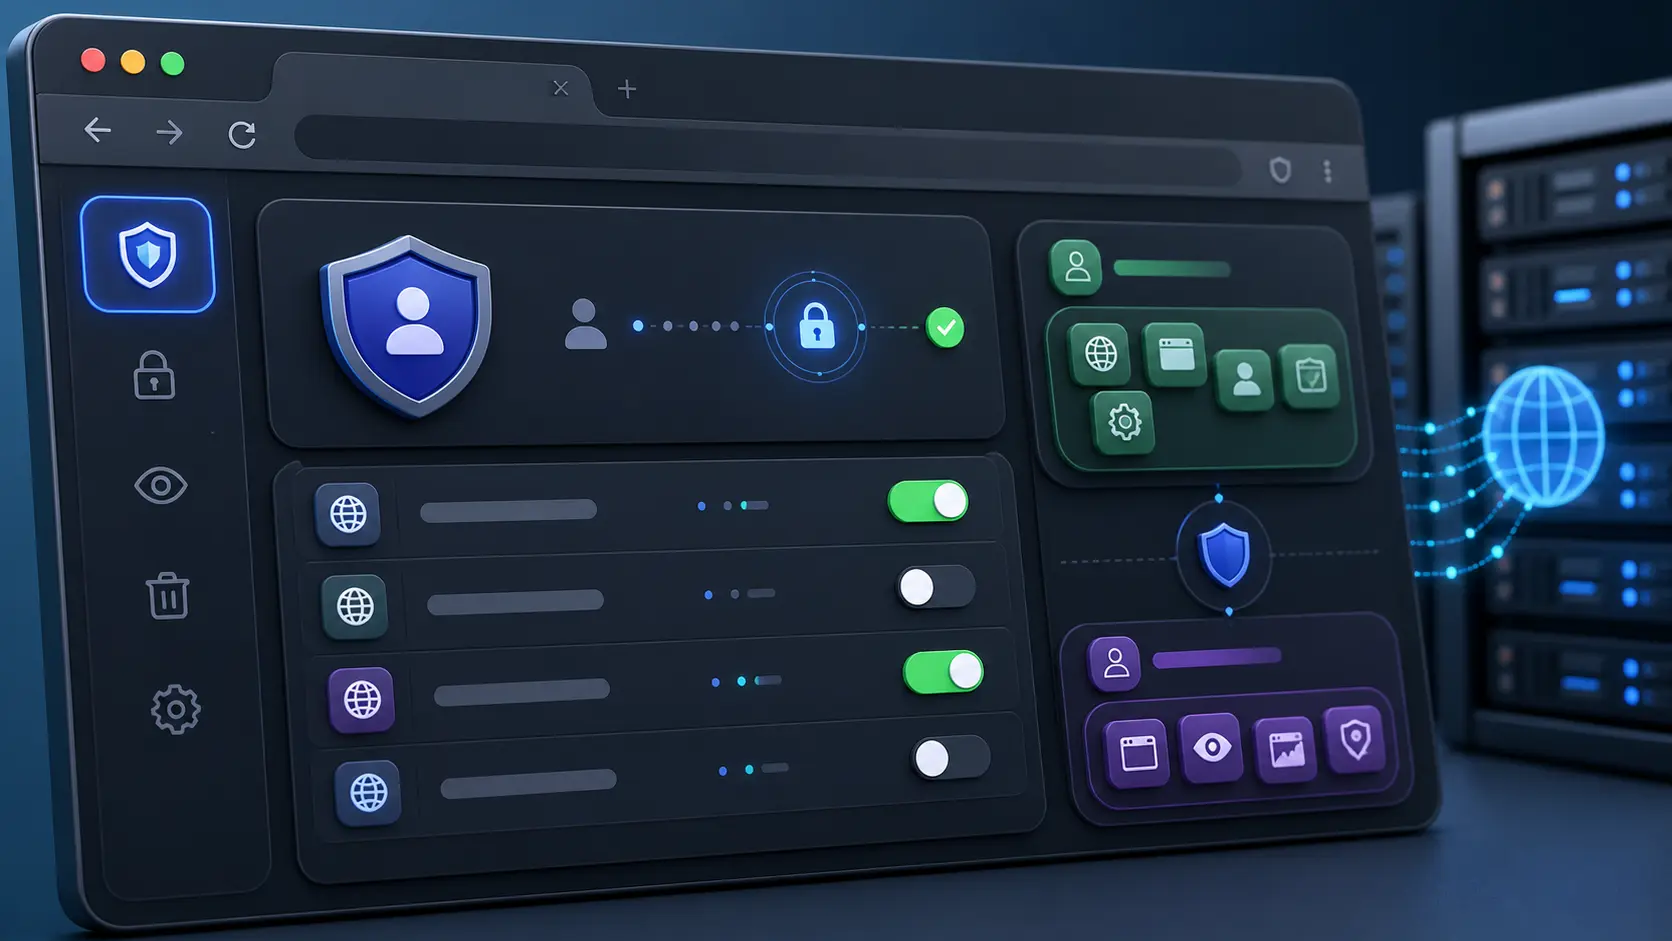
Le bon réglage tient en une phrase simple : limiter le suivi tiers sans casser les sites utiles au quotidien.
La plupart des navigateurs modernes proposent de bloquer les cookies tiers, de supprimer les données site par site, d’effacer les cookies à la fermeture ou de créer des exceptions. Pour un usage quotidien, le blocage des cookies tiers est souvent le compromis le plus lisible. Il réduit le pistage publicitaire sans empêcher systématiquement les connexions, paniers ou préférences, même si certains services intégrés peuvent demander une exception ponctuelle.
Il faut aussi contrôler les extensions. Une extension de coupon, de capture, de VPN gratuit ou de productivité peut observer beaucoup plus que les cookies eux-mêmes. Si l’objectif est la confidentialité, l’hygiène du navigateur inclut les extensions, les profils séparés et le nettoyage régulier des sites inconnus.
Ce réglage convient à la plupart des usages personnels et professionnels.
La navigation privée aide pour des tests ponctuels, parce qu’elle limite la conservation locale après fermeture de la fenêtre. Elle ne rend pas invisible auprès du fournisseur d’accès, de l’entreprise, du site visité ou de certains services intégrés. Elle doit être comprise comme un compartiment temporaire, pas comme un bouclier complet.
Sur un site d’entreprise, les cookies ne sont pas seulement un sujet de bannière. Ils touchent la conformité, la sécurité applicative, la performance, la relation client et parfois l’image de marque.
Pour approfondir ce point, consultez serveur opc, qui traite plus précisément de serveur opc, comprendre son rôle avant de connecter une usine.
Un audit sérieux commence par un inventaire. Il faut charger les pages clés, lister les cookies déposés avant et après consentement, identifier les domaines tiers, vérifier les durées, puis relier chaque traceur à une finalité métier. Cette étape révèle souvent des scripts oubliés : ancien outil d’audience, pixel marketing non utilisé, widget externe ou test A/B resté actif après une campagne. Tant que cette cartographie manque, la conformité repose sur une déclaration fragile.
La deuxième étape consiste à décider. Un cookie inutile doit être supprimé. Un cookie utile doit être documenté. Un cookie sensible doit être durci. Un traceur marketing doit être soumis à un consentement clair, avec preuve et possibilité de retrait. Cette méthode évite le piège classique : une bannière esthétique posée sur un inventaire technique faux.
Pour une équipe IT, ce travail rejoint l’audit d’infrastructure : moins de dépendances externes, moins de données dispersées, moins de surface d’attaque. Un site rapide et sobre dépose souvent moins de scripts, charge moins de tiers et devient plus simple à maintenir.
La bonne gouvernance des cookies est donc très concrète. Elle se mesure dans le code, pas seulement dans la bannière.
Un cookie est d’abord un mécanisme de continuité. Il peut améliorer l’expérience, maintenir une connexion et sécuriser certaines interactions. Il peut aussi alimenter un suivi opaque si l’utilisateur accepte sans lire ou si le site accumule des traceurs sans gouvernance.
La décision utile n’est donc pas morale, elle est pratique. Gardez les cookies nécessaires, limitez les tiers, nettoyez les sites inconnus, surveillez les extensions et exigez une bannière claire lorsque des finalités de publicité ou de profilage apparaissent.
Côté éditeur, la même logique s’applique : inventorier, justifier, raccourcir, sécuriser et documenter. Un cookie bien géré est discret ; un cookie mal gouverné devient une dette technique, juridique et réputationnelle.
Pour approfondir ce point, consultez opc serveur, qui traite plus précisément de serveur opc, comprendre son rôle dans l’industrie.
Ces références servent à vérifier le fonctionnement HTTP, le consentement et la sécurité des cookies de session.
À lire aussi

Une bonne arborescence aide les visiteurs à comprendre le site et les moteurs à explorer les pages importantes.
Un hébergeur web ne se résume pas à louer de l'espace disque. Il porte la disponibilité, la sécurité, les sauvegardes et une partie de la performance du site.

Un guide clair pour lire la structure d'une URL, comprendre son rôle dans le web et repérer les liens douteux avant de cliquer.

Tous les réseaux sociaux ne servent pas le même objectif. Pour une PME, le bon choix consiste à relier audience, format, capacité interne et indicateurs business, plutôt qu'à ouvrir un compte sur chaque plateforme visible.
Regedit Windows 10: méthode prudente pour ouvrir l'Éditeur du Registre, exporter une clé, restaurer une sauvegarde et comprendre RegBack.
Réparer Photos, rétablir les associations et comprendre Windows Photo Viewer.
