
Cybersécurité
Guide de la cybersécurité PME pour réduire les vrais risques
Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.


Cybersécurité
Une nouvelle campagne de cyberpiratage orchestrée par le groupe russe APT28 révèle comment les outils les plus courants peuvent devenir des armes informatiques redoutables. En exploitant une faille subtile dans Microsoft Outlook, les attaquants ont mis au point une porte dérobée sophistiquée baptisée « NotDoor », capable de dérober des données sensibles à l’insu des victimes et de s’exécuter discrètement à travers une infrastructure légitime.
NotDoor représente une innovation inquiétante dans l’arsenal des outils malveillants russes. Loin d’être un simple virus, cette porte dérobée prend la forme d’une macro VBA, c’est-à-dire un script intégré directement au sein de Microsoft Outlook. Cette approche revêt une dimension particulièrement sournoise : plutôt que d’attirer l’attention par des symptômes visibles, le malware demeure tapi dans le client de messagerie, observant silencieusement chaque message entrant.
Le fonctionnement de NotDoor repose sur un mécanisme de reconnaissance de mots-clés. La macro scrute constamment les e-mails reçus en quête d’une chaîne de caractères spécifique, prédéfinie par les attaquants. Lorsqu’un message contenant ce déclencheur (par exemple « Daily Report ») franchit le filtre, la porte dérobée s’active et interprète le contenu du message comme une série de commandes à exécuter.
Cette architecture confère à NotDoor une flexibilité redoutable. Les attaquants ne sont pas limités à un ensemble préétabli d’instructions ; ils peuvent adapter leurs commandes en fonction de leurs objectifs spécifiques et réagir en temps quasi réel aux évolutions de la situation. Le processus demeure totalement transparent pour l’utilisateur, qui continue de consulter son courrier électronique sans soupçonner la présence d’un intrus.
NotDoor dispose d’un ensemble de fonctionnalités permettant aux attaquants de maintenir une emprise totale sur l’ordinateur infecté. Ces capacités vont bien au-delà du simple espionnage passif ; elles offrent un contrôle pratiquement complet du système.
La transmission des données s’opère selon un protocole particulièrement élaboré. Les fichiers volés sont d’abord encodés à l’aide d’un système de chiffrement personnalisé, conçu spécifiquement pour ce malware. Ensuite, les données chiffrées sont expédiées via courrier électronique vers une adresse Proton Mail contrôlée par les attaquants. Une fois la transmission confirmée, le fichier original est supprimé du système, compliquant ainsi les efforts de détection et de forensique.
Cette approche révèle une compréhension approfondie des mécanismes de sécurité modernes. En utilisant Outlook comme vecteur de communication, les attaquants exploitent un canal qui bénéficie généralement de la confiance des administrateurs réseau, réduisant considérablement les risques d’interception.
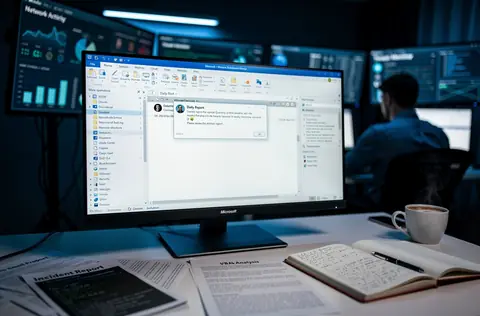
L’intérêt de NotDoor réside également dans son vecteur de déploiement sophistiqué. Bien que le mécanisme d’infection initial reste partiellement mystérieux, la communauté de sécurité a identifié comment la porte dérobée s’incruste dans les systèmes ciblés. Les chercheurs de S2 Grupo ont découvert qu’APT28 exploite un exécutable légitime fourni par Microsoft : OneDrive.exe.
Cette technique porte un nom spécifique dans le jargon de la sécurité informatique : le DLL side-loading. Elle repose sur une faille historique dans la façon dont les systèmes d’exploitation cherchent et chargent les bibliothèques dynamiques. Lorsqu’un programme exécutable (dans ce cas OneDrive.exe) a besoin d’une fonction spécifique, il recherche la bibliothèque correspondante dans plusieurs emplacements du disque dur.
Les attaquants exploitent cette recherche en plaçant une bibliothèque malveillante portant le même nom (SSPICLI.dll) avant la version légitime dans l’ordre de recherche. Lorsque OneDrive.exe s’exécute, il charge par erreur la bibliothèque piégée au lieu de l’originale. Cela permet d’exécuter du code malveillant sous le couvert d’un processus Microsoft totalement légitime.
Une dimension particulièrement préoccupante de cette campagne réside dans l’abus des services légitimes. APT28 a choisi Proton Mail comme infrastructure de communication. Proton Mail est réputée pour ses garanties de confidentialité, son chiffrement de bout en bout et sa résistance à la coopération avec les autorités de surveillance.
Pour approfondir ce point, consultez Programmer l’envoi d’un mail Outlook sans se, qui traite plus précisément de programmer l’envoi d’un mail outlook sans se tromper.
En utilisant l’adresse [email protected], les attaquants créent une situation paradoxale : le service de messagerie sécurisé conçu pour protéger la vie privée des citoyens honnêtes devient le canal de communication clandestin d’une opération d’espionnage d’État. Cette appropriation rend extrêmement difficile la traçabilité des communications, car les serveurs Proton maintiennent volontairement une politique de non-conservation de métadonnées.
Cette stratégie d’exploitation des services légitimes révèle une tendance plus large en matière de cybercriminalité. Plutôt que de déployer une infrastructure malveillante entièrement nouvelle, les groupes cybercriminels cherchent à utiliser les services existants de manière détournée. Cela offre plusieurs avantages : réduction des coûts opérationnels, diminution de la visibilité numérique, et exploitation de la confiance que les administrateurs accordent généralement à ces services.
NotDoor ne cible pas aléatoirement des utilisateurs lambda. Les investigations menées par Microsoft et les équipes de recherche spécialisées indiquent que les attaques visent spécifiquement les entreprises et institutions localisées dans les 32 pays membres de l’OTAN. Cette sélection géographique explicite n’est pas une coïncidence ; elle reflète clairement les objectifs géopolitiques d’APT28.
Parmi les nations touchées figurent la France, la Belgique et le Canada. Ces attaques s’inscrivent dans une stratégie d’espionnage corporatif et gouvernemental de long terme orchestrée par la Russie. Les secteurs ciblés démontrent une volonté de collecter des informations sensibles pour diverses raisons : avantage économique, renseignement militaire, ou simple perturbation des opérations.
La sophistication des cibles suggère que NotDoor ne relève pas du cybercrime opportuniste, mais plutôt d’une opération d’espionnage étatique coordonnée. Les acteurs malveillants cherchent à installer des accès persistants permettant de longues périodes de reconnaissance et de surveillance. Une entreprise infectée peut servir de tremplin vers des entités gouvernementales ou d’importance stratégique.
| 🎯 Élément | 📊 Caractéristique | ⚠️ Impact potentiel |
|---|---|---|
| Groupe responsable | APT28 (Fancy Bear, Strontium) | Attaques coordonnées et persistantes |
| Vecteur initial | Macro VBA dans Outlook | Contournement des filtres anti-malware |
| Mécanisme de déploiement | DLL side-loading via OneDrive.exe | Exécution sous processus légitime |
| Canal d’exfiltration | Proton Mail chiffré | Communication indétectable |
| Zones ciblées | 32 pays membres de l’OTAN | Espionnage géopolitique |
APT28, également connu sous les noms de code Fancy Bear ou Strontium, n’est pas un collectif de hackers motivés par le profit financier personnel. Ce groupe maintient des liens documentés avec les services de renseignement russes, probablement le GRU (Renseignement militaire) ou le SVR (Service externe). Leurs campagnes reflètent des priorités nationales bien définies.
La concentration sur les pays de l’OTAN s’explique par plusieurs facteurs interconnectés. D’abord, ces nations représentent l’alliance militaire et politique perçue comme directement contraire aux intérêts géopolitiques russes. L’accès à leurs infrastructures critiques, leurs plans de défense ou leurs stratégies économiques offre des avantages considérables.
Deuxièmement, les pays de l’OTAN disposent généralement de capacités de cyberdéfense plus robustes que d’autres cibles potentielles. APT28 teste et affine ses techniques contre ces adversaires sophistiqués, générant des renseignements utiles pour les opérations futures. Une attaque réussie contre un pays de l’OTAN revêt donc une portée symbolique et stratégique considérable.
NotDoor exploite plusieurs couches de vulnérabilités, révélant les fissures dans l’architecture de sécurité des systèmes modernes. Ces failles ne sont pas simplement techniques ; elles reflètent aussi des lacunes dans les pratiques de gestion et de gouvernance informatique des organisations visées.
La première vulnérabilité concerne les macros VBA dans Microsoft Outlook. VBA (Visual Basic for Applications) constitue une forme d’automatisation puissante, mais elle souffre d’une histoire ancienne de manipulation malveillante. Microsoft a tenté de restreindre l’exécution des macros par défaut, mais ces restrictions peuvent être contournées ou désactivées par les administrateurs sans vigilance.
La deuxième faille réside dans le DLL side-loading lui-même. Cette technique exploite une conception des systèmes Windows qui remonte à des décennies. Bien que Microsoft ait publié des recommandations pour atténuer ce risque, la plupart des organisations n’ont pas appliqué les correctifs systématiquement à l’ensemble de leur parc informatique.
Les investigations menées par l’équipe de Threat Intelligence de Microsoft soulignent un point essentiel : l’application régulière des mises à jour de sécurité demeure la première ligne de défense. Bien que NotDoor exploite principalement des failles de conception plutôt que des vulnérabilités CVE spécifiques, les organisations qui maintiennent leurs systèmes à jour bénéficient de protections supplémentaires.
La CVE-2023-23397, référencée dans les investigations initiales, concerne un relais NTLM non sécurisé dans Outlook. Cette vulnérabilité permet aux attaquants de capturer des informations d’authentification sans nécessiter une interaction utilisateur. NotDoor peut s’appuyer sur de tels mécanismes pour établir une persistance renforcée.
Cependant, la vraie complexité réside dans l’architecture multicouche de cette attaque. Chaque couche exploite une faille différente : la première pour l’infection initiale, la seconde pour l’escalade de privilèges, la troisième pour la persistance, et la quatrième pour l’exfiltration de données. Corriger une seule faille n’arrête pas l’attaque ; il faut adresser chacune des étapes.
Les systèmes de sécurité périmétrique traditionnel (pare-feu, filtres de contenu, antivirus standard) rencontrent des difficultés significatives pour détecter NotDoor. Plusieurs raisons expliquent cette cécité relative des défenses.
D’abord, la porte dérobée réside directement dans un processus Outlook qui s’exécute avec les privilèges de l’utilisateur. Elle ne créé pas de fichier exécutable distinct pouvant être analysé. Les anti-malwares basés sur les signatures cherchent généralement des patterns binaires reconnaissables ; une macro VBA obfusquée s’avère beaucoup plus difficile à cataloguer.
Ensuite, NotDoor utilise Outlook lui-même comme canal de communication. Bloquer Outlook à titre de processus malveillant serait absurde pour la plupart des organisations. De même, Proton Mail figure sur les listes blanches de nombreuses entreprises, car ses services légitimes justifient le trafic. Les attaquants exploitent cette confiance accordée aux applications métier.
Enfin, le DLL side-loading via OneDrive.exe représente une forme de furtivité avancée. OneDrive demeure un processus Microsoft hautement privilégié, fréquemment autorisé à s’exécuter sans restriction. Son charger une version modifiée d’une bibliothèque semble imperceptible aux yeux des systèmes de monitoring naïfs.
La découverte de NotDoor n’est pas qu’un événement technique ; elle porte des implications stratégiques profondes pour les organisations, particulièrement celles opérant dans les secteurs sensibles ou les zones géographiques ciblées. Toute entreprise sérieuse concernant la sécurité de ses données doit repenser ses approches défensives.
La première implication porte sur la confiance résiduelle accordée aux applications grand public. Outlook, Proton Mail, OneDrive : ces outils semblaient fiables précisément parce qu’ils proviennent d’éditeurs réputés ou bénéficient d’une imagerie de sécurité renforcée. NotDoor démontre qu’aucune application, aussi bien intentionnée soit-elle, ne peut garantir l’absence totale de risque face à des adversaires sophistiqués.
La deuxième implication concerne la longueur des chaînes d’attaque modernes. NotDoor requiert une connaissance précise des détails d’infrastructure, une maîtrise des techniques de programmation Windows, et des capacités opérationnelles pour déployer la menace à grande échelle. Seuls les acteurs de haut niveau—typiquement les États ou les groupes parrainés par l’État—disposent de ces ressources. Cela signifie que les organisations doivent revoir les types de menaces qu’elles cherchent réellement à prévenir.
Face à la sophistication croissante des menaces comme NotDoor, les organisations doivent mettre en œuvre une défense en profondeur, c’est-à-dire plusieurs couches de protections indépendantes, de telle sorte qu’une faille unique ne compromette pas la sécurité générale.
Ces mesures ne sont pas mutuellement exclusives ; au contraire, elles se renforcent mutuellement. Une organisation confiante dans sa détection comportementale peut être plus permissive avec les macros, sachant que les anomalies seront détectées. Inversement, une organisation qui désactive totalement les macros réduit le besoin de surveillance comportementale granulaire sur Outlook.
Pour les responsables de sécurité informatique (CISO) et les équipes de cyberdéfense, NotDoor pose une question existentielle : comment défendre une organisation contre des adversaires disposant de ressources étatiques quasi-infinies et d’une expertise technique inégalée ?
La réponse honnête est que la prévention absolue demeure impossible. Cependant, l’objectif consiste à rendre l’attaque suffisamment coûteuse et difficile pour que l’attaquant considère qu’il vaut mieux diriger ses efforts ailleurs. Cela s’appelle « raising the bar »—élever le seuil d’entrée.
Les responsables doivent également accepter que certains types d’intrusions, particulièrement celles orchestrées par les États, pourraient réussir malgré les meilleures défenses. Dans cette optique, la capacité de détection rapide et de réaction devient aussi importante que la prévention. Maintenir des équipes de réponse aux incidents bien entraînées et disposant d’outils modernes peut transformer une compromission réussie en incident maîtrisé rapidement, plutôt qu’en catastrophe de sécurité.
La campagne NotDoor d’APT28 incarne une réalité incontournable de la cybersécurité moderne : les services et applications que nous utilisons quotidiennement peuvent devenir des vecteurs de compromise si des adversaires suffisamment sophistiqués les identifient. Entre les macros VBA d’Outlook, les techniques de DLL side-loading exploitant OneDrive, et les services de messagerie chiffrée détournés à des fins malveillantes, cette attaque révèle comment chaque couche d’une infrastructure technologique peut être exploitée. Pour les organisations opérant dans les pays de l’OTAN, la seule réponse viable consiste à combiner l’application rigoureuse des mises à jour, la surveillance comportementale avancée, la restriction des privilèges, et une culture permanente de vigilance. Ignorer ces avertissements reviendrait à laisser les portes dérobées grandes ouvertes face aux menaces les plus déterminées du paysage de la cybersécurité.
À lire aussi
Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
