MSI
Administration classique
Souvent adapte aux deploiements silencieux, journaux et desinstallations controlees.

Cybersécurité
La recherche installer for Windows cache rarement une seule question. Elle peut viser un fichier MSI, un installeur EXE, un package MSIX, une commande winget ou un deploiement silencieux sur plusieurs postes. Pour une equipe IT, le bon sujet n'est donc pas seulement de lancer un setup.
Pour compléter cette lecture, la dame de pique windows apporte des repères utiles sur dame de pique sur windows, choisir une option simple et sûre.
Un installeur Windows engage le poste : il ajoute des fichiers, des services, des cles de registre, parfois des pilotes, des taches planifiees ou des extensions. Si la source est floue, si le mode silencieux n'est pas teste ou si la desinstallation n'est pas prevue, le support paiera le prix plus tard. C'est souvent la difference entre une installation propre et une dette d'exploitation qui ressort a chaque mise a jour.
Le bon choix depend de l'usage reel, du niveau de controle attendu, du niveau de risque et du nombre de machines concernees.
Dans la pratique, l'expression peut designer plusieurs familles d'installation. Un MSI est pense pour Windows Installer et les scenarios d'administration. Un EXE peut etre tres propre ou totalement specifique a l'editeur. MSIX vise une approche plus moderne, mieux isolee. Winget apporte une logique de gestion par commandes et sources de packages. Ces mots se ressemblent pour l'utilisateur, mais ils ne donnent pas le meme niveau de pilotage a l'IT ni les memes garanties de support.
La premiere question a poser est donc simple : s'agit-il d'installer une application une fois, de l'integrer a un poste type, ou de la maintenir sur tout un parc ? La reponse change tout. Pour un besoin ponctuel, un installeur manuel peut suffire. Pour un parc, il faut un format administrable, une version stable, une procedure de mise a jour et une sortie propre si l'application doit etre retiree sans incident.
Cette clarification evite de surdimensionner ou de sous-dimensionner la reponse. Un outil interne installe sur deux postes n'a pas besoin de la meme chaine qu'une application critique employee par toute une equipe commerciale. A l'inverse, un logiciel discret mais present sur chaque machine merite une vraie procedure, parce qu'une erreur silencieuse se repetera partout. Le volume, la criticite, la surface de risque et la frequence de mise a jour doivent donc etre lus ensemble.
Dans les parcs hybrides, cette lecture evite aussi de traiter toutes les applications Windows comme des exceptions. Certaines relevent du confort utilisateur, d'autres portent une dependance metier, d'autres encore ne servent que pendant une phase de migration. L'installeur choisi doit refleter cette realite : plus l'application est structurante, plus la source, la version, les logs et la procedure de retrait doivent etre explicites.
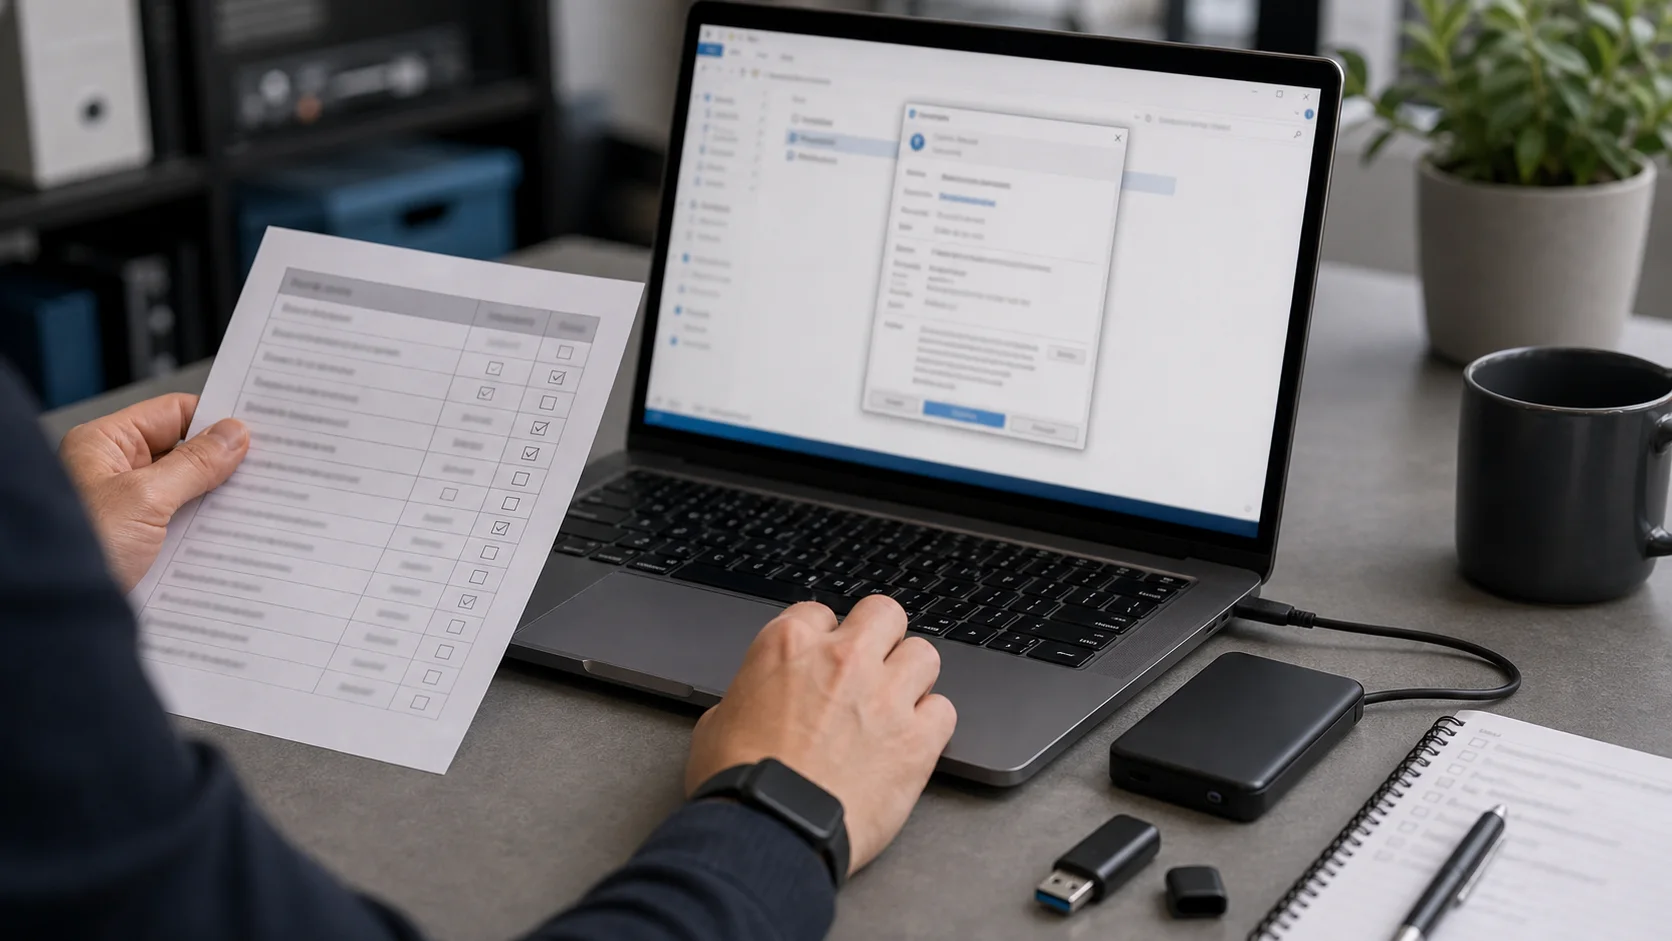
Le format doit suivre le mode d'exploitation. Un MSI est souvent plus lisible pour les deploiements classiques : options standard, journalisation, installation silencieuse et desinstallation plus previsibles. Un EXE peut encapsuler un MSI ou utiliser sa propre logique. MSIX apporte une approche packagee plus moderne, mais tous les logiciels ne s'y pretent pas. Winget peut faciliter l'installation et la mise a jour, a condition de maitriser les sources et la gouvernance.
La mauvaise decision consiste a choisir le premier fichier disponible. Un editeur propose parfois plusieurs formats pour la meme application, chacun avec des contraintes. Le support doit regarder ce qui sera maintenable : options silencieuses, compatibilite avec Intune ou outil de deploiement, gestion des droits, logs, detection de version, rollback et impact utilisateur. Ce sont ces criteres qui transforment un fichier d'installation en processus exploitable, documente, testable et transmissible.
Le format retenu doit correspondre au niveau de controle attendu.
Administration classique
Souvent adapte aux deploiements silencieux, journaux et desinstallations controlees.
Variable
Peut etre propre, mais les options dependent de l’editeur.
Package moderne
Interessant pour isolation et cycle de vie, si l’application est compatible.
Commande et catalogue
Utile pour standardiser certaines installations, avec gouvernance des sources.
Un installeur doit venir d'une source fiable : site officiel de l'editeur, portail interne, depot controle ou catalogue valide. Les miroirs, bundles, portails de telechargement et fichiers transmis par messagerie creent un risque inutile. Meme quand l'application semble legitime, l'installeur peut embarquer des options annexes, une version ancienne ou un comportement qui ne correspond pas a l'environnement de l'entreprise, notamment sur les postes verrouilles et supervises.
La signature numerique, le hash quand il est fourni, la version et la date de publication sont des reperes utiles. Ils ne remplacent pas le jugement, mais ils documentent la chaine de confiance. Sur un parc sensible, cette trace evite de devoir deviner plus tard quel fichier a ete utilise pour installer une application qui pose probleme.
Si la source n'est pas claire, le deploiement doit attendre, meme si le besoin metier semble urgent ou facile a resoudre.
Pour approfondir ce point, consultez agence de conseil en stratégie digitale, qui traite plus précisément de agence de conseil en stratégie digitale : comment choisir le bon prestataire.
Le mode silencieux est indispensable pour de nombreux deploiements, mais il ne doit jamais etre suppose. Certaines options installent sans interface, d'autres redemarrent la machine, ajoutent des modules facultatifs ou echouent sans code erreur explicite. Une commande qui fonctionne sur le poste d'un technicien peut se comporter autrement dans un contexte systeme, via Intune, GPO, RMM ou script de demarrage, surtout si l'utilisateur n'est pas connecte ou si le proxy bloque.
Le test doit couvrir installation, detection, mise a jour et desinstallation. C'est rarement spectaculaire, mais c'est ce qui evite les deploiements a moitie reussis. Notez la commande exacte, le contexte d'execution, les codes retour et le chemin des logs. Si l'editeur change son installeur entre deux versions, cette documentation permet de voir vite ce qui a bouge dans la procedure d'installation et dans les pre-requis.
Le meilleur test reproduit le contexte cible. Tester en admin interactif ne prouve pas qu'une installation marchera via un agent de deploiement execute en compte systeme. Tester sur un poste neuf ne prouve pas que la mise a jour passera sur un poste deja charge. Cette difference explique beaucoup d'echecs apparemment etranges : l'installeur n'est pas seulement un fichier, il reagit a son environnement, aux droits et aux logiciels deja presents.
Le test doit aussi regarder l'apres-installation. Une application qui se lance une fois n'est pas forcement exploitable : service non demarre, raccourci absent, extension navigateur inactive, module de mise a jour agressif ou configuration stockee dans le mauvais profil. Ces details semblent petits pendant la recette, mais ils deviennent des tickets repetitifs quand le logiciel arrive sur des utilisateurs qui n'ont pas les droits pour corriger eux-memes.
Un test utile ne se limite pas au bouton Installer.
La commande installe-t-elle la bonne version sans interaction ?
Impact décision : Evite les deploiements bloques sur une fenetre invisible.
L’outil sait-il reconnaitre que l’application est deja presente ?
Impact décision : Reduit les reinstallations et les faux echecs.
La nouvelle version remplace-t-elle proprement l’ancienne ?
Impact décision : Limite les doublons et conflits de composants.
La desinstallation ou le rollback sont-ils documentes ?
Impact décision : Donne une sortie en cas d’incident utilisateur.
Installer une application sur son poste et la deployer sur cinquante machines sont deux metiers differents. En manuel, un technicien peut lire une erreur, choisir une option ou redemarrer au bon moment. En deploiement, il faut prevoir ce que le poste fera sans aide humaine : pre-requis absents, session ouverte, proxy, espace disque, droits locaux, antivirus, redemarrage bloque, ancienne version deja presente ou profil utilisateur incomplet.
Cette difference explique pourquoi une application “simple” peut devenir penible a industrialiser. Le deploiement doit etre pense comme un scenario complet, pas comme la repetition d'un double-clic. Pour une PME, cela peut rester sobre : un script teste, un groupe pilote, une fenetre de deploiement, une verification de presence et une procedure de retrait. Ce minimum cree une installation reproductible.
Le groupe pilote a une valeur particuliere. Il revele les ecarts entre les postes que l'IT imagine et les postes reels : ancienne version encore presente, profil utilisateur atypique, proxy, droits locaux, logiciel metier incompatible ou redemarrage impossible pendant les heures ouvrées. Sans ce passage intermediaire, le deploiement large transforme une petite incertitude technique en incident visible pour tout le monde, avec un support immediatement surcharge.
Le deploiement commence quand l'installation doit survivre au changement d'operateur, de version ou d'outil de gestion de parc.
| Point a verifier | Pourquoi c'est important | Risque si oublie |
|---|---|---|
| Pre-requis | Framework, service, droits ou version Windows necessaire | Echec silencieux sur une partie du parc |
| Contexte | Utilisateur, systeme, admin local ou outil de deploiement | Commande valide en test mais pas en production |
| Logs | Preuve d'installation et diagnostic support | Impossible de comprendre l'echec |
| Detection | Verification de presence et de version | Reinstallations inutiles ou versions incoherentes |
| Retrait | Desinstallation et nettoyage minimum | Applications fantomes et conflits futurs |
Winget est pratique pour installer ou mettre a jour certaines applications depuis une ligne de commande. Il peut standardiser des gestes simples et accelerer la preparation d'un poste. Mais il ne doit pas etre vu comme une magie universelle. Une equipe doit savoir quelle source est interrogee, quel identifiant de package est utilise, comment les versions sont verrouillees et comment le resultat est controle apres execution, notamment en contexte entreprise.
Dans un environnement professionnel, winget est interessant quand il s'inscrit dans une procedure : liste de packages approuves, commandes testees, logs conserves, controle de version et validation sur un groupe pilote. Sans ce cadre, il devient un autre moyen d'installer vite, mais pas forcement mieux. L'objectif reste la gouvernance du package, pas la commande elle-meme.
La nuance est importante pour les equipes qui automatisent progressivement leur parc. Winget peut etre un excellent accelerateur pour certains logiciels courants, mais il ne remplace pas les arbitrages de securite, de licence et de support. Si une application est critique, l'equipe doit savoir quelle version sera installee demain, comment bloquer une mise a jour problematique, qui valide le changement et comment revenir en arriere.
Cette gouvernance doit rester proportionnee. Pour un outil mineur, une commande validee et un controle de version peuvent suffire. Pour un logiciel critique, il faut un circuit plus strict : validation fonctionnelle, proprietaire metier, fenetre de mise a jour, documentation support et plan de retour arriere. C'est la difference entre automatiser une installation et industrialiser un changement applicatif qui peut bloquer une equipe entiere si le package change mal.
Une installation Windows devient fiable quand elle est testee, tracee et rejouable.

Conserver options silencieuses, contexte d’execution et codes retour attendus.

Valider sur quelques machines representatives avant d’elargir au parc.
La premiere erreur consiste a garder un dossier “installers” rempli de fichiers sans provenance. La deuxieme est de reutiliser une vieille commande silencieuse parce qu'elle a fonctionne l'an dernier. La troisieme est d'oublier la desinstallation. Une application installee proprement mais impossible a retirer proprement reste une dette, surtout quand elle ajoute services, extensions ou pilotes.
Il faut aussi surveiller les installateurs qui modifient le demarrage, les navigateurs, les associations de fichiers ou les mises a jour automatiques. Ces changements peuvent etre acceptables, mais ils doivent etre connus. Dans une equipe IT, le probleme n'est pas qu'un installeur fasse beaucoup de choses ; le probleme est qu'il le fasse sans que le support puisse l'expliquer. C'est la que nait la dette support, puis les tickets repetitifs.
Pour approfondir ce point, consultez windows management framework, qui traite plus précisément de windows management framework expliqué pour un parc hybride.
Un installeur inconnu n'est jamais neutre, car il peut modifier le poste plus largement que l'application visible par l'utilisateur.
La dette support apparait souvent longtemps apres l'installation initiale. Un composant ajoute au demarrage ralentit les postes, une mise a jour automatique change l'interface, un module non documente bloque une autre application, puis personne ne relie l'incident a l'installeur d'origine. C'est pour cela que la fiche d'installation doit noter les effets secondaires connus, pas seulement la commande qui installe le logiciel.
Une politique d'installation n'a pas besoin d'etre lourde. Elle peut tenir en une page : sources autorisees, formats preferes, criteres de validation, stockage des installeurs, procedure de test, nomenclature, responsable et frequence de revue. Cette page donne une reponse commune aux demandes recurrentes et evite que chaque application reparte de zero, avec des choix differents selon le technicien disponible.
Une page claire, tenue a jour et connue du support, vaut mieux qu'une procedure parfaite que personne ne consulte au moment d'installer.
Le bon niveau depend du parc. Une petite equipe peut commencer avec une bibliotheque interne et quelques fiches d'installation. Une organisation plus mature ajoutera un outil de deploiement, des groupes pilotes, des logs centralises et une revue reguliere des versions. L'important est de rendre visibles les choix d'installation, car ils conditionnent la stabilite du poste autant que le logiciel lui-meme et evitent les exceptions invisibles.
Cette politique doit aussi dire qui peut introduire une nouvelle source. Sans responsable clair, chacun finit par accepter le fichier fourni par un editeur, un prestataire ou un collegue, puis le support decouvre trop tard qu'il n'existe ni commande silencieuse fiable, ni procedure de retrait. Une regle simple sur les sources autorisees evite beaucoup de petites exceptions devenues permanentes dans le parc.
La politique doit rester vivante. Une source fiable aujourd'hui peut changer de modele de distribution, un editeur peut remplacer un MSI par un EXE, ou un package winget peut recevoir un identifiant different. Une revue courte, meme trimestrielle, suffit souvent a reperer les fiches obsoletes avant qu'elles ne cassent un deploiement. Sans cette revue, la bibliotheque interne finit par ressembler a une archive.
Quelques controles suffisent a eviter la plupart des mauvaises surprises.
Sur un site oriente infrastructure Linux/Unix, le sujet Windows reste utile parce qu'un parc ne bascule pas en une seule nuit. Certaines applications resteront Windows pendant la transition. Les installer proprement permet de garder un socle stable pendant que les services, scripts, serveurs ou postes pilotes evoluent vers d'autres environnements.
Cette coherence compte dans les projets hybrides. Si l'equipe documente deja ses paquets Linux, ses depots et ses procedures d'automatisation, elle doit appliquer la meme rigueur aux installateurs Windows restants. Le but n'est pas de complexifier Windows ; c'est d'eviter qu'il devienne la zone non documentee du SI pendant la migration.
Le parallelisme avec Linux est utile : source de confiance, version, dependances, installation, mise a jour et retrait. Les outils changent, mais la logique reste la meme. Une organisation qui sait gerer ses paquets Linux devrait attendre le meme niveau de clarte de ses applications Windows, surtout quand elles portent encore des fonctions metier critiques.
Cette logique aide aussi a sortir progressivement de la dependance applicative. Quand chaque installeur Windows est documente, l'equipe voit mieux quelles applications restent bloquantes, lesquelles peuvent passer en SaaS, lesquelles ont une alternative Linux et lesquelles doivent rester encapsulees temporairement. L'installation devient alors une information d'architecture, pas seulement une operation support a traiter quand un utilisateur reclame un logiciel ou change de poste.
Pour un poste unique, choisissez l'installeur officiel, verifiez la source et conservez la version. Pour un parc, privilegiez le format le plus administrable, testez le mode silencieux, documentez la detection et prevoyez la desinstallation. Pour une strategie durable, standardisez les sources et limitez les exceptions.
Installer for Windows ne devrait donc pas etre compris comme “trouver un setup”. La bonne question est : quel installeur peut etre controle, repete, mis a jour et retire sans surprendre le support ? C'est cette reponse qui protege le parc Windows, bien plus que le choix du fichier le plus rapide a telecharger.
La vitesse vient apres la maitrise, surtout quand l'installation touche plusieurs postes et plusieurs profils utilisateur.
Pour approfondir ce point, consultez logiciel montage vidéo Windows, qui traite plus précisément de quel logiciel de montage vidéo windows choisir selon votre niveau.
À lire aussi
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
Un guide pratique pour protéger un fichier Excel sans casser le travail d'équipe: feuilles, classeur, mot de passe, droits d'accès et sauvegardes.
Un audit cybersécurité PME utile ne cherche pas à tout tester dès le premier passage. Il commence par un périmètre court, identifie les actifs critiques, vérifie les accès, les sauvegardes, les postes, le cloud et les pratiques humaines.

ChatGPT peut aider une PME, mais seulement avec un cadre clair: données interdites, comptes autorisés, anonymisation et validation humaine.