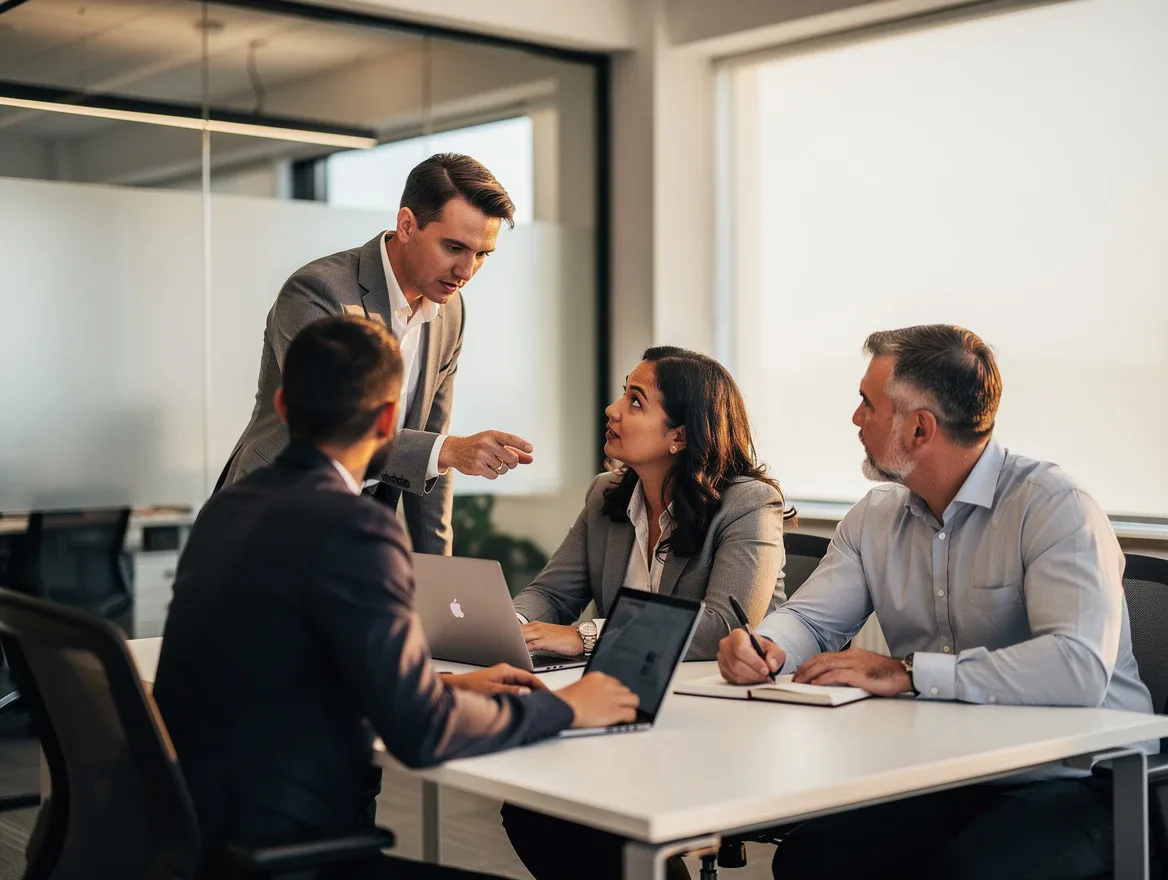
Preuves
Captures, exports ou observations datées, sans exposer inutilement des secrets techniques.

Cybersécurité
Un audit cybersécurité PME utile ne cherche pas à tout tester dès le premier passage. Il commence par un périmètre court, identifie les actifs critiques, vérifie les accès, les sauvegardes, les postes, le cloud et les pratiques humaines, puis livre un plan d’actions priorisé pour identifier vos failles et sécuriser ce qui compte vraiment.
Pour approfondir ce point, consultez cybersécurité pme, qui traite plus précisément de guide de la cybersécurité pme pour réduire les vrais risques.
La bonne question n’est donc pas “combien de failles va-t-on trouver ?”. Elle est plus opérationnelle : quels risques peuvent bloquer l’activité, exposer des données ou ouvrir un accès rapide à un attaquant ? Sans cette hiérarchie, l’audit devient un PDF de plus, souvent difficile à transformer en décisions.
Un audit de cybersécurité pour PME est une évaluation méthodique des risques techniques, organisationnels et humains. Le résultat attendu n’est pas une liste brute de vulnérabilités. C’est une lecture priorisée : impact métier, exposition, facilité d’exploitation et effort de correction.
Cette distinction est importante pour une PME sans équipe sécurité dédiée.
Le dirigeant ou le DAF n’a pas besoin d’un inventaire impressionnant de ports ouverts si personne ne lui explique quel scénario menace la paie, la facturation, les données clients ou la production. Un bon audit traduit donc la technique en risque d’activité, puis en décision.
Le livrable minimum doit inclure un rapport synthétique, des preuves techniques quand elles existent, une matrice de risques, des recommandations classées et un plan d’actions. Pour une direction, la restitution orale est aussi importante que le document : elle permet de décider ce qui part à 30 jours, ce qui attend 90 jours et ce qui relève d’un chantier plus long.
Demandez aussi que chaque recommandation indique un responsable possible. “Activer le MFA” ne suffit pas si personne ne sait qui modifie les politiques Microsoft 365, qui prévient les utilisateurs et qui traite les exceptions. Une action de sécurité sans propriétaire devient vite une ligne oubliée dans un fichier partagé, sans suivi clair.
Les PME sont aujourd’hui parmi les premières visées des cybercriminels : chaînes de sous-traitance, messageries vulnérables, accès distants mal protégés… Un incident sérieux peut entraîner plusieurs jours d’arrêt d’activité, une rançon à payer, la perte de données ou une atteinte durable à la réputation.
Pour approfondir ce point, consultez plan de reprise activité informatique, qui traite plus précisément de plan de reprise informatique pme, la méthode concrète avant la panne.
Au-delà du choc immédiat, les coûts cachés s’accumulent : heures non facturées, remédiation d’urgence, perte de contrats clients, hausse des primes d’assurance ou refus de prise en charge si les contrôles de base n’étaient pas en place. Un audit cybersécurité PME bien cadré permet d’anticiper ces situations plutôt que de les découvrir en pleine crise.
Enfin, de plus en plus de contrats, d’appels d’offres ou de polices d’assurance cyber demandent des preuves de vos mesures de sécurité. Disposer d’un audit récent, lisible par la direction, aide à démontrer votre niveau de maîtrise, à négocier avec vos partenaires et à concentrer vos investissements sur les actions qui améliorent vraiment la performance et la résilience.
Une PME doit commencer par les points qui peuvent arrêter l’activité ou ouvrir un accès rapide. Ce sont rarement les sujets les plus spectaculaires. Ce sont les comptes, les sauvegardes, les postes, la messagerie et les accès distants : tout ce qui permet à un attaquant de se connecter facilement ou de bloquer la production.
Exemple simple : une PME sous Microsoft 365 sans MFA sur les comptes direction et comptabilité expose directement sa messagerie, ses factures et ses échanges bancaires. Une sauvegarde existe peut-être, mais si elle n’a pas été restaurée depuis un an, elle reste une promesse technique, pas une garantie opérationnelle.
sumatra pdf apporte des repères complémentaires pour situer utiliser sumatra pdf en pme quand le besoin reste simple.
Le même raisonnement vaut pour les accès prestataires. Beaucoup de PME disposent d’un compte partagé utilisé par l’intégrateur, le mainteneur applicatif ou l’infogérant. Tant que tout va bien, cela paraît pratique. Le jour où il faut comprendre qui s’est connecté, quand et depuis où, cette facilité devient un angle mort. L’audit doit faire ressortir ces dépendances, même quand aucune faille spectaculaire n’apparaît.
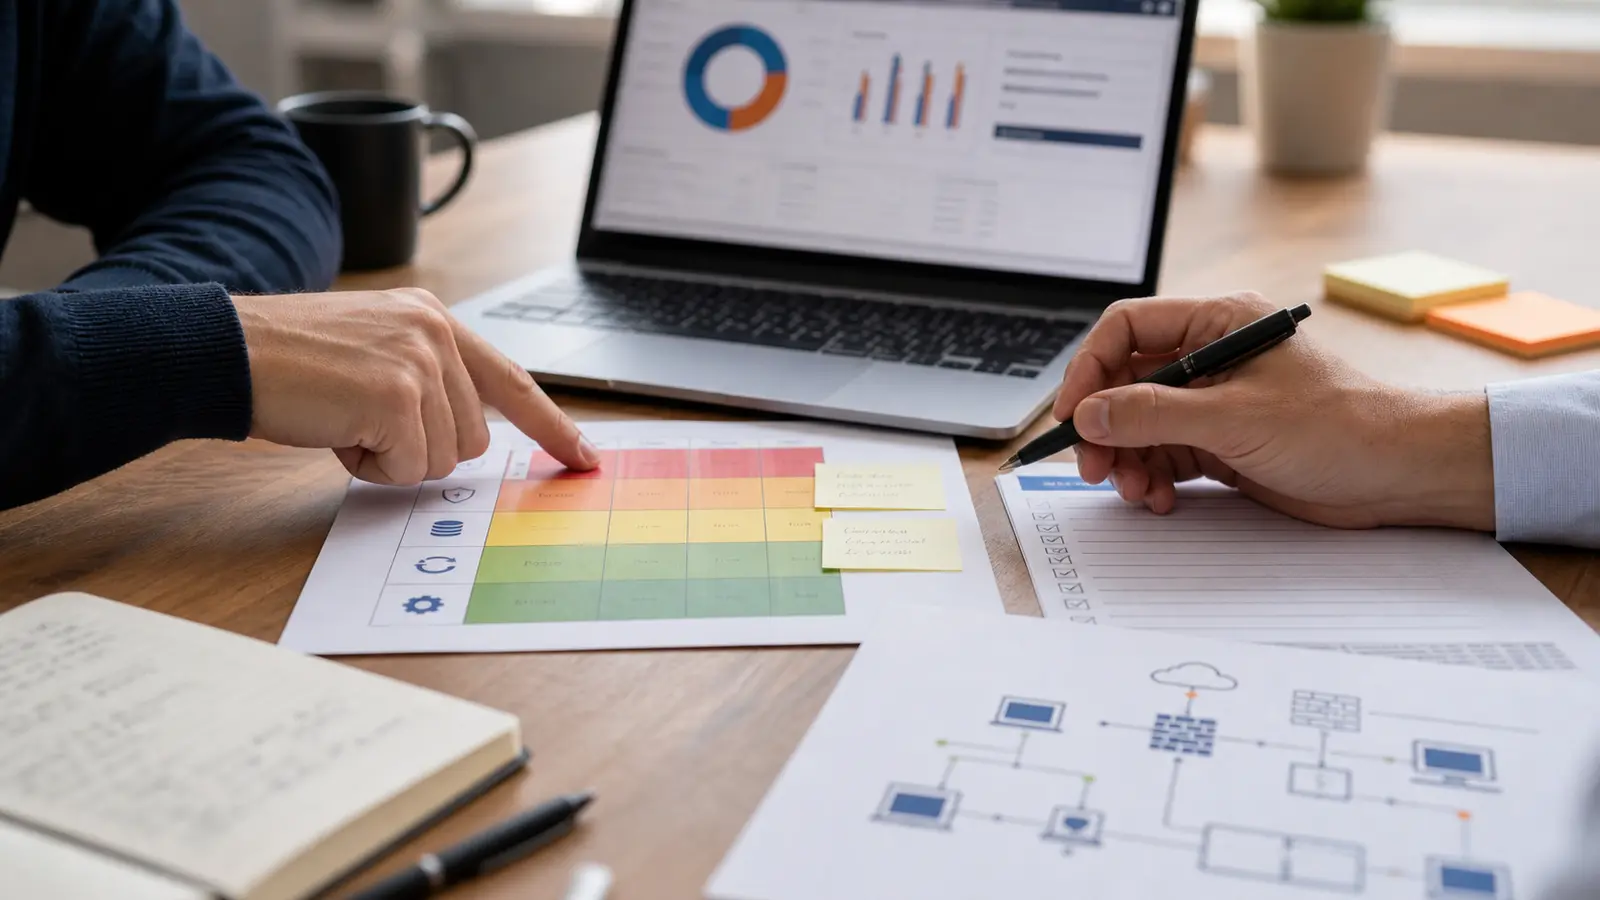
Le bon audit dépend du problème à résoudre. Un pentest large peut être prématuré si les comptes administrateurs ne sont pas maîtrisés, si les sauvegardes ne sont pas testées ou si le périmètre cloud n’est pas connu.
| Situation de la PME | Audit prioritaire | Ce que l’audit vérifie | Risque évité | À éviter au départ |
|---|---|---|---|---|
| Migration vers Microsoft 365 | Audit cloud et identités | MFA, droits admin, partage externe | Compromission email | Pentest large immédiat |
| Renouvellement d’assurance cyber | Audit organisationnel et technique léger | Sauvegardes, accès, procédures | Dossier incomplet ou exclusions | Promesse de garantie |
| Suspicion d’intrusion | Investigation ou audit ciblé | Journaux, comptes, accès distants | Persistance attaquant | Scan seul |
| Ransomware évité de justesse | Audit sauvegardes et PRA | Restauration, segmentation, droits | Arrêt d’activité | Achat outil sans test |
| Croissance multi-sites | Audit réseau et accès | VPN, postes, prestataires | Exposition élargie | Périmètre flou |
Ce tableau n’est pas une norme officielle. Il sert à cadrer une discussion réaliste avec un prestataire ou une équipe IT. Le secteur, les obligations clients, le niveau de maturité et la taille du parc changent le périmètre.
Une PME industrielle avec un atelier connecté ne posera pas les mêmes questions qu’un cabinet de conseil entièrement cloud. Dans le premier cas, l’arrêt de production et les accès prestataires comptent beaucoup. Dans le second, l’identité, la messagerie, le partage documentaire et les droits administrateurs prennent souvent le dessus.
Un audit efficace réduit le bruit. Il ne cherche pas à impressionner avec trente recommandations de même niveau. Il sort un ordre de bataille.
Pour approfondir ce point, consultez sauvegarde mac, qui traite plus précisément de sauvegarde mac, la méthode simple qui évite les pertes.
Prenons une PME fictive de 50 salariés avec Microsoft 365, un accès VPN, quelques sessions RDP historiques et des sauvegardes gérées par un prestataire. L’audit peut très bien sortir dix constats, mais trois doivent remonter immédiatement.
| Risque détecté | Impact métier | Exposition | Priorité | Action recommandée | Effort estimé |
|---|---|---|---|---|---|
| MFA absent sur direction et compta | Fraude, fuite, usurpation | Élevée | Haute | Activer MFA et revoir les admins | Faible à moyen |
| Sauvegarde non testée depuis 12 mois | Reprise incertaine | Moyenne à élevée | Haute | Test de restauration et procédure PRA | Moyen |
| Accès RDP/VPN mal filtré | Intrusion | Élevée | Haute | Restriction IP, MFA, journalisation | Moyen |
| Comptes partagés prestataire/salariés | Traçabilité faible | Moyenne | Moyenne | Comptes nominatifs et revue des droits | Faible |
| Patching non formalisé | Vulnérabilités connues | Moyenne | Moyenne | Calendrier et preuves de mise à jour | Moyen |
Captures, exports ou observations datées, sans exposer inutilement des secrets techniques.
Une notation compréhensible : impact, exposition, effort, échéance et responsable.
Une synthèse dirigeant qui permet de décider sans lire tout le détail technique.
Le prix d’un audit varie avec le nombre de postes, les sites, le cloud, la criticité, la profondeur des tests et la restitution attendue. Certains prestataires affichent quelques milliers d’euros pour des audits PME, mais cela reste un ordre de grandeur commercial, pas une moyenne officielle.
Le devis doit donc préciser ce qui est inclus.
Combien d’entretiens sont prévus ? Le cloud est-il vérifié ou seulement le réseau local ? Les sauvegardes sont-elles observées ou réellement restaurées sur un échantillon ? La restitution est-elle pensée pour la direction ou seulement pour l’équipe technique ? Ces questions valent mieux qu’une comparaison de prix trop rapide.
Pour approfondir ce point, consultez Buzz marketing : définition, leviers et risques, qui traite plus précisément de buzz marketing : définition, leviers et risques d’un phénomène viral.
La fréquence dépend aussi du rythme de changement. Une PME qui ouvre un second site, change d’infogérant, migre vers un nouveau cloud ou absorbe une autre société a intérêt à refaire un point plus tôt. Une structure stable peut privilégier une revue plus légère entre deux audits complets, à condition que les incidents, les accès et les sauvegardes soient suivis. La durée suit la même logique : des prestataires évoquent parfois quelques jours ouvrés pour une PME de taille modeste, souvent répartis sur deux ou trois semaines. Ce chiffre ne vaut que si le périmètre est clair : comptes, postes, cloud, sauvegardes, accès distants, entretiens et restitution.
Le scan détecte des failles techniques connues. Le pentest simule une attaque ciblée sur un périmètre défini. L’audit relie les constats à l’organisation, aux usages et au plan de correction. Une PME peut avoir besoin des trois, mais rarement au même moment.
Un audit cybersécurité PME vaut surtout par ce qui se passe après. Cadrez le périmètre, identifiez les actifs critiques, choisissez le type de contrôle adapté, puis exigez un livrable priorisé. Si les trente premiers jours corrigent les accès critiques, la restauration et l’exposition distante, l’audit aura déjà produit une vraie valeur opérationnelle.
Le reste peut suivre par lots, avec un responsable, une échéance et une vérification simple.
Une PME n’a pas toujours le budget pour tout corriger immédiatement, mais elle peut décider proprement : ce qui ferme une exposition majeure maintenant, ce qui demande un chantier, ce qui relève d’une procédure interne. C’est cette capacité à trier qui fait la différence entre un audit subi et une vraie feuille de route sécurité.
Pour approfondir ce point, consultez Automatiser des tâches avec PowerShell : méthode, qui traite plus précisément de automatiser des tâches avec powershell : méthode simple et sûre.
À lire aussi
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
Un guide pratique pour protéger un fichier Excel sans casser le travail d'équipe: feuilles, classeur, mot de passe, droits d'accès et sauvegardes.

ChatGPT peut aider une PME, mais seulement avec un cadre clair: données interdites, comptes autorisés, anonymisation et validation humaine.