
Contrôle des couches
Vérifiez régulièrement que SPF, DKIM et DMARC passent sur les flux principaux et sur les outils métiers.


Cybersécurité
SPF, DKIM et DMARC servent à prouver qu’un email vient bien d’un domaine autorisé, qu’il n’a pas été modifié en route et qu’un serveur destinataire sait quoi faire quand le contrôle échoue. Pour une entreprise, ce trio n’est plus une option de pur administrateur : c’est la base de confiance qui limite l’usurpation, protège la réputation du domaine et améliore la délivrabilité des messages légitimes.
La difficulté vient rarement de la théorie. Elle vient plutôt du mélange entre DNS, outils marketing, CRM, messageries cloud, routeurs transactionnels et anciens prestataires oubliés. Une configuration correcte commence donc par un inventaire clair, puis avance par étapes : publier SPF, signer avec DKIM, observer avec DMARC, durcir progressivement la politique et surveiller les rapports. Ce travail doit être traité comme une maintenance d’identité numérique, car chaque outil ajouté sans contrôle modifie la confiance accordée au domaine.
SPF vérifie si le serveur d’envoi est autorisé, DKIM vérifie la signature du message, et DMARC vérifie que ces contrôles correspondent au domaine affiché à l’utilisateur. Ensemble, ils réduisent fortement les risques d’usurpation de domaine, de phishing et de mise en spam des emails professionnels.
Un email peut très bien afficher votre domaine dans l’adresse de l’expéditeur tout en partant d’un serveur qui ne vous appartient pas. C’est ce que les attaquants exploitent dans les campagnes de faux devis, fausses factures ou relances de paiement. Les mécanismes d’authentification donnent aux serveurs destinataires une façon de distinguer un envoi légitime d’une tentative d’imitation, même lorsque le message reprend une signature commerciale crédible ou un nom connu dans l’entreprise.
Ils ne remplacent pas tout. Leur rôle est précis : protéger l’identité du domaine.
C’est déjà énorme : si votre domaine est mal configuré, vos propres emails peuvent être rejetés, et un attaquant peut profiter de cette faiblesse pour envoyer des messages qui semblent venir de votre entreprise. Le lecteur final ne voit pas votre zone DNS ; il voit une adresse crédible, un logo, un ton familier et parfois une demande urgente. C’est précisément ce décalage que l’authentification cherche à réduire.
| Mécanisme | Ce qu’il vérifie | Point de vigilance |
|---|---|---|
| SPF | Serveur autorisé à envoyer pour le domaine | Inventaire des prestataires et limite de recherches DNS |
| DKIM | Signature cryptographique du message | Clés propres à chaque service d’envoi |
| DMARC | Alignement entre le domaine visible, SPF et DKIM | Politique progressive et lecture des rapports |
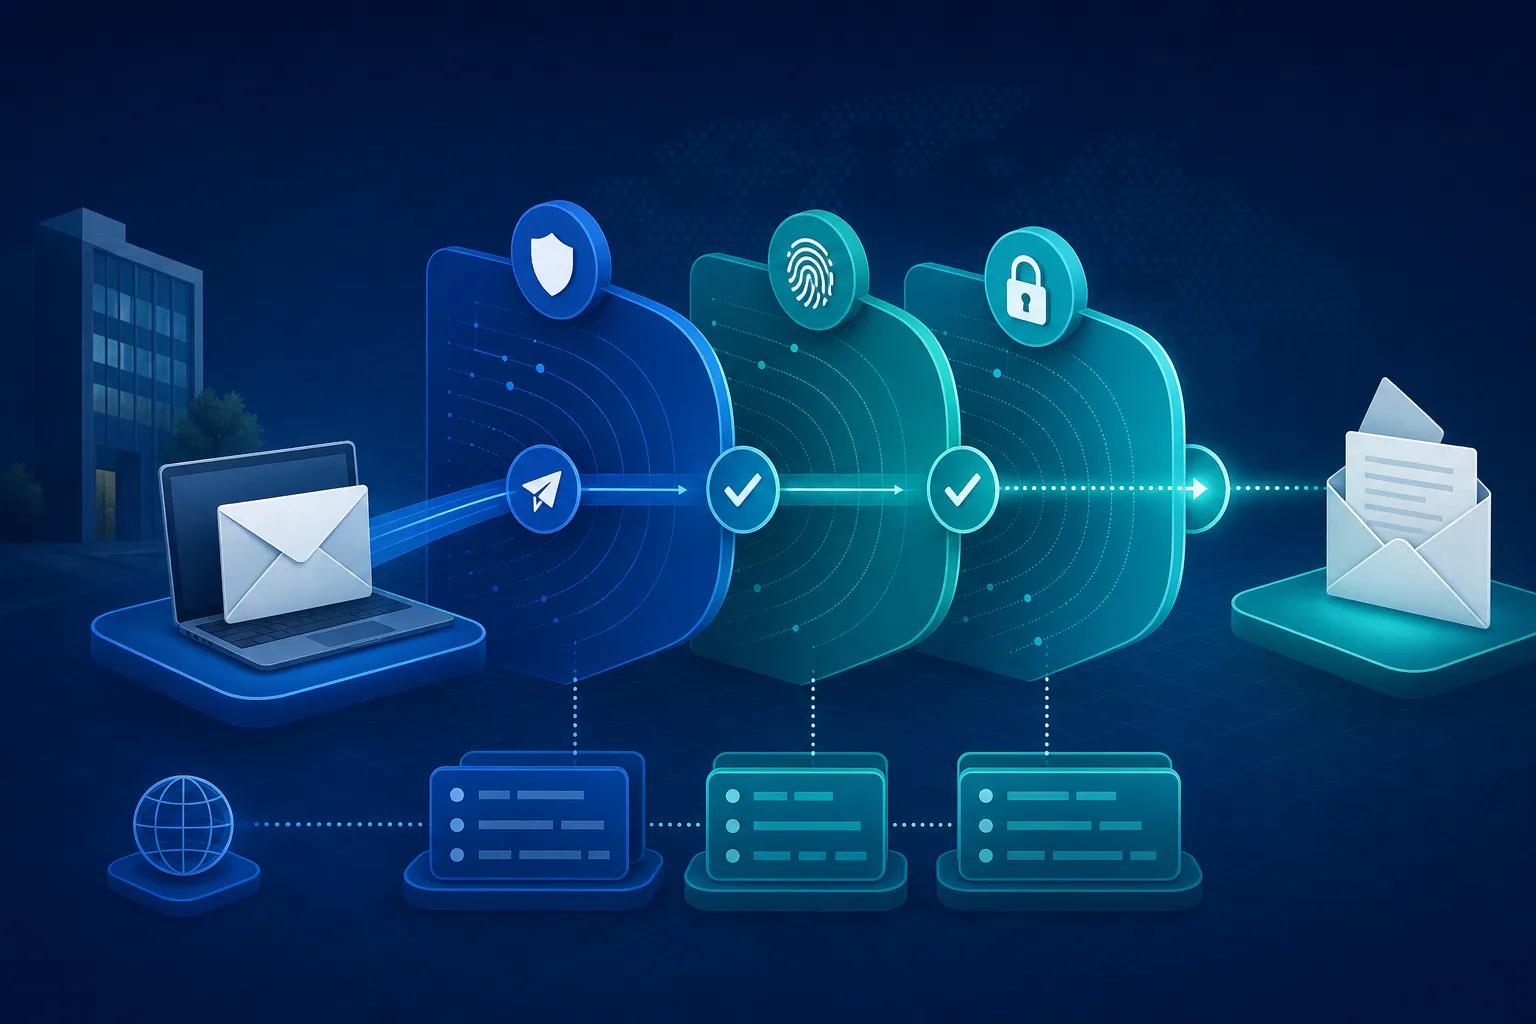
SPF se configure dans la zone DNS avec un enregistrement TXT. Il répond à une question simple : ce serveur a-t-il le droit d’envoyer pour ce domaine ? La réponse doit couvrir les outils réellement utilisés, comme la messagerie principale, l’emailing, le CRM, le routeur transactionnel, la facturation ou le support, sans transformer l’enregistrement en inventaire permanent de prestataires oubliés ni autoriser par facilité des périmètres que personne ne contrôle plus.
Le piège classique consiste à empiler des inclusions sans gouvernance. Au fil des années, le domaine garde des services qui n’envoient plus rien, des prestataires historiques et des tests jamais supprimés. Le résultat est un SPF difficile à lire, parfois trop permissif, parfois cassé par la limite des recherches DNS. Quand cette limite est dépassée, certains destinataires considèrent le contrôle comme invalide.
Un bon SPF doit être court, explicite et maintenu. Commencez par recenser les flux réels : messagerie des salariés, newsletters, emails transactionnels, outils de prospection, formulaires du site, tickets support. Ensuite seulement, publiez ou nettoyez l’enregistrement. L’objectif n’est pas d’ajouter tout ce qui semble possible, mais de documenter les expéditeurs réellement autorisés, avec une raison métier et un propriétaire capables de confirmer que le flux existe encore.
Le suffixe final compte aussi. Une politique trop molle laisse passer plus d’incertitude ; une politique trop dure peut bloquer un flux oublié. Pour une entreprise qui reprend la main, mieux vaut corriger l’inventaire avant de durcir. SPF doit être un contrôle fiable, pas un fourre-tout historique. Le bon SPF est rarement le plus long ; c’est celui que l’équipe peut encore expliquer six mois plus tard.
DKIM ne dit pas qui a le droit d’envoyer. Il vérifie que le message porte une signature valide.
Pour approfondir ce point, consultez Les meilleures plateformes pour dénicher vos prochaines, qui traite plus précisément de les meilleures plateformes pour dénicher vos prochaines missions freelance.
Cette signature est ajoutée dans les en-têtes de l’email. Le serveur destinataire récupère la clé publique publiée dans le DNS et vérifie que le message correspond à la signature ; si le contenu ou certains en-têtes signés ont été modifiés, la vérification échoue. C’est une preuve d’intégrité, utile même lorsque le chemin réseau du message devient plus complexe que prévu.
La bonne pratique consiste à activer DKIM sur chaque service qui envoie réellement des emails : messagerie collaborative, routeur marketing, plateforme de support, outil transactionnel. Chaque service fournit généralement un sélecteur et une clé ou un CNAME à publier. Ce point est important, car un seul DKIM global ne couvre pas automatiquement toutes les plateformes qui expédient pour votre domaine.
DKIM apporte aussi une résilience précieuse. SPF peut échouer dans certains cas de transfert d’email, car le serveur intermédiaire n’est pas celui qui était autorisé au départ. Une signature DKIM valide peut alors aider DMARC à considérer le message comme authentique, si l’alignement du domaine est correct. C’est l’une des raisons pour lesquelles il ne faut pas choisir SPF ou DKIM : les deux doivent être actifs.
DKIM demande moins de changements fréquents que SPF, mais il doit rester suivi. Une migration de solution marketing, un changement de tenant ou une rotation de clé peut casser la signature. Quand cela arrive, les emails peuvent continuer à partir, mais perdre leur preuve cryptographique. C’est justement le genre d’anomalie que DMARC aide ensuite à voir.
DMARC s’appuie sur SPF et DKIM, mais ajoute deux notions essentielles : l’alignement du domaine et la politique de traitement. Il ne suffit pas qu’un contrôle technique passe quelque part ; il faut que le domaine contrôlé corresponde au domaine visible par le destinataire, au moins selon le mode d’alignement choisi. Cette logique évite de valider un message simplement parce qu’un serveur ou une signature appartient à un autre domaine maîtrisé par un prestataire.
C’est ce qui rend DMARC particulièrement utile contre l’usurpation. Sans DMARC, un message peut réussir un contrôle partiel tout en affichant un domaine trompeur. Avec DMARC, le propriétaire du domaine dit aux destinataires : si le message ne respecte pas mes règles, vous pouvez simplement observer, placer en quarantaine ou rejeter. Cette consigne se configure avec la politique p=.
| Politique DMARC | Usage recommandé | Risque si mal préparé |
|---|---|---|
| p=none | Observer les flux et recevoir des rapports | Aucune protection active contre l’usurpation |
| p=quarantine | Filtrer les messages suspects vers le spam | Des flux légitimes mal configurés peuvent être dégradés |
| p=reject | Bloquer les messages non conformes | Un oubli de configuration peut couper un outil métier |
Le passage à DMARC doit donc être progressif. La première phase, en p=none, sert à lire les rapports agrégés et à repérer les sources d’envoi. On y découvre souvent des outils oubliés, des serveurs historiques, des formulaires web mal routés ou des prestataires qui signent avec leur propre domaine au lieu du vôtre. Cette phase n’est pas une fin en soi : elle prépare le durcissement maîtrisé.
Ensuite, vous pouvez passer à p=quarantine sur une partie du trafic, puis augmenter le pourcentage ou aller vers p=reject lorsque les flux légitimes sont propres. Pour un domaine utilisé par les ventes, la facturation ou le support, ce calendrier doit être validé avec les équipes concernées. Une configuration email est un sujet technique, mais son incident devient vite un problème commercial.
Le DNS vient après l’inventaire. C’est ce qui évite les coupures inutiles.
La méthode la plus sûre consiste à partir de l’existant, pas du DNS. Listez d’abord tous les outils qui envoient des emails : messagerie, site web, CRM, support, newsletter, facturation, monitoring, plateformes commerciales et prestataires externes. Pour chaque outil, notez le domaine d’expédition, le volume, le propriétaire interne et le type de message, car ce relevé devient ensuite le plan de contrôle de toute la migration.
Cette cartographie évite les erreurs les plus coûteuses. Beaucoup d’entreprises publient un SPF propre pour la messagerie principale, puis découvrent que les emails de devis, les mots de passe ou les confirmations de commande partent depuis un autre service. Tant que ces flux ne sont pas alignés, la politique DMARC ne doit pas être durcie brutalement, car le problème ne sera pas visible dans le DNS : il apparaîtra côté client, sous forme de messages absents ou classés en spam.
Prévoyez aussi un plan de retour arrière. Une modification DNS a un délai de propagation et un cache. Si vous durcissez une politique, gardez le précédent enregistrement, l’heure de changement, la personne responsable et les tests réalisés. Cette discipline semble lourde, mais elle transforme un incident potentiel en simple correction maîtrisée, surtout lorsque les équipes découvrent le problème plusieurs heures après la mise en production.
Le danger principal est la fausse impression de conformité : un domaine peut avoir un SPF, une clé DKIM et un DMARC, tout en restant mal protégé. Il suffit d’une inclusion SPF inutile, d’un DKIM non activé côté plateforme ou d’un DMARC sans adresse de rapport pour donner une impression de sécurité qui ne résiste pas aux tests, surtout quand plusieurs équipes modifient les outils d’envoi sans prévenir l’administrateur DNS ni mettre à jour la documentation interne.
La deuxième erreur est organisationnelle. Personne ne sait qui possède le compte d’emailing, qui administre le CRM, qui peut modifier la zone DNS ou qui reçoit les rapports. La sécurité email repose sur des responsabilités claires. Sans propriétaire, les enregistrements vieillissent, les prestataires changent et les anomalies restent invisibles.
Ces erreurs se corrigent avec une routine simple : contrôle mensuel des enregistrements, revue des prestataires, test après chaque changement et surveillance des rapports. La sécurité de la messagerie n’est pas un chantier unique ; c’est une hygiène de domaine.
Un email reçu n’est pas forcément un email authentifié. Après chaque modification, envoyez des emails de test vers plusieurs environnements : messagerie interne, Gmail, Outlook, boîte personnelle de contrôle et outil de test spécialisé. L’objectif est de vérifier les en-têtes, pas seulement de voir si le message arrive. Cherchez les résultats SPF, DKIM et DMARC, puis vérifiez le domaine utilisé pour l’alignement.
Pour les domaines critiques, séparez les sous-domaines. Par exemple, le domaine principal peut servir aux échanges humains, tandis qu’un sous-domaine envoie les newsletters ou les emails transactionnels. Cette séparation limite l’impact d’un incident de réputation et rend les politiques DMARC plus faciles à durcir par périmètre. Elle évite aussi qu’un outil marketing dégrade la confiance accordée aux emails de direction ou de facturation, ce qui compte beaucoup dans les échanges sensibles avec clients, fournisseurs ou partenaires.
La configuration n’est fiable que si elle reste observable après les migrations et changements de prestataires.
Vérifiez régulièrement que SPF, DKIM et DMARC passent sur les flux principaux et sur les outils métiers.

Surveillez les rapports DMARC pour distinguer erreur interne, prestataire oublié et tentative d’usurpation.
Regardez aussi la délivrabilité dans le temps. Un pic de rejet, une hausse de spam ou une baisse brutale d’ouverture peut signaler une configuration cassée, mais aussi un changement de politique chez un grand destinataire. Les règles des fournisseurs évoluent, notamment pour les expéditeurs de volume. C’est pourquoi la surveillance post-déploiement compte autant que la publication initiale.
Ne bloquez pas avant d’avoir qualifié le signal. Un expéditeur inconnu n’est pas toujours une attaque : il peut s’agir d’un ancien outil, d’un formulaire oublié, d’un prestataire qui relaie mal les messages ou d’un transfert automatisé. La bonne réaction consiste à rapprocher l’adresse IP, le volume, le domaine d’enveloppe, le service probable et le type d’échec avant toute décision.
Si le flux est légitime, corrigez SPF, DKIM ou l’alignement chez le prestataire. Si le flux est illégitime, conservez la trace et poursuivez le durcissement. Dans les deux cas, évitez les décisions prises sur une seule ligne de rapport. Il faut observer la répétition du signal, le volume concerné et le risque métier. Une anomalie ponctuelle n’a pas le même poids qu’un flux quotidien de faux messages.
À ce stade, un tableau de suivi suffit souvent : source, propriétaire, statut, action, date de correction, test final. Cette simplicité est volontaire. Les projets d’authentification email échouent rarement par manque d’outil ; ils échouent par manque de décision claire entre DNS, sécurité, marketing et métiers. Un suivi court, lisible et partagé vaut mieux qu’un tableau exhaustif que personne ne met à jour après la première semaine.
Gardez une cible simple. Elle doit rester vérifiable par l’équipe.
Pour une PME, la bonne cible est simple : tous les flux légitimes doivent passer DKIM, SPF doit rester lisible, DMARC doit être surveillé puis durci. Commencez par le domaine principal et les outils à fort impact : messagerie, facturation, support, CRM et transactionnel. Les campagnes marketing et les sous-domaines viennent ensuite, avec une politique adaptée à leur volume.
La configuration parfaite n’existe pas si personne ne la maintient. En revanche, un domaine inventorié, signé, aligné et surveillé devient beaucoup plus difficile à usurper. Vous améliorez à la fois la sécurité des destinataires, la réputation du domaine et la fiabilité des messages commerciaux ou opérationnels.
La meilleure prochaine action consiste donc à ouvrir votre zone DNS, lister vos services d’envoi et vérifier les résultats d’un email réel.
Tant que cette preuve terrain n’est pas claire, ne durcissez pas. Une fois les flux propres, DMARC peut passer progressivement de l’observation à la protection active.
Ces sources officielles permettent de vérifier les bases techniques et les exigences actuelles des grands destinataires.
À lire aussi

Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
