ISO officielle
Base standard
Utile pour installation, reparation, VM et support propre.

Informatique
La requete Windows to ISO melange souvent plusieurs besoins : telecharger une image officielle, transformer une installation en support reutilisable, preparer une cle d'installation ou conserver une base propre pour une VM. Le danger consiste a traiter tous ces cas comme un simple fichier a recuperer.
Une image ISO Windows n'est pas un fichier quelconque. Elle sert a installer, reparer, tester ou deploiement un systeme. Si sa source est mauvaise, si elle a ete modifiee sans trace ou si elle ne correspond pas a l'edition attendue, le probleme arrive plus tard : activation impossible, pilotes absents, installation instable, ou doute sur l'integrite du poste.
Le bon reflexe est simple : partir d'une source officielle, documenter l'usage prevu et tester avant de deployer.
L'expression peut vouloir dire trois choses tres differentes. Certains cherchent simplement a telecharger l'ISO officielle de Windows. D'autres veulent creer une cle USB d'installation a partir d'une image. D'autres encore veulent capturer un poste Windows deja configure pour le reutiliser ailleurs. Ces intentions se ressemblent dans Google, mais elles ne se gerent pas avec le meme niveau de risque, ni avec les memes controles avant usage, surtout si l'image doit ensuite servir a plusieurs machines.
Le premier cas est le plus sain : obtenir une image standard, non modifiee, puis l'utiliser comme base d'installation ou de reparation. Le deuxieme releve du support : creer un media bootable propre. Le troisieme touche au deploiement et demande une procedure maitrisee, parce qu'un poste capture tel quel embarque souvent des pilotes, traces, comptes, identifiants machine ou configurations qui ne doivent pas etre dupliquees n'importe comment.
Cette distinction doit etre faite avant de choisir l'outil, parce qu'elle change le niveau de preuve attendu. Un telechargement officiel peut se gerer comme une operation de support. Une image de parc engage davantage l'equipe : elle doit pouvoir expliquer pourquoi cette base existe, comment elle a ete construite et quand elle doit etre remplacee. Sans cette clarification, la demande “Windows to ISO” reste trop vague pour etre executee proprement.
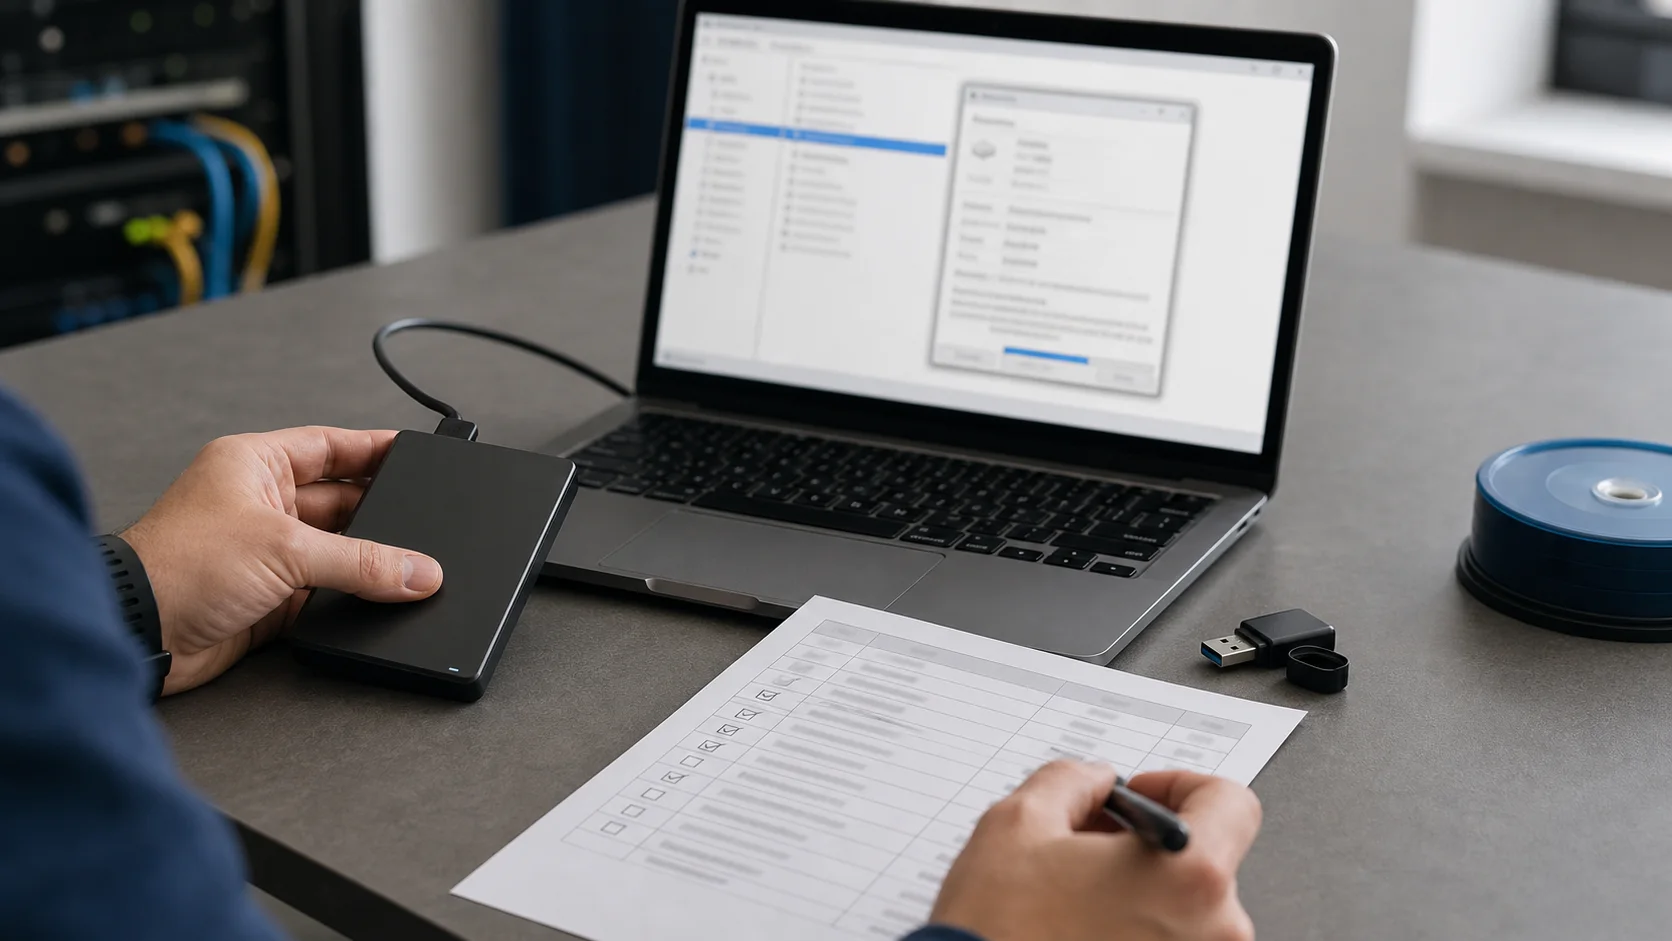
Pour une installation neuve, une reinstallation ou une VM de test, la voie la plus propre reste la source officielle Microsoft. Elle evite les ISO repackees, les images anciennes sorties de leur contexte et les fichiers dont personne ne peut expliquer l'origine. Dans une equipe IT, ce point doit etre non negociable : une image Windows inconnue ne doit pas servir de base a un poste de travail, meme si elle semble fonctionner lors d'un premier essai.
Les miroirs, archives et sites de telechargement peuvent sembler pratiques quand le lien officiel est difficile a trouver. Ils creent surtout un angle mort. Meme si le fichier installe correctement Windows, vous ne savez pas toujours ce qui a ete ajoute, retire ou remplace. Pour un SI professionnel, l'origine de l'image compte autant que la reussite de l'installation, car le support devient ensuite la base de confiance de toutes les operations de maintenance.
Le format choisi doit suivre l'usage, pas l'inverse. C'est une regle courte, mais elle evite beaucoup de supports confus.
Une ISO est un conteneur pratique. Une cle USB bootable est un support d'installation. Un fichier WIM ou ESD represente plutot une image Windows exploitable dans une chaine de deploiement. Ces formats peuvent se croiser, mais ils ne remplissent pas le meme role. Les confondre conduit souvent a bricoler un support qui fonctionne une fois, puis devient impossible a maintenir quand l'equipe doit le reproduire.
Dans une PME, cette distinction suffit deja a clarifier la procedure. Pour installer un poste, on peut partir d'une ISO officielle et creer un support. Pour deployer plusieurs machines avec une base adaptee, on parle plutot de preparation d'image, de pilotes, de sysprep, de reponse automatisee et de validation. C'est une autre discipline, avec un besoin de traçabilite plus fort.
Le support gagne aussi a separer les espaces de stockage. Les ISO sources, les supports USB generes et les images de reference ne devraient pas vivre dans le meme dossier sans statut. Cette separation reduit les erreurs humaines : on sait quel fichier sert de base, quel support a ete produit pour un incident, et quelle image a ete validee pour un lot de machines.
Le nom du fichier ne suffit pas a decrire l’usage.
Base standard
Utile pour installation, reparation, VM et support propre.
Support physique
Sert a demarrer une machine et lancer l’installation.
Deploiement
Approche plus controlee pour capturer, monter ou appliquer une image.
La question revient souvent apres la configuration d'un poste “modele”. On aimerait transformer ce poste en ISO reutilisable, comme si l'installation devenait un paquet propre. En pratique, ce n'est pas le bon vocabulaire. On peut capturer une image systeme, preparer une image de reference ou construire un media personnalise, mais il faut eviter de cloner un Windows vivant sans preparation ni responsabilite claire.
Un poste deja utilise contient des elements qui ne doivent pas etre reproduits : identifiant machine, journaux, profils, caches, pilotes lies au materiel, logiciels sous licence, secrets eventuels, politiques locales et etat de mise a jour. Capturer cet ensemble sans nettoyage revient a diffuser une configuration contaminee. Pour une equipe serieuse, la capture doit partir d'un poste prepare, generalise et documente, avec un perimetre clair et une validation separee de la machine ayant servi de modele.
Le point sensible n'est donc pas l'outil de capture, mais l'etat de la machine source. Une image propre se prepare en amont : comptes temporaires retires, applications verifiees, mises a jour stabilisees, pilotes justifies, nettoyage realise, puis generalisation si le scenario le demande. Sans cette preparation, l'image ressemble a un raccourci, mais elle deplace les problemes vers tous les postes suivants.
Il faut aussi prevoir la responsabilite apres capture. Si l'image a ete construite pour un besoin ponctuel, qui la retire ? Si elle devient une base de parc, qui la met a jour ? Ces questions paraissent administratives, mais elles evitent que des images anciennes continuent a circuler parce qu'elles ont un nom rassurant ou parce qu'un ancien technicien les utilisait sans expliquer son processus.
La personnalisation a du sens quand elle reduit un vrai cout d'exploitation. Par exemple : integrer des pilotes certifies, preparer une langue, embarquer certains composants metier, accelerer l'installation en atelier ou uniformiser un parc de machines identiques. Elle n'a pas de sens si elle sert seulement a eviter quelques clics au prix d'une image obscure que personne ne saura mettre a jour au prochain changement de version ou au prochain renouvellement materiel.
Avant de personnaliser, ecrivez ce qui change par rapport a l'ISO officielle. Cette liste doit etre courte, utile et relue. Si la personnalisation contient trop de reglages locaux, de logiciels non essentiels ou de suppressions agressives, l'image devient fragile. Une bonne image modifiee reste minimale, reproductible et testee, avec une raison precise pour chaque ecart au standard Microsoft.
Une personnalisation acceptable doit repondre a un besoin clair.
Quel probleme concret l’image personnalisee resout-elle ?
Impact décision : Sans objectif, on cree surtout une dette de maintenance.
Peut-on revenir a l’ISO officielle rapidement ?
Impact décision : Le plan B doit rester simple en cas de bug ou de pilote instable.
Chaque ajout, retrait ou reglage est-il note ?
Impact décision : Le support doit savoir ce qui distingue cette image du standard.
L’image a-t-elle ete installee dans une VM ou sur une machine pilote ?
Impact décision : Le test evite de decouvrir les erreurs pendant un deploiement reel.
Le bon niveau de personnalisation depend aussi du volume. Pour trois postes, une checklist d'installation peut etre plus saine qu'une image dediee. Pour cinquante machines identiques, l'image de reference se justifie davantage. Entre les deux, il faut arbitrer selon le temps gagne, le risque cree et la capacite reelle de l'equipe a maintenir une base personnalisee dans la duree.
La methode la plus robuste commence par un dossier de travail clair : source officielle, hash ou preuve de provenance si disponible, version, edition, langue, architecture, date, outil utilise, responsable et objectif. Ensuite seulement vient la creation du support ou la preparation de l'image. Cette discipline peut sembler lourde, mais elle evite les ISO qui circulent pendant des mois sans origine certaine, puis ressortent au pire moment, souvent pendant une urgence support.
Dans une petite equipe, un simple tableau interne suffit. Il doit dire quelle ISO est validee, pour quel usage, ou elle est stockee et quand elle doit etre revue. Pour une equipe plus structuree, on peut ajouter un depot, une nomenclature et une routine de retrait des images anciennes. L'important est que l'image de reference ne vive pas dans la memoire d'un technicien.
Une nomenclature simple aide beaucoup : systeme, version, edition, langue, architecture, date et statut. Par exemple, une image “validee atelier” n'a pas le meme sens qu'une image “test VM”. Cette precision evite qu'un fichier temporaire parte en production par habitude ou parce qu'il etait le dernier a avoir ete telecharge.
Le nom du fichier doit donc raconter le statut de l'image, pas seulement sa version.
| Element a tracer | Pourquoi c'est utile | Erreur evitee |
|---|---|---|
| Source | Savoir d'ou vient l'image | Installer une ISO modifiee sans preuve |
| Version et edition | Aligner licences et besoins metier | Melanger Pro, Enterprise ou editions locales |
| Date | Prevoir les mises a jour et retraits | Garder une image trop ancienne |
| Usage | Distinguer VM, reparation, atelier ou deploiement | Utiliser une image test en production |
| Test | Prouver que l'installation fonctionne | Decouvrir le probleme sur un poste utilisateur |
Un test en VM ne couvre pas tout, mais il revele vite les problemes les plus grossiers : ISO corrompue, edition inattendue, media non bootable, langue incorrecte, invite d'installation anormale, pilote ou script integre qui casse le demarrage. C'est une etape courte qui evite de monopoliser une machine physique pour un fichier douteux et donne une premiere preuve avant le test materiel.
Le test doit avoir une conclusion ecrite. “Ca demarre” n'est pas suffisant si l'image doit servir en atelier. Il faut verifier l'installation jusqu'au bureau ou a l'ecran attendu, noter les ecarts, confirmer que l'activation/licence sera geree par le canal prevu et conserver une preuve de validation. Cette preuve facilite la reprise par un collegue.
La validation doit rester proportionnee. Une ISO officielle utilisee pour reparer un poste n'exige pas le meme dossier qu'une image personnalisee destinee a cinquante machines. En revanche, dans les deux cas, il faut savoir quelle source a ete utilisee et quel resultat a ete observe. C'est ce minimum qui permet de revenir sur une decision si une mise a jour, un pilote ou une contrainte licence change ensuite.
Le support doit eviter de decouvrir les problemes sur le poste utilisateur.

Verifier le demarrage, l’edition, la langue et le deroulement de l’installation.

Valider les pilotes, le reseau et les logiciels metier sur un materiel representatif.
Pour une image personnalisee, ajoutez un poste pilote. La VM valide le deroulement general, mais elle ne prouve pas que le reseau, le stockage, le firmware, les pilotes graphiques ou les peripheriques metier fonctionneront sur le materiel reel. Une validation courte sur une machine representative vaut mieux qu'un deploiement rapide suivi d'une serie de tickets identiques, surtout quand le parc contient plusieurs generations de machines.
La premiere erreur est de renommer un fichier sans conserver son origine. Six mois plus tard, personne ne sait s'il s'agit d'une ISO officielle, d'un media personnalise ou d'une copie temporaire. La deuxieme erreur est de stocker plusieurs variantes dans le meme dossier avec des noms proches. La troisieme est de garder des images anciennes parce qu'elles ont “toujours marche”, sans verifier ce qu'elles contiennent encore ni si elles restent supportables.
Il faut aussi se mefier des images allegées. Supprimer des composants Windows peut accelerer une installation ou reduire la taille du fichier, mais cela peut casser Windows Update, des pilotes, des fonctions de securite ou une application metier. Si l'equipe ne sait pas expliquer chaque retrait, elle ne devrait pas utiliser une ISO modifiee sur un parc professionnel.
Une autre erreur consiste a melanger image de secours et image de reference. La premiere sert a depanner vite, parfois avec un support standard. La seconde engage une logique de parc et doit rester stable, testee et documentee. Si les deux usages partagent le meme fichier sans distinction, le support finit par utiliser la mauvaise base au mauvais moment.
Sur nixsoftware.com, le sujet Windows a aussi une dimension de transition. Une DSI qui migre progressivement vers Linux ou Unix doit savoir quels postes restent Windows, pourquoi, avec quelle image de reference et pour combien de temps. L'ISO devient alors un outil de continuite, pas un symbole de retour en arriere.
Documenter les images Windows aide a preparer la suite : inventaire des dependances, applications encore liees a Windows, postes pilotes pour migration, besoins de virtualisation et scenarios de retour arriere. Une image propre permet de maintenir le parc restant sans perdre la maitrise pendant que le reste de l'infrastructure evolue. C'est exactement le role d'un socle transitoire controle.
Dans les missions de migration, ce point change la discussion avec les metiers : on ne demande pas seulement “qui a encore besoin de Windows”, on identifie quelle application bloque, quel poste doit rester disponible, quelle image garantit le retour arriere et a quelle date cette dependance sera reetudiee. L'ISO ou l'image de reference devient alors un outil de gouvernance, pas un simple fichier technique range dans un partage, et ce statut impose une vraie date de revue.
Pour une installation simple, utilisez l'image officielle et creez un support propre. Pour une image de parc, passez par une procedure de reference, avec changements documentes et test. Pour un poste deja configure, ne cherchez pas a le transformer directement en ISO miracle : identifiez ce qui doit vraiment etre reproduit, puis reconstruisez une image propre autour de ces besoins.
Cette approche prend un peu plus de temps au depart, mais elle evite de payer ce temps plus tard sous forme d'incidents repetes.
Dans un parc professionnel, une ISO fiable est une preuve de methode autant qu'un support d'installation.
La priorite n'est pas d'obtenir un fichier ISO le plus vite possible. La priorite est de savoir si ce fichier est fiable, reproductible et acceptable pour l'environnement ou il sera utilise. C'est cette discipline qui separe un support d'installation d'une source d'incidents futurs.
À lire aussi

Ubuntu Server est un bon choix pour héberger des services Linux stables, à condition de préparer la version LTS, l'accès SSH, les mises à jour, le pare-feu et les sauvegardes.
Recherchez-vous un équipement capable de vous aider dans la gestion de votre organisation? Les imprimantes de codes-barres occupent une place importante dans de nombreux secteurs. Elles permettent d'identifier rapidement les produits, colis.
Les vérifications à faire avant d'utiliser un outil de reconnaissance faciale, de recherche d'image visage ou d'analyse biométrique.

Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.

Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.

Les commandes Linux utiles ne se résument pas à une liste: il faut comprendre le contexte, les options et le risque avant d'exécuter.