Décision
Réseau
Savez-vous lire une trace simple et expliquer DNS, DHCP, VLAN ou VPN ?
Impact décision : Indispensable pour comprendre une alerte ou un flux bloqué.

Cybersécurité
Une alternance cybersécurité peut ouvrir une très bonne porte d’entrée, à condition de ne pas signer pour un intitulé flou. Le poste doit montrer ce que vous allez faire, qui vous encadre, quels outils vous toucherez et comment votre progression sera relue.
Le piège classique consiste à confondre “alternant cyber” et expert junior gratuit. Une entreprise sérieuse ne vous laisse pas seul devant des alertes critiques ou des changements sensibles. Elle vous donne un périmètre, un tuteur, des procédures, des retours réguliers et des missions qui montent en difficulté.
Ce guide reprend donc le sujet à zéro : missions utiles, prérequis réels, questions à poser avant de signer, portfolio, pièges et comparaison d’offres. L’objectif n’est pas de vendre une formation miracle, mais de vous aider à reconnaître une alternance formatrice avant de vous engager pour douze ou vingt-quatre mois.
La première lecture d’une offre doit répondre à une question simple : qu’allez-vous apprendre en faisant ? En cybersécurité, les missions peuvent être variées : supervision SOC, durcissement de postes, revue de configurations, sensibilisation, inventaire, contrôle des sauvegardes, analyse de logs, documentation ou petits scripts d’automatisation.
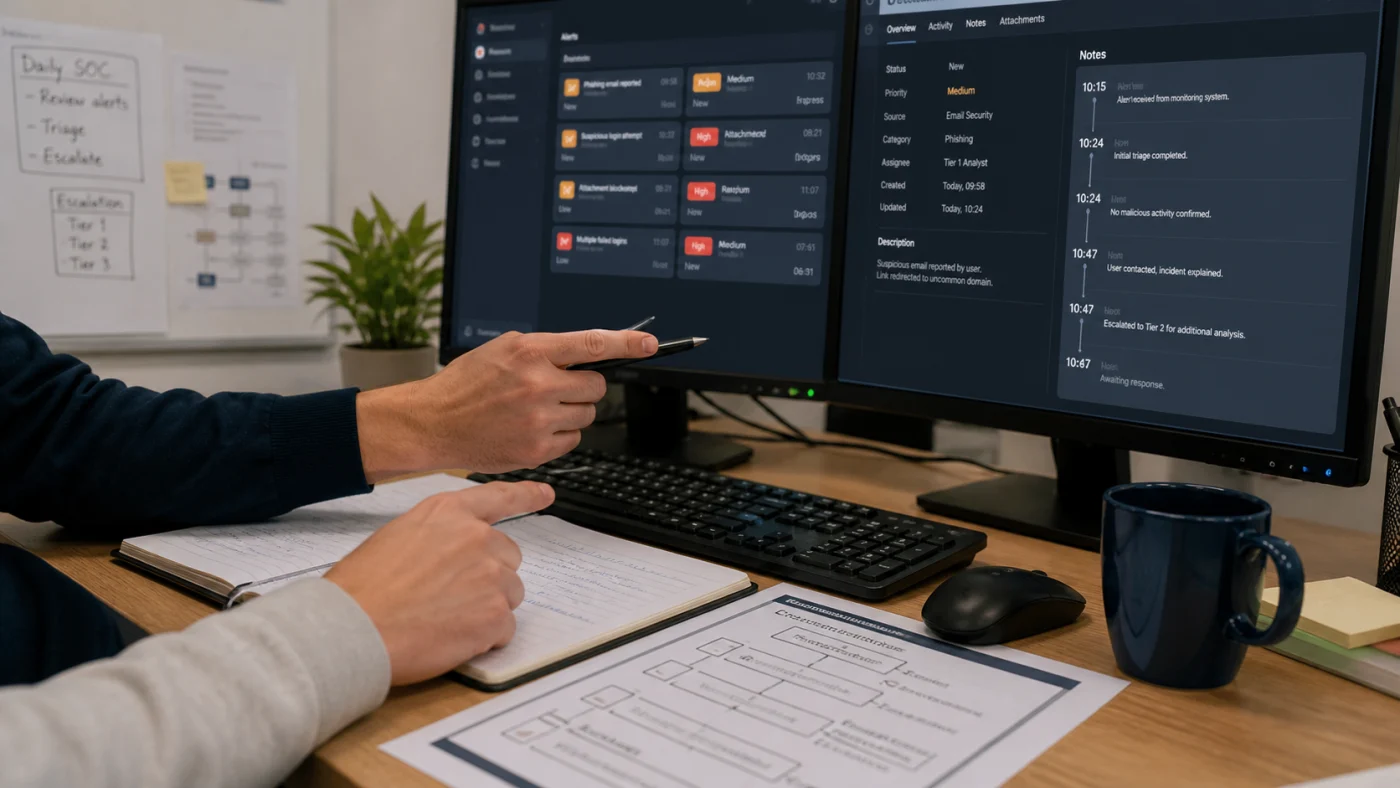
Sur un poste SOC, un alternant peut qualifier des alertes simples, enrichir des tickets, repérer des faux positifs, documenter les décisions et apprendre les règles d’escalade. Il ne doit pas être la seule personne à décider si une alerte devient un incident majeur. Le bon cadre, c’est observer, traiter, faire relire, puis gagner en autonomie à mesure que les réflexes deviennent vérifiables dans des cas répétables et non critiques.
Sur un poste plus système ou réseau, les missions peuvent sembler moins spectaculaires, mais elles forment souvent mieux : vérifier la MFA, nettoyer des droits, suivre les correctifs, documenter une procédure de restauration, contrôler une configuration de pare-feu ou améliorer un inventaire. Dans une PME, ces tâches font vraiment avancer la posture de sécurité, parce qu’elles réduisent des risques visibles sans attendre un grand projet ou une crise médiatisée.
Demandez toujours comment les actions sensibles sont validées. Ce point change tout, surtout quand une mission semble très autonome dès l’entretien.
Un retour terrain revient souvent : les meilleures alternances ne sont pas celles où l’alternant “voit tout”, mais celles où il voit assez pour comprendre le système sans porter un risque disproportionné. Un ticket d’alerte relu, une règle de durcissement testée en préproduction ou une procédure de départ salarié corrigée avec le tuteur apprend davantage qu’un accès large donné sans cadre. C’est la qualité de l’encadrement qui transforme une tâche simple en vraie compétence.
| Mission annoncée | Bon signe | Signal faible |
|---|---|---|
| Analyse d’alertes | Tickets relus, faux positifs documentés, escalade claire | “Tu surveilleras le SIEM” sans tuteur ni procédure |
| Durcissement | Référentiel, validation, test et retour arrière | Changements directs en production sans revue |
| Sensibilisation | Support, cas concrets, mesure de compréhension | Diaporama générique envoyé une fois par an |
| Inventaire | Actifs, responsables, criticité et mise à jour | Fichier Excel isolé que personne ne maintient |
Les certifications attirent l’œil, mais elles ne remplacent pas les bases. Un recruteur ou un tuteur sérieux regarde d’abord si vous comprenez TCP/IP, DNS, Active Directory, Linux, Windows, les droits, les journaux, les sauvegardes et les principes de segmentation. Sans ce socle, les outils cyber deviennent des interfaces sans contexte, et l’alternant risque d’appliquer des recettes sans comprendre le système qu’il protège ni les impacts métier d’un mauvais réglage en production.
Le scripting aide aussi. Pas besoin d’être développeur senior, mais savoir lire un fichier de logs, automatiser une vérification, interroger une API ou produire un rapport propre donne rapidement de l’autonomie. Un petit script robuste, versionné et expliqué vaut mieux qu’une démonstration brillante impossible à relire.
L’écrit est sous-estimé. En cybersécurité, une alerte mal documentée ralentit l’équipe, une procédure ambiguë crée un risque, et un compte rendu flou empêche de capitaliser. Si vous savez expliquer ce que vous avez observé, ce que vous avez testé et ce que vous recommandez, vous progressez plus vite.
Travaillez aussi le vocabulaire opérationnel. Savoir distinguer vulnérabilité, menace, exposition, impact et mesure compensatoire évite beaucoup de malentendus. En entretien, cette précision rassure : vous ne récitez pas une fiche, vous savez replacer un problème technique dans un risque réel.
Avant de viser des missions avancées, vérifiez que ces bases tiennent déjà.
Savez-vous lire une trace simple et expliquer DNS, DHCP, VLAN ou VPN ?
Impact décision : Indispensable pour comprendre une alerte ou un flux bloqué.
Connaissez-vous les droits, services, journaux et mises à jour ?
Impact décision : La sécurité opérationnelle commence souvent par l’administration propre.
Documentez-vous vos tests et vos limites ?
Impact décision : Un tuteur doit pouvoir relire votre raisonnement, pas seulement le résultat.
Pouvez-vous automatiser une vérification simple ?
Impact décision : C’est un gain de temps concret et un bon marqueur d’autonomie.
Une offre peut être séduisante et rester mauvaise pour apprendre. Avant de signer, demandez qui sera votre tuteur, combien de temps il pourra réellement vous consacrer, quelles missions seront confiées les trois premiers mois, quels outils vous verrez, quels livrables seront attendus et quelles actions resteront interdites sans validation. Une réponse précise vaut mieux qu’une promesse générale de “faire de la cyber”, surtout si l’annonce empile des outils très différents sans scénario.
Posez aussi la question du contexte. Une entreprise équipée d’un EDR, d’un SIEM, d’une gestion de parc et de sauvegardes testées ne propose pas la même expérience qu’une structure qui découvre le sujet. Les deux peuvent être formatrices, mais le niveau d’autonomie attendu et le risque d’improvisation ne seront pas les mêmes.
Si les réponses restent vagues, demandez des exemples de tickets, de procédures ou de projets menés par l’ancien alternant. Pas besoin d’informations sensibles : vous cherchez seulement à savoir si l’entreprise sait encadrer un apprentissage. Une alternance sans livrables clairs devient vite une suite de tâches dispersées.
Une réponse imparfaite n’est pas forcément éliminatoire. Une PME peut avoir une équipe réduite, peu d’outillage et beaucoup à construire. Dans ce cas, l’offre devient intéressante si le tuteur assume les limites, priorise les chantiers et refuse de vous envoyer seul sur les sujets critiques. Le problème n’est pas le manque de maturité ; c’est le manque de lucidité sur ce qui peut être confié à un alternant et sur ce qui doit rester validé.
L’alternance échoue parfois non par manque de motivation, mais par mauvais calibrage. L’école demande des projets, l’entreprise a ses urgences, et l’alternant se retrouve à courir derrière deux plannings. Le tuteur doit connaître les grandes échéances de formation, surtout lorsqu’un mémoire, un projet ou une soutenance demande des preuves exploitables. Sans cette coordination, les bonnes missions restent difficiles à valoriser proprement, même lorsqu’elles sont utiles au quotidien terrain.
Le bon réflexe consiste à transformer les missions en traces utiles : procédure rédigée, tableau de suivi, script documenté, grille d’analyse, support de sensibilisation, compte rendu d’incident fictif ou retour d’expérience anonymisé. Ces livrables servent l’entreprise et alimentent le dossier école sans exposer de secrets.
Ne sortez jamais de données sensibles pour “faire joli” dans un rapport. Masquez les noms, retirez les adresses, anonymisez les captures, supprimez les secrets et demandez validation avant toute réutilisation. Le sérieux d’un alternant cyber se voit aussi dans sa gestion de la confidentialité.
Gardez une trace hebdomadaire. Dix lignes suffisent, si elles disent clairement ce qui a été fait, relu et compris.
Un portfolio utile ne cherche pas à impressionner par du vocabulaire offensif. Il montre votre méthode : lab isolé, objectifs, hypothèses, étapes, limites, résultat, erreur rencontrée et ce que vous avez changé ensuite. Une page claire sur un durcissement Linux, un script de parsing de logs ou une mini procédure de restauration peut peser plus qu’une longue liste de mots-clés, parce qu’elle prouve une démarche reproductible et une capacité à transmettre.
Le portfolio doit rester propre juridiquement et techniquement. Pas de données d’entreprise, pas de captures internes, pas de secrets, pas de preuve d’accès non autorisé. Travaillez sur des environnements de test, des jeux de données fictifs ou des labs publics prévus pour l’apprentissage. Le but est de prouver votre rigueur, pas votre goût du risque. Cette retenue est un signal professionnel, notamment pour un futur tuteur qui devra vous confier des environnements réels.
Gardez une structure régulière. Pour chaque projet, indiquez le problème, l’environnement, les outils, la démarche, les limites, les commandes importantes et la leçon tirée. Cette discipline donne au recruteur un signal très concret : vous savez apprendre, documenter et corriger.
La limite à ne pas franchir est nette : un portfolio ne doit jamais prouver un accès non autorisé, une fuite de données ou une manipulation douteuse. Si vous devez beaucoup expliquer pourquoi une capture est “normalement acceptable”, elle ne l’est probablement pas. Préférez un lab reproductible, une démarche propre et une conclusion honnête sur ce qui reste à améliorer, même si le résultat paraît moins spectaculaire qu’une capture d’écran dramatique.
La différence se voit dans les preuves et les limites.
Bon signal
L’environnement de test est séparé et reproductible.
Bon signal
La démarche explique les choix, les erreurs et les vérifications.
À éviter
Risque de fuite de données ou de violation de confidentialité.
Faible valeur
Un recruteur technique repère vite l’absence de méthode.
Le premier piège est de vouloir aller trop vite. La cybersécurité attire parce qu’elle semble stratégique, mais les missions solides demandent de la patience : lire des logs, comprendre les flux, documenter, vérifier les sauvegardes, corriger un droit, relire une procédure. Ce travail paraît discret, pourtant il construit les réflexes professionnels qui feront la différence lorsque le sujet deviendra plus sensible ou qu’un incident exigera de la méthode vérifiable.
Le deuxième piège est d’accepter une autonomie mal cadrée. Si personne ne relit vos actions, si les changements se font directement en production, si les alertes critiques arrivent chez vous sans procédure, dites-le. Une alternance doit autoriser l’apprentissage et l’erreur contrôlée, pas transférer une responsabilité que l’entreprise n’assume pas.
Le troisième piège est de négliger la communication. Quand vous ne savez pas, dites ce que vous avez vérifié et où vous bloquez. Quand vous proposez une action, indiquez l’impact, le risque et le plan de retour. Cette façon de travailler rassure davantage qu’une posture de certitude permanente.
Une bonne progression laisse des traces. Tickets propres, procédures relues, scripts versionnés, synthèses courtes : c’est votre preuve terrain.
Sur les sujets sensibles, demandez explicitement le seuil d’escalade. À partir de quel signal faut-il prévenir le tuteur ? Quel changement exige une validation écrite ? Quand faut-il ouvrir un ticket plutôt que régler directement ? Ces règles paraissent administratives, mais elles protègent l’entreprise et l’alternant. Elles évitent aussi les héros de mauvaise qualité : en cyber, travailler proprement vaut mieux que “sauver” une situation en dehors du cadre, sans preuve ni relecture.
Une alternance cybersécurité ne peut pas rester théorique. Vous devez manipuler des environnements réels ou réalistes, avec un périmètre sécurisé : console d’alertes, tickets, logs anonymisés, inventaire, règles de durcissement, procédures de sauvegarde, campagnes de sensibilisation, outils de conformité ou scripts internes validés. Sans manipulation, l’apprentissage reste fragile.
Tout ne doit pas être ouvert dès le premier mois. Les accès administrateur, les changements réseau, les secrets, les outils de réponse à incident et les environnements critiques demandent une progression. Le bon modèle est simple : observer, faire en bac à sable, exécuter une tâche non critique, faire relire, puis élargir. C’est la montée en autonomie, pas le saut dans le vide ni la privation totale d’expérience sous prétexte de prudence.
Demandez au tuteur de définir trois jalons. Par exemple : à trois mois, savoir qualifier des alertes simples ; à six mois, produire une procédure de durcissement relue ; à neuf mois, piloter une amélioration limitée avec plan de retour. Ce type de jalon rend l’année lisible et évite les frustrations.
Ces jalons doivent rester modestes mais vérifiables. “Devenir autonome en cybersécurité” ne veut rien dire ; “documenter la chaîne d’escalade d’une alerte phishing et faire relire trois tickets” se vérifie. Cette précision aide aussi le tuteur, qui peut défendre votre progression auprès de l’école ou de la direction avec des éléments factuels.
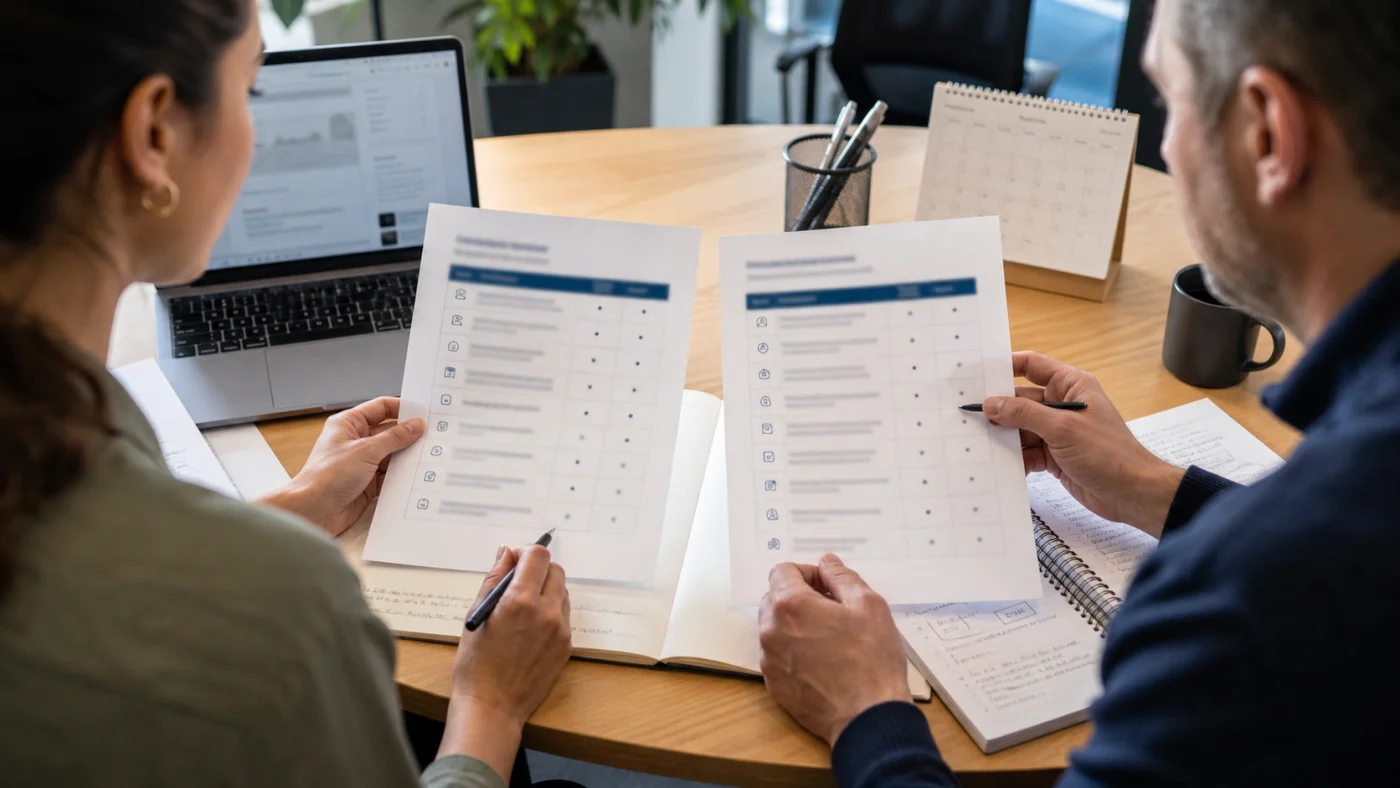
Quand deux offres semblent proches, ne comparez pas seulement le nom de l’entreprise ou la pile d’outils. Comparez le scénario d’apprentissage. Une petite structure avec un tuteur disponible peut être plus formatrice qu’une grande organisation où l’alternant ne voit que des tâches répétitives et des accès très limités. Le bon choix dépend donc du quotidien réel, pas du prestige affiché ni du vocabulaire de l’annonce commerciale.
Regardez aussi la cohérence entre école, rythme et missions. Une semaine sur deux en entreprise ne permet pas le même suivi qu’un rythme plus long. Un poste qui annonce beaucoup de réponse à incident, de pentest ou d’architecture doit expliquer comment un alternant sera encadré. Sans cadre, l’intitulé devient marketing.
Le prestige ne compense pas un mauvais apprentissage. Une offre moins brillante mais mieux tutorée peut donner de meilleurs réflexes.
| Critère | Offre solide | Offre fragile |
|---|---|---|
| Tuteur | Nom, rôle, disponibilité, points réguliers | “L’équipe vous accompagnera” sans responsable clair |
| Missions | Progression graduée et livrables définis | Liste très large sans priorités |
| Accès | Périmètre sécurisé, validation, traçabilité | Accès sensibles donnés trop vite ou jamais expliqués |
| Formation | Temps prévu pour école, veille et restitution | Urgences permanentes sans lien avec le cursus |
Passez ces points en revue avant de choisir votre alternance.
Ne mesurez pas votre progression au nombre d’outils cités sur le CV. Mesurez-la à votre capacité à expliquer une alerte, relire une configuration, écrire une procédure, automatiser un contrôle simple, demander une validation au bon moment et documenter une limite. Ces compétences paraissent moins spectaculaires, mais elles tiennent en entreprise.
Un bon bilan mensuel tient en une page : ce que vous avez fait, ce que vous avez compris, ce qui reste fragile, ce qui doit être relu, et la prochaine compétence à travailler. Cette méthode donne de la matière au tuteur et à l’école. Elle évite aussi de découvrir trop tard que l’année a été remplie de tâches sans progression claire, même si l’activité quotidienne semblait intense et valorisante.
Ajoutez une colonne “preuve”. Elle oblige à concrétiser la progression, au lieu de seulement empiler des missions.
Au fond, une alternance cybersécurité réussie n’est pas celle où vous avez touché l’outil le plus prestigieux. C’est celle où vous repartez avec des réflexes exploitables : cadrer un risque, protéger une donnée, documenter une action, escalader quand il faut et rester humble devant ce que vous ne savez pas encore.
Ces repères publics servent à cadrer les métiers, formations et certifications. Ils ne remplacent pas l’analyse de chaque offre d’alternance.
À lire aussi

Passer de l'administration système à la cybersécurité : acquis, métiers accessibles et parcours de formation.

Un guide complet pour prioriser la cybersécurité PME : phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable : formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque : canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine : le mê ; me risque Un disque qui lâ ; che, un ranç ; ongiciel qui chiffre les fichiers, un dossier supprimé ; par erreur : trois causes diffé ; rentes, un seul point commun..