
Cybersécurité
Guide de la cybersécurité PME pour réduire les vrais risques
Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.


Cybersécurité
Un piratage informatique ne se règle pas en appelant “un informaticien” au hasard. Les premières minutes servent à limiter les dégâts, préserver les preuves et mobiliser les bons interlocuteurs : banque, support interne, prestataire cyber, police ou gendarmerie, 17Cyber, Cybermalveillance.gouv.fr, CNIL si des données personnelles sont touchées. L’ordre compte autant que la vitesse de réaction.
Le réflexe à éviter est de tout nettoyer trop vite. Supprimer les emails, réinitialiser une machine, reformater un serveur ou répondre à l’attaquant peut détruire des informations utiles. La bonne méthode consiste à isoler ce qui est compromis, documenter ce que l’on voit, puis choisir le contact adapté au type d’incident.
Si un compte est compromis, utilisez un appareil sain pour changer le mot de passe, révoquer les sessions actives, vérifier les adresses de récupération et activer l’authentification multifacteur. Ne faites pas ces actions depuis la machine suspecte si vous pensez qu’elle contient un malware ou un voleur de session.
Si un poste ou un serveur semble infecté, isolez-le du réseau plutôt que de l’éteindre brutalement. Débranchez le câble réseau, coupez le Wi-Fi, notez l’heure et prévenez la personne responsable. Pour une entreprise, ce geste doit déclencher une remontée vers l’IT, le RSSI, le DSI ou le prestataire d’infogérance selon l’organisation.
Si de l’argent est en jeu, la banque passe avant les longues analyses techniques. Opposition carte, blocage de virement, contestation d’opération, surveillance renforcée du compte : ces actions sont urgentes. Un dépôt de plainte sera utile, mais il ne remplace pas le gel du risque financier.
Le bon interlocuteur dépend du scénario. Pour un compte email, réseau social ou service cloud, commencez par le support officiel du service afin de reprendre la main et révoquer les accès. Pour une fraude bancaire ou une usurpation d’identité, contactez votre banque et les forces de l’ordre. Pour une entreprise, alertez le canal interne prévu : support IT, astreinte, SOC, RSSI, DPO ou direction.
En France, 17Cyber sert de guichet public d’orientation pour les victimes de cybermalveillance. Cybermalveillance.gouv.fr fournit aussi des fiches réflexes, un diagnostic et une mise en relation avec des professionnels référencés. Ces plateformes ne remplacent pas la plainte, mais elles aident à choisir les étapes sans perdre de temps.
Pour une organisation touchée par un incident sérieux, un prestataire de réponse à incident peut être nécessaire : analyse, containment, collecte de logs, restauration, durcissement, rapport. Les entités sensibles ou confrontées à une attaque majeure doivent aussi regarder les canaux ANSSI/CERT-FR adaptés à leur situation.
Un particulier doit surtout reprendre le contrôle de ses comptes, protéger ses moyens de paiement et éviter l’usurpation d’identité. Les bons réflexes sont concrets : changer les mots de passe depuis un appareil sain, vérifier les emails de récupération, prévenir la banque, conserver les messages et signaler l’incident. Dans ce cas, le support du service et les guichets publics sont souvent les premiers appuis.
Pour approfondir ce point, consultez hyperconnexion travail, qui traite plus précisément de hyperconnexion au travail, reprendre la main sans tout couper.
Un indépendant ou une TPE doit ajouter une couche professionnelle. Si une boîte mail de facturation, un outil comptable, un espace client ou un compte cloud est compromis, l’incident peut toucher des clients, des devis, des factures ou des données personnelles. Il faut donc documenter davantage, contacter les prestataires concernés et vérifier si une obligation d’information existe.
Une PME doit aller encore plus loin : ouvrir une cellule courte, désigner une personne qui décide, centraliser les preuves, éviter les consignes contradictoires, prévenir les métiers concernés et suivre les actions dans un journal. Même sans RSSI, il faut une coordination minimale. Sinon, chacun change des mots de passe, restaure des fichiers ou appelle un prestataire différent, et la crise devient illisible.
Une preuve utile n’est pas seulement une capture d’écran. Il faut conserver les emails d’origine avec en-têtes, les URL, les numéros de téléphone, les adresses de portefeuille crypto, les références de virement, les logs, les messages de rançon, les dates, les heures et la liste des comptes touchés. Cette chronologie permettra au support, au prestataire et aux enquêteurs de comprendre le fil de l’attaque.
Évitez de transférer les fichiers suspects à toute l’équipe. Placez-les dans un espace contrôlé, ne les ouvrez pas sur un poste sain sans précaution, et notez où ils ont été trouvés. Pour une entreprise, la collecte doit rester structurée : qui a récupéré quoi, quand, depuis quel système, avec quelle copie de sauvegarde.
Si un poste est chiffré par ransomware, ne payez pas sans avis spécialisé et ne réinstallez pas immédiatement. La priorité est d’isoler, identifier le périmètre, vérifier les sauvegardes, déterminer si des données ont été exfiltrées et construire un plan de reprise. Un nettoyage trop rapide peut masquer la porte d’entrée utilisée par l’attaquant.
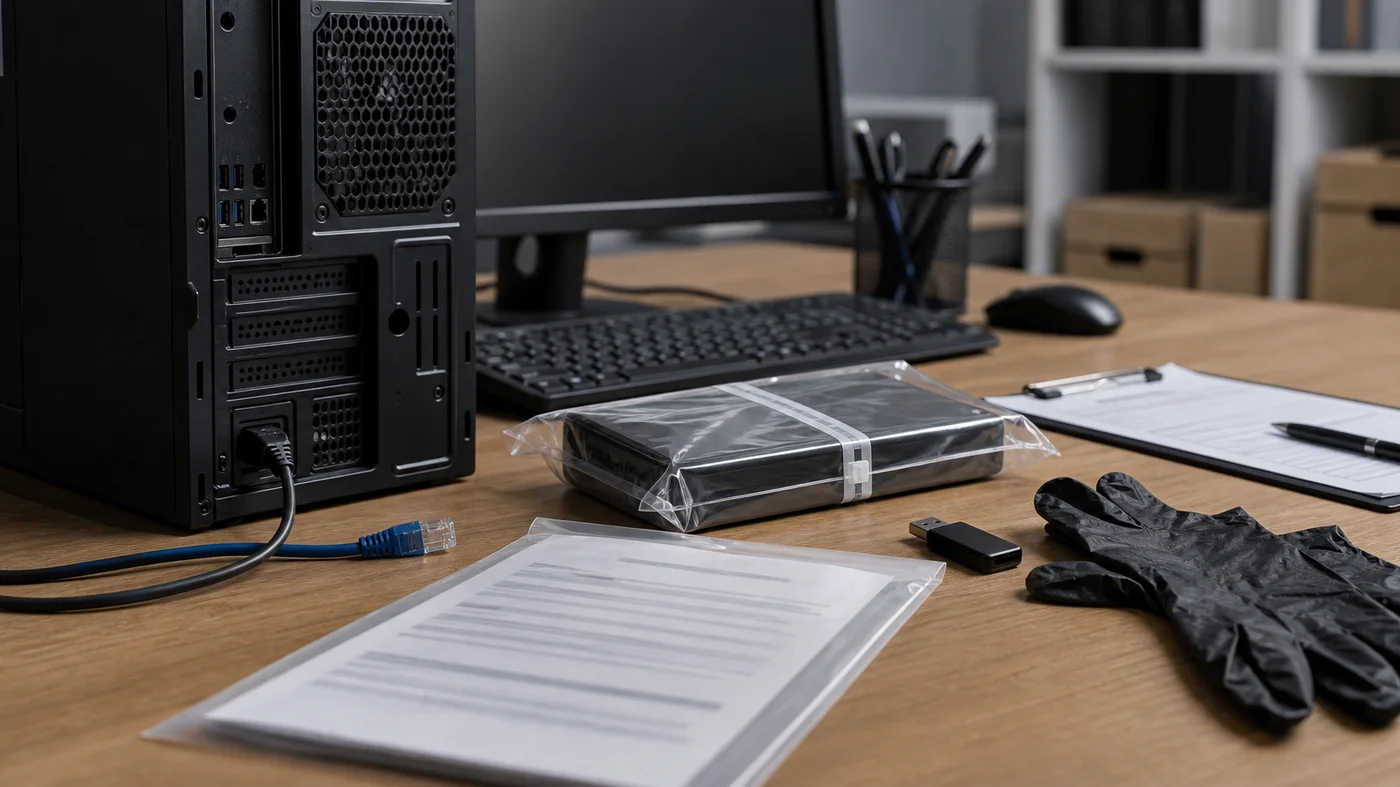
Un rançongiciel change l’échelle de l’incident. Le problème n’est plus seulement de récupérer un compte, mais de comprendre si le réseau est encore actif, si les sauvegardes sont intactes, si des données ont été exfiltrées et si l’attaquant conserve un accès. Dans ce contexte, la reprise trop rapide peut relancer l’infection.
La première décision consiste à isoler les machines suspectes et à préserver les traces. La deuxième consiste à cartographier ce qui fonctionne encore : annuaire, serveurs de fichiers, sauvegardes, messagerie, postes critiques, accès VPN, comptes administrateurs. La troisième consiste à définir une reprise progressive, avec des systèmes vérifiés avant remise en production.
La question de la rançon ne doit jamais être traitée par une seule personne sous pression. Elle implique des enjeux juridiques, assurantiels, financiers, opérationnels et parfois réglementaires. Avant toute décision, il faut contacter les interlocuteurs compétents, vérifier les sauvegardes et formaliser le niveau de risque réel.
Le dépôt de plainte devient indispensable dès qu’il y a fraude, extorsion, usurpation d’identité, accès frauduleux, vol de données ou préjudice financier. Préparez un dossier clair : identité de la victime, services touchés, montants, captures, messages, références bancaires, chronologie, coordonnées des interlocuteurs déjà contactés.
La plainte peut être déposée auprès de la police ou la gendarmerie. Selon le cas, certains pré-signalements ou démarches en ligne peuvent aider à préparer le dossier, mais il faut conserver l’objectif : obtenir une trace officielle exploitable par la banque, l’assurance, l’entreprise ou les autorités. Un simple signalement ne remplace pas toujours le dépôt de plainte.
Pour les entreprises, l’incident doit aussi être regardé sous l’angle contractuel : assurance cyber, clients à prévenir, clauses de sécurité, sous-traitants, hébergeur, prestataire cloud. Une attaque informatique devient vite un sujet de gouvernance, pas seulement une panne technique.
La CNIL entre en jeu lorsqu’une organisation subit une violation de données personnelles : accès non autorisé, perte, destruction, divulgation ou altération de données concernant des personnes. Le sujet ne concerne donc pas uniquement les grandes entreprises. Une association, une PME, un cabinet ou un site e-commerce peuvent être concernés.
La règle pratique est simple : si des données personnelles ont pu être consultées, copiées, détruites ou publiées, il faut évaluer le risque pour les personnes. Si la violation présente un risque pour leurs droits et libertés, une notification à la CNIL est en principe attendue dans un délai court, souvent résumé par la référence des 72 heures.
Le DPO, le responsable du traitement ou le dirigeant doivent documenter l’analyse : nature des données, volume, personnes concernées, conséquences possibles, mesures prises, communication éventuelle aux personnes. Cette documentation reste utile même lorsqu’une notification n’est finalement pas nécessaire.
À dérouler dans les premières heures, en adaptant au contexte.
La remise en service est souvent le moment le plus dangereux. Tout le monde veut redémarrer la messagerie, les fichiers, la facturation ou le site web, mais une restauration non contrôlée peut remettre en ligne le même accès compromis. Avant de reconnecter, il faut vérifier les comptes administrateurs, les clés API, les règles de messagerie, les accès VPN et les tâches planifiées.
Le mot de passe seul ne suffit pas. Après une compromission, il faut souvent révoquer les sessions, invalider les jetons, régénérer les clés, revoir les délégations et contrôler les règles de transfert automatique. Dans les environnements Microsoft 365, Google Workspace, Git, CRM ou hébergement web, les accès persistants sont parfois plus dangereux que le mot de passe volé.
Un retour à la normale doit donc être progressif : un lot de comptes, un serveur, une application, puis un contrôle. Notez ce qui est rouvert, par qui, à quelle heure et avec quelle preuve de vérification. Ce suivi peut sembler lourd, mais il évite de confondre service rétabli et incident réellement terminé.
Une fois le contrôle repris, il faut comprendre comment l’attaque est entrée. Phishing, mot de passe réutilisé, poste non corrigé, VPN exposé, sauvegarde accessible, absence de MFA, compte administrateur partagé : la cause racine doit être identifiée. Sinon, la restauration remet parfois en ligne la même vulnérabilité.
Les mesures de fond sont connues, mais souvent incomplètes : MFA sur les comptes critiques, sauvegardes hors ligne ou immuables, patch management, segmentation réseau, journalisation, durcissement des accès distants, inventaire des actifs et sensibilisation. L’objectif n’est pas de tout faire en une semaine, mais de prioriser les risques qui ont permis l’incident.
Pour une PME, le meilleur livrable après crise n’est pas un rapport de cent pages. C’est une liste d’actions courtes, datées, assignées : réinitialisation générale, revue des comptes admin, test de restauration, blocage des anciens accès, procédure de signalement interne, simulation de phishing, contrôle des sauvegardes. La cybersécurité progresse quand les décisions deviennent exécutables.
En cas de piratage informatique, le bon ordre est rarement spectaculaire : isoler, sécuriser les accès, préserver les preuves, contacter les bons interlocuteurs, formaliser la plainte ou le signalement, puis corriger la cause. Ce déroulé évite deux erreurs fréquentes : paniquer sans trace ou nettoyer sans comprendre.
Si vous ne savez pas par où commencer, partez d’un principe : l’argent et les comptes actifs d’abord, les preuves ensuite, puis les obligations légales. Un incident cyber se gère mieux quand chacun sait qui appeler, quoi noter et quelle décision ne pas prendre seul. C’est cette préparation qui transforme une crise confuse en réponse maîtrisée.
Pour approfondir ce point, consultez i love pdf fusionner, qui traite plus précisément de fusionner des pdf avec ilovepdf sans perdre l’ordre des pages.
À lire aussi
Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
