Identité
Accès
Chaque compte important a-t-il son mot de passe unique et sa MFA ?
Impact décision : Messagerie, banque, cloud, réseaux sociaux et outils métier.


Cybersécurité
Un PC bien protégé ne repose pas sur une seule application miracle, surtout quand la messagerie, le cloud et les documents de travail sont liés entre eux. La vraie cybersécurité du quotidien commence par des réflexes simples : mots de passe uniques, double authentification, mises à jour, sauvegardes testées et vigilance face aux messages suspects. Pour une PME comme pour un utilisateur avancé, ces bases évitent la majorité des incidents coûteux.
L’ancien réflexe consistait à installer un antivirus et à considérer le sujet réglé. Ce réflexe rassure, mais il ne couvre pas les scénarios les plus courants. Ce n’est plus suffisant. Un compte mail piraté peut ouvrir l’accès au cloud, aux factures, aux réseaux sociaux et aux réinitialisations de mot de passe. Une sauvegarde jamais testée peut s’avérer inutilisable le jour où le disque tombe ou qu’un rançongiciel chiffre les fichiers.
Le premier chantier de cybersécurité consiste à protéger les comptes qui permettent d’entrer partout : messagerie, cloud, banque, espace client, outils de gestion, réseaux sociaux et hébergement web. Si l’un de ces accès tombe, le reste des protections peut être contourné par réinitialisation, transfert de fichiers ou usurpation d’identité. C’est le point à traiter avant les réglages plus techniques, car l’identité numérique sert souvent de clé de secours pour tout le reste.
La règle est directe : un compte = un mot de passe unique, même pour les services qui semblent secondaires ou peu sensibles. Un mot de passe réutilisé transforme une fuite mineure en risque systémique. Si un ancien forum, une boutique ou un service secondaire perd ses données, l’attaquant teste ensuite le même couple e-mail/mot de passe sur les services importants. Cette séparation limite l’effet domino lorsqu’un service secondaire subit une fuite ou qu’un ancien mot de passe circule encore.
Le gestionnaire de mots de passe devient alors un outil de base, parce qu’il retire la mémorisation de l’équation et rend les bonnes pratiques réalistes. Il génère des codes longs, les stocke et évite de devoir retenir trente variantes fragiles. Ajoutez ensuite l’authentification multifacteur sur les comptes critiques. Même si le mot de passe circule, une validation supplémentaire bloque souvent la prise de contrôle.
Une petite organisation gagne plus à fiabiliser ces bases qu’à ajouter un outil sophistiqué mal configuré.
Chaque compte important a-t-il son mot de passe unique et sa MFA ?
Impact décision : Messagerie, banque, cloud, réseaux sociaux et outils métier.
Les machines sont-elles mises à jour et verrouillées ?
Impact décision : Système, navigateur, antivirus, sessions et droits locaux.
Une restauration réelle a-t-elle déjà été testée ?
Impact décision : Documents, photos, données clients, comptabilité et configuration.
L’équipe sait-elle quoi vérifier avant de cliquer ?
Impact décision : Liens, pièces jointes, faux paiements, urgence artificielle.
Les mises à jour corrigent des failles concrètes, parfois déjà connues publiquement et exploitées par des attaques automatisées. Les repousser pendant des semaines revient à laisser une porte ouverte alors que la serrure de remplacement existe déjà. Priorisez le système, le navigateur, les suites bureautiques, les lecteurs PDF, les outils de visioconférence et tout logiciel qui ouvre des fichiers venus de l’extérieur. Le bon compromis consiste à automatiser ce qui peut l’être, puis à réserver un créneau mensuel pour les logiciels métier plus sensibles.
Le verrouillage du poste compte aussi. Une session laissée ouverte, un compte administrateur utilisé au quotidien ou un ordinateur sans chiffrement rendent l’incident plus facile. Le poste de travail doit être pensé comme un point d’entrée : il mérite un code de session solide, des droits limités et un antivirus actif, même sobre. Ce réglage paraît basique, mais il réduit fortement les dégâts lorsqu’un téléchargement piégé ou une pièce jointe malveillante est ouverte par erreur.
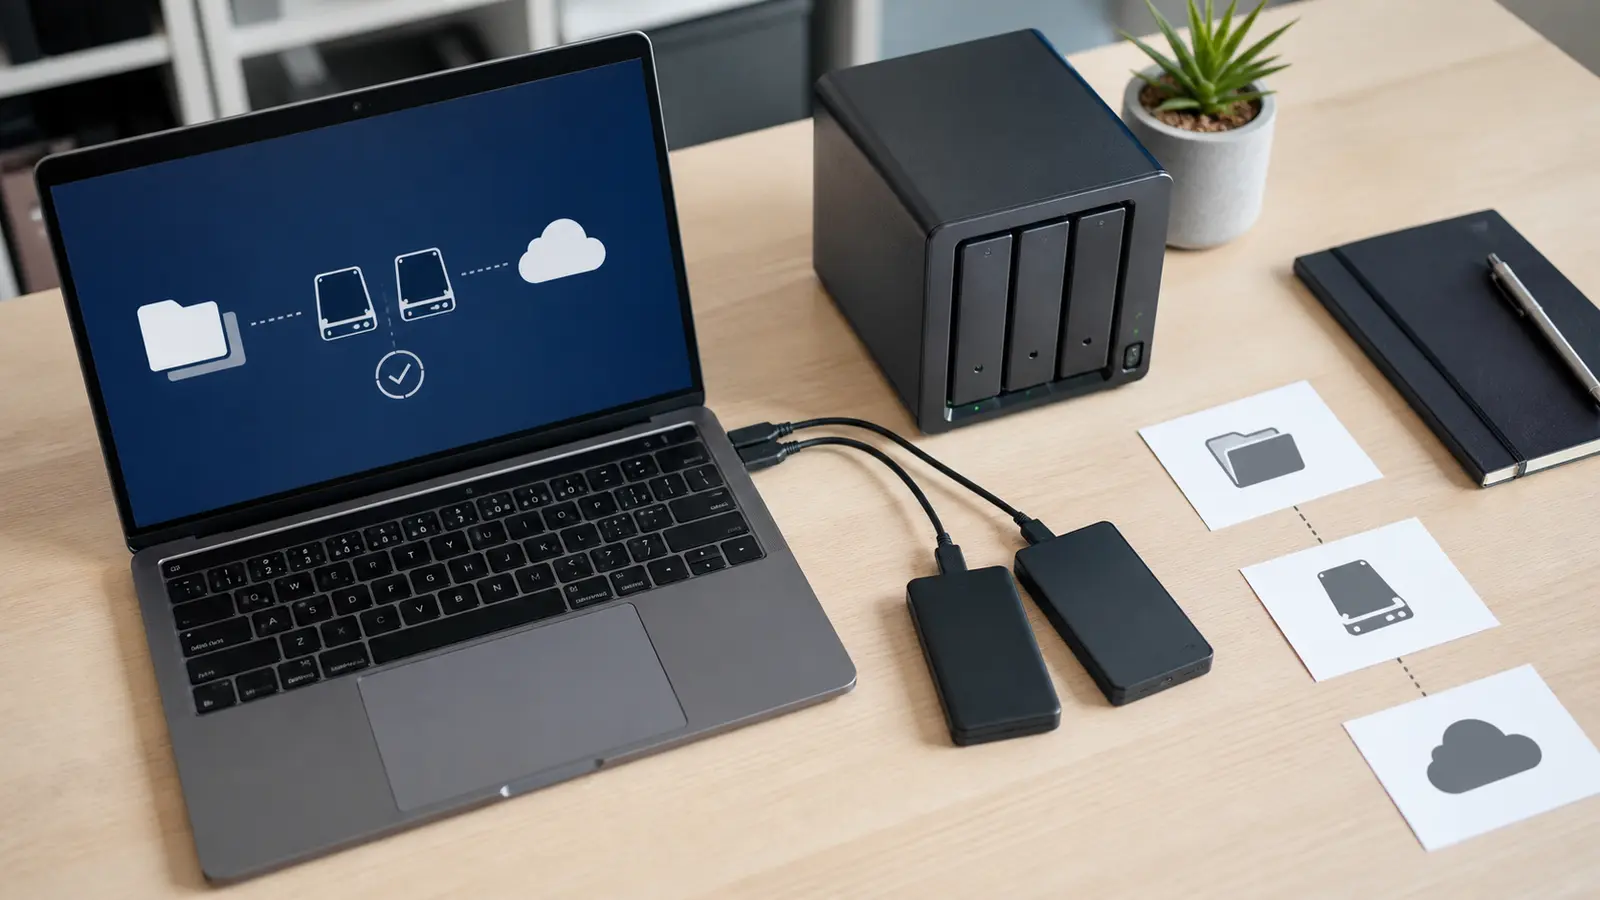
Une sauvegarde n’est pas une copie oubliée sur un disque posé à côté du PC, ni un dossier synchronisé qui réplique instantanément une erreur ou un chiffrement malveillant. Elle doit permettre de repartir après une panne, un vol, une erreur de manipulation ou un ransomware. La logique la plus robuste reste la règle 3-2-1 : plusieurs copies, sur plusieurs supports, avec au moins une copie séparée du poste principal.
Pour approfondir ce point, consultez protéger fichier excel, qui traite plus précisément de protéger un fichier excel sans bloquer votre équipe.
Concrètement, combinez une sauvegarde automatique locale, un support externe débranché après usage et une copie cloud ou distante pour les fichiers essentiels. Le point décisif n’est pas seulement de sauvegarder. Il faut vérifier que la restauration fonctionne réellement sur un fichier, un dossier ou une configuration importante. L’important est de séparer les scénarios : panne matérielle, suppression accidentelle, vol de l’ordinateur et chiffrement malveillant ne se résolvent pas tous avec la même copie.
Le test doit être concret : restaurez un fichier dans un dossier séparé, ouvrez-le, puis notez le temps nécessaire. Cette mesure simple révèle souvent une erreur de chemin, un dossier oublié ou une sauvegarde qui ne tourne plus depuis plusieurs semaines.
Définissez aussi ce qui doit être sauvegardé. Les documents clients, la comptabilité, les photos, les contrats, les exports de gestionnaire de mots de passe, les paramètres métier et les clés de licence n’ont pas la même priorité qu’un dossier temporaire. Le périmètre de sauvegarde doit être écrit noir sur blanc. Cette liste doit être courte, priorisée et revue quand un nouvel outil devient central dans l’activité.
Un incident devient plus grave quand le compte compromis possède trop de droits. Utiliser un compte administrateur pour lire ses mails, naviguer ou ouvrir des pièces jointes augmente l’impact d’un malware. La règle pratique consiste à réserver les droits administrateur aux installations, aux réglages système et aux interventions ponctuelles. En pratique, ce principe évite qu’un simple clic malheureux installe un logiciel, modifie une configuration ou accède à tous les dossiers partagés.
Dans une petite équipe, cette discipline peut rester simple. Chaque personne utilise son compte nominatif, les anciens comptes sont supprimés, les accès partagés sont évités et les droits sensibles sont revus régulièrement. Le but n’est pas de bloquer le travail. Il est d’empêcher qu’une erreur locale devienne une compromission générale.
Un ordinateur portable perdu peut exposer beaucoup plus qu’un appareil. Il peut contenir des contrats, des exports clients, des accès enregistrés, des documents RH ou des fichiers personnels. Activer le chiffrement du disque limite ce risque : sans le code ou la clé, les données restent beaucoup plus difficiles à lire. C’est particulièrement vrai pour les machines mobiles, qui quittent régulièrement le bureau et mélangent parfois usages professionnels et personnels.
L’inventaire paraît moins spectaculaire, mais il rend la sécurité pilotable. Listez les PC, les téléphones, les disques externes, les comptes cloud, les logiciels critiques et les personnes responsables. Quand un appareil disparaît ou qu’un prestataire change, la liste des actifs permet de savoir quoi révoquer, quoi remplacer et quoi surveiller.
Cette base sert aussi pour les mises à jour. Impossible de corriger ce que l’on ne connaît pas. Une petite feuille partagée, tenue à jour une fois par trimestre, suffit souvent pour une PME qui n’a pas encore d’outil de gestion de parc.
Le phishing ne ressemble pas toujours à un message grossier ; les attaques efficaces reprennent souvent le vocabulaire, le contexte et les habitudes d’un service réel. Les attaques efficaces imitent une facture, une livraison, un outil connu, un message RH ou une demande urgente d’un dirigeant. Le réflexe à installer est simple : ralentir avant d’agir quand un message crée une urgence artificielle. Les messages les plus dangereux ne cherchent pas toujours à faire peur ; ils cherchent surtout à paraître normaux au bon moment.
Vérifiez l’expéditeur réel, l’adresse du lien, le contexte de la demande, le ton inhabituel et la pièce jointe. Si le message demande un paiement, un mot de passe, un code MFA ou un changement de RIB, passez par un autre canal. Un appel court ou un message interne peut éviter une fraude bien plus longue à réparer.
| Signal | Ce qu’il peut cacher | Réaction utile |
|---|---|---|
| Urgence forte | Pression pour éviter la vérification | Prendre deux minutes avant d’agir |
| Lien raccourci ou étrange | Fausse page de connexion | Ouvrir le site depuis ses favoris |
| Pièce jointe inattendue | Malware ou macro piégée | Demander confirmation à l’expéditeur |
| Demande de code | Contournement de MFA | Ne jamais transmettre le code |
La sécurité ne consiste pas seulement à empêcher l’incident. Il faut savoir quoi faire quand un doute apparaît : compte qui envoie des mails étranges, fichier chiffré, alerte antivirus, ordinateur perdu, paiement suspect. Une procédure courte vaut mieux qu’une panique improvisée. Elle doit indiquer qui prévenir, quoi débrancher, quels mots de passe changer et quelles preuves conserver. Cette liste de gestes doit être prête avant l’incident, car le stress pousse souvent à effacer, redémarrer ou cliquer trop vite.
En cas de suspicion sérieuse, évitez de “nettoyer” au hasard. Déconnecter la machine du réseau peut limiter la propagation, mais supprimer des fichiers ou réinstaller trop vite peut faire perdre des indices utiles. Pour un compte compromis, changez le mot de passe depuis un appareil sain, révoquez les sessions actives, vérifiez les règles de transfert mail et activez la MFA si elle ne l’était pas déjà.
Le bon indicateur de maturité est simple : une personne absente ne doit pas être la seule à connaître la marche à suivre. Le plan de réaction doit être accessible hors du PC principal, imprimé ou stocké dans un espace sécurisé, avec les contacts essentiels et la liste des services critiques. Un document simple, relu une fois par trimestre, suffit à éviter que toute la réponse repose sur la mémoire d’une seule personne.
La cybersécurité devient plus facile quand elle est découpée en actions courtes, attribuées à une personne et vérifiées par un résultat concret. Semaine 1 : sécuriser les accès. Semaine 2 : mettre à jour et nettoyer les postes. Semaine 3 : organiser les sauvegardes. Semaine 4 : tester la restauration et écrire la procédure d’urgence.
Avancez par ordre, pas par inquiétude.
Cette progression évite l’effet “grand chantier” qui bloque tout. L’objectif n’est pas d’être parfait. Il est de réduire rapidement les risques les plus probables : compte compromis, fichier perdu, poste infecté, facture piégée, sauvegarde inutilisable.
Pour une PME, ajoutez un point de contrôle en fin de mois. Vérifiez que les changements sont réellement utilisés : gestionnaire de mots de passe ouvert chaque semaine, MFA active sur les comptes prioritaires, sauvegarde terminée sans erreur, restauration testée. La preuve d’usage compte plus qu’une règle écrite que personne n’applique.
Commencez par le trio qui protège le plus vite : gestionnaire de mots de passe, MFA sur les comptes critiques et sauvegarde testée. Ensuite seulement, améliorez les réglages fins : droits utilisateurs, chiffrement, inventaire logiciel, procédure phishing et contrôle régulier des accès.
La prochaine action est simple : choisissez aujourd’hui un compte critique et activez sa MFA, puis restaurez un fichier depuis votre sauvegarde. Si ces deux gestes fonctionnent, votre sécurité progresse déjà concrètement, avec une preuve vérifiable et immédiatement utile.
Pour compléter cette lecture, réussir ventes marketplace apporte des repères utiles sur réussir ses ventes marketplace sans sacrifier sa marge.
Ces références cadrent les gestes prioritaires : accès, mises à jour, sauvegardes et mots de passe.
À lire aussi

Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
