Logiciels Services
PDFsam, quand l'utiliser pour gérer vos fichiers PDF
PDFsam peut être utile quand il faut organiser des PDF en local, mais il ne remplace pas tous les éditeurs PDF.

Logiciels Services
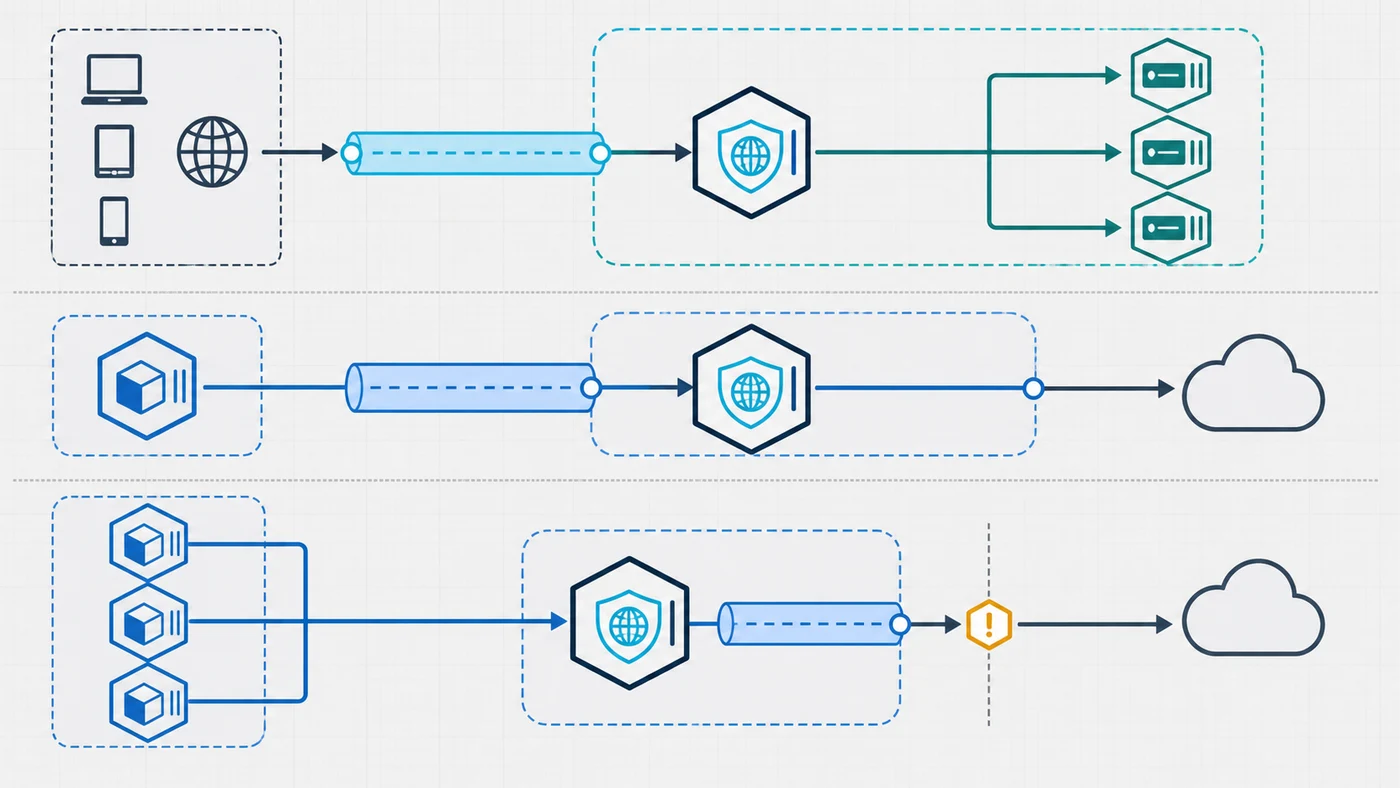
Un VPN lancé dans Docker peut servir de serveur d’accès distant, de client pour une application ou de passerelle pour plusieurs conteneurs. Ces usages se ressemblent dans un fichier Compose, mais ils ne protègent pas le même trafic. Le premier travail consiste donc à choisir le bon périmètre réseau, pas une image populaire.
La règle à garder en tête est simple : un tunnel reste attaché à un espace réseau. Tant qu’un conteneur, l’hôte ou un service n’est pas explicitement routé vers cet espace, son trafic continue de suivre sa route habituelle.
Choisissez le montage VPN Docker selon le trafic à transporter : un serveur conteneurisé pour recevoir des connexions distantes, un client VPN partagé avec une application pour protéger sa sortie, ou une passerelle dédiée pour plusieurs conteneurs. Si tout l’hôte doit emprunter le tunnel, configurez plutôt le VPN au niveau du système.
Les points clés sur logiciel montage vidéo Windows permettent de préciser quel logiciel de montage vidéo windows choisir selon votre niveau.
| Besoin | Montage conseillé | Trafic réellement couvert | Limite principale |
|---|---|---|---|
| Accéder à un réseau privé depuis l’extérieur | Serveur VPN dans un conteneur | Clients authentifiés vers les réseaux autorisés | Ports, clés et administration exposés à maîtriser |
| Faire sortir une application par un fournisseur VPN | Application dans l’espace réseau du client VPN | Trafic de cette application uniquement | Les ports de l’application se publient via le conteneur VPN |
| Protéger plusieurs applications isolées | Conteneur VPN utilisé comme passerelle | Conteneurs explicitement rattachés | Dépendance commune et règles de coupe-circuit à tester |
| Faire passer tout le serveur par le tunnel | VPN géré sur l’hôte | Trafic couvert par les routes système | Impact plus large en cas d’erreur de routage |
Cette décision évite une confusion fréquente : installer un client VPN dans un conteneur puis supposer que le serveur entier est protégé. Docker isole les espaces réseau ; cette isolation est précisément ce qui limite spontanément le tunnel.
Un conteneur voit une interface, une passerelle, une table de routage et un service DNS. Lorsqu’un client VPN crée son interface de tunnel, il modifie cet environnement, pas nécessairement celui de l’hôte. Une application qui partage le même espace réseau emprunte alors les mêmes routes. Une application placée sur un autre réseau Docker ne le fait pas sans règle supplémentaire.
Pour approfondir ce point, consultez agence de conseil en stratégie digitale, qui traite plus précisément de agence de conseil en stratégie digitale : comment choisir le bon prestataire.
Le partage d’espace réseau est utile pour un seul service : il réduit les chemins possibles et rend le test plus clair. En contrepartie, les ports appartiennent au conteneur VPN. Publier un port sur l’application n’a plus l’effet attendu ; il faut exposer l’accès depuis le conteneur qui porte réellement la pile réseau.
Pour plusieurs applications, une passerelle dédiée offre davantage de souplesse. Elle demande aussi une discipline plus forte : routes explicites, politique DNS commune, démarrage ordonné et surveillance du tunnel. Sans coupe-circuit vérifié, une reconnexion ratée peut renvoyer le trafic vers la passerelle normale.
Un serveur VPN conteneurisé doit agir sur le réseau. Les implémentations courantes demandent donc l’accès à /dev/net/tun et une capacité comme NET_ADMIN. Accordez uniquement ce qui est documenté par l’image retenue. Le mode privilégié complet règle parfois un symptôme, mais il agrandit inutilement l’impact d’une compromission.
Les données durables doivent vivre hors de la couche éphémère : configuration, autorité ou clés, profils clients et paramètres d’administration. Un volume sauvegardé facilite la mise à jour et le retour arrière. Il faut toutefois protéger sa copie, car une archive de configuration VPN peut contenir des secrets plus sensibles que l’image elle-même.
Examinez ensuite chaque port publié. Docker lie par défaut un port sans adresse précise à toutes les interfaces de l’hôte. Un port d’administration destiné au réseau local ne doit pas devenir accessible depuis Internet par commodité. Le pare-feu, l’adresse d’écoute et le protocole doivent raconter la même politique.
Pour compléter cette lecture, docker raspberry pi apporte des repères utiles sur docker sur raspberry pi, les prérequis avant d’installer des conteneurs.
Pour une seule application, le montage le plus lisible consiste souvent à partager l’espace réseau du client VPN. Le service dépend alors directement du tunnel, et son adresse de sortie se teste depuis son propre processus. Ce choix convient à un collecteur, un agent ou un téléchargement automatisé qui ne doit jamais sortir en clair.
Une passerelle commune devient pertinente lorsque plusieurs conteneurs suivent la même politique. Elle centralise la connexion, mais aussi le risque opérationnel : si elle redémarre, perd son DNS ou reçoit une mauvaise route, tous les services associés sont touchés. Prévoyez un healthcheck portant sur le tunnel, pas seulement sur le processus du conteneur.
Le statut « connecté » ne suffit pas. Commencez par observer le conteneur qui échoue : interface de tunnel présente, route par défaut, résolution DNS, accès à une adresse IP connue et adresse publique de sortie. Cette progression sépare un problème de tunnel d’un problème de nom de domaine ou de publication de port.
| Symptôme | Cause probable | Premier contrôle |
|---|---|---|
| Tunnel actif, aucune sortie | Route ou transfert absent | Table de routage dans l’espace réseau concerné |
| Les IP répondent, pas les domaines | DNS inaccessible ou remplacé | Résolveur configuré depuis le conteneur |
| L’application sort par l’IP normale | Mauvais espace réseau ou route de secours | Adresse publique vue par l’application |
| Service inaccessible depuis le LAN | Port publié sur le mauvais conteneur | Propriétaire réel de la pile réseau |
| Échec après redémarrage | Dépendance ou secret non persistant | Volumes, ordre de démarrage et journaux |
Résistez au réflexe de désactiver le pare-feu ou d’ajouter tous les privilèges. Une correction large masque la cause et laisse une configuration difficile à auditer. Modifiez un paramètre à la fois, conservez la commande de retour arrière et notez le résultat du test.
À valider sur un environnement isolé avant d’ouvrir le service ou d’y faire passer des données réelles.
Docker convient lorsque le périmètre est étroit, reproductible et observable : serveur VPN autonome, application unique derrière un tunnel ou petite passerelle de services. Il facilite les mises à jour et l’isolation des dépendances, à condition que l’équipe maîtrise déjà le routage Linux, les volumes et la publication des ports.
Pour protéger tout un hôte, gérer des règles complexes entre sites ou fournir un accès critique à de nombreux utilisateurs, une installation système, une appliance ou une solution administrée peut être plus simple à exploiter. La priorité n’est pas de conteneuriser le VPN, mais de disposer d’un chemin réseau que l’on sait expliquer, couper, restaurer et surveiller.
Pour approfondir ce point, consultez sauvegarde cloud PME, qui traite plus précisément de sauvegarde cloud pme : choisir une solution fiable et tester la restauration.
Ces références cadrent les ports Docker, le déploiement d’un serveur OpenVPN conteneurisé et le fonctionnement réseau de WireGuard.
Publication des ports, liaison aux interfaces de l’hôte et conséquences de sécurité.
ConsulterPrérequis Docker, périphérique TUN, capacités réseau, volumes persistants et limites connues.
ConsulterInterfaces WireGuard et espaces de noms réseau utilisés pour isoler le trafic de conteneurs.
Consulter
À lire aussi
PDFsam peut être utile quand il faut organiser des PDF en local, mais il ne remplace pas tous les éditeurs PDF.

Un PDF se modifie en ligne pour des corrections simples, mais pas pour tous les documents ni tous les usages sensibles.

Tiny10 peut redonner de l'air à un vieux PC, mais cette image Windows modifiée n'a pas le même niveau de garantie qu'une installation officielle.

Pour fusionner des PDF avec iLovePDF, l'essentiel est de préparer l'ordre des fichiers, contrôler le résultat et éviter d'envoyer des documents sensibles sans réflexion.

Un serveur OPC sert d'intermédiaire entre les machines industrielles et les logiciels de supervision ou d'analyse.

ChromeDriver fonctionne bien sous Linux si sa version, son emplacement et les options Selenium sont contrôlés dès le départ.