Résolveur récursif
Cherche la réponse
Celui de l’entreprise, du FAI ou d’un service public interroge la hiérarchie DNS.


Informatique
Le DNS est l’une des briques que l’on ne remarque que lorsqu’elle casse. Un site inaccessible, une messagerie qui ne reçoit plus rien, une application qui pointe vers l’ancien serveur : derrière ces incidents, il y a souvent une résolution de nom mal comprise ou mal préparée.
Pour approfondir ce point, consultez changer dns windows 11, qui traite plus précisément de changer les dns sur windows 11 sans perdre la connexion.
Pour une DSI, une équipe infra ou une PME qui migre vers Linux, change d’hébergement ou reprend la main sur ses domaines, le sujet n’est pas théorique. Comprendre le DNS permet de modifier une zone sans improviser, de diagnostiquer plus vite et d’éviter les bascules qui fonctionnent “chez moi” mais pas chez les utilisateurs.
Le bon réflexe est simple : distinguer le nom, la zone, le résolveur et la réponse autoritaire avant de modifier quoi que ce soit.
Le DNS, pour Domain Name System, sert à traduire un nom lisible comme un domaine ou un sous-domaine en information technique exploitable par les machines, le plus souvent une adresse IP. Sans cette traduction, l’utilisateur devrait retenir des adresses numériques au lieu de noms.
Cette explication est volontairement simple, mais elle ne doit pas masquer le rôle opérationnel du DNS. Une même zone peut orienter le web vers un serveur, le mail vers une passerelle, une validation de domaine vers un enregistrement TXT, ou un service SaaS vers un nom canonique. Le DNS est donc à la fois un annuaire, un système de délégation et un plan de routage logique pour les services Internet.
Dans une infrastructure d’entreprise, il existe souvent deux lectures. Le DNS public répond pour les visiteurs, clients, partenaires et services externes. Le DNS interne répond pour les postes, serveurs, applications métiers et environnements privés. Confondre ces deux plans peut créer des erreurs discrètes : une application fonctionne depuis le VPN, mais pas depuis l’extérieur ; un nom interne fuit dans une configuration publique ; un poste conserve une ancienne réponse en cache.
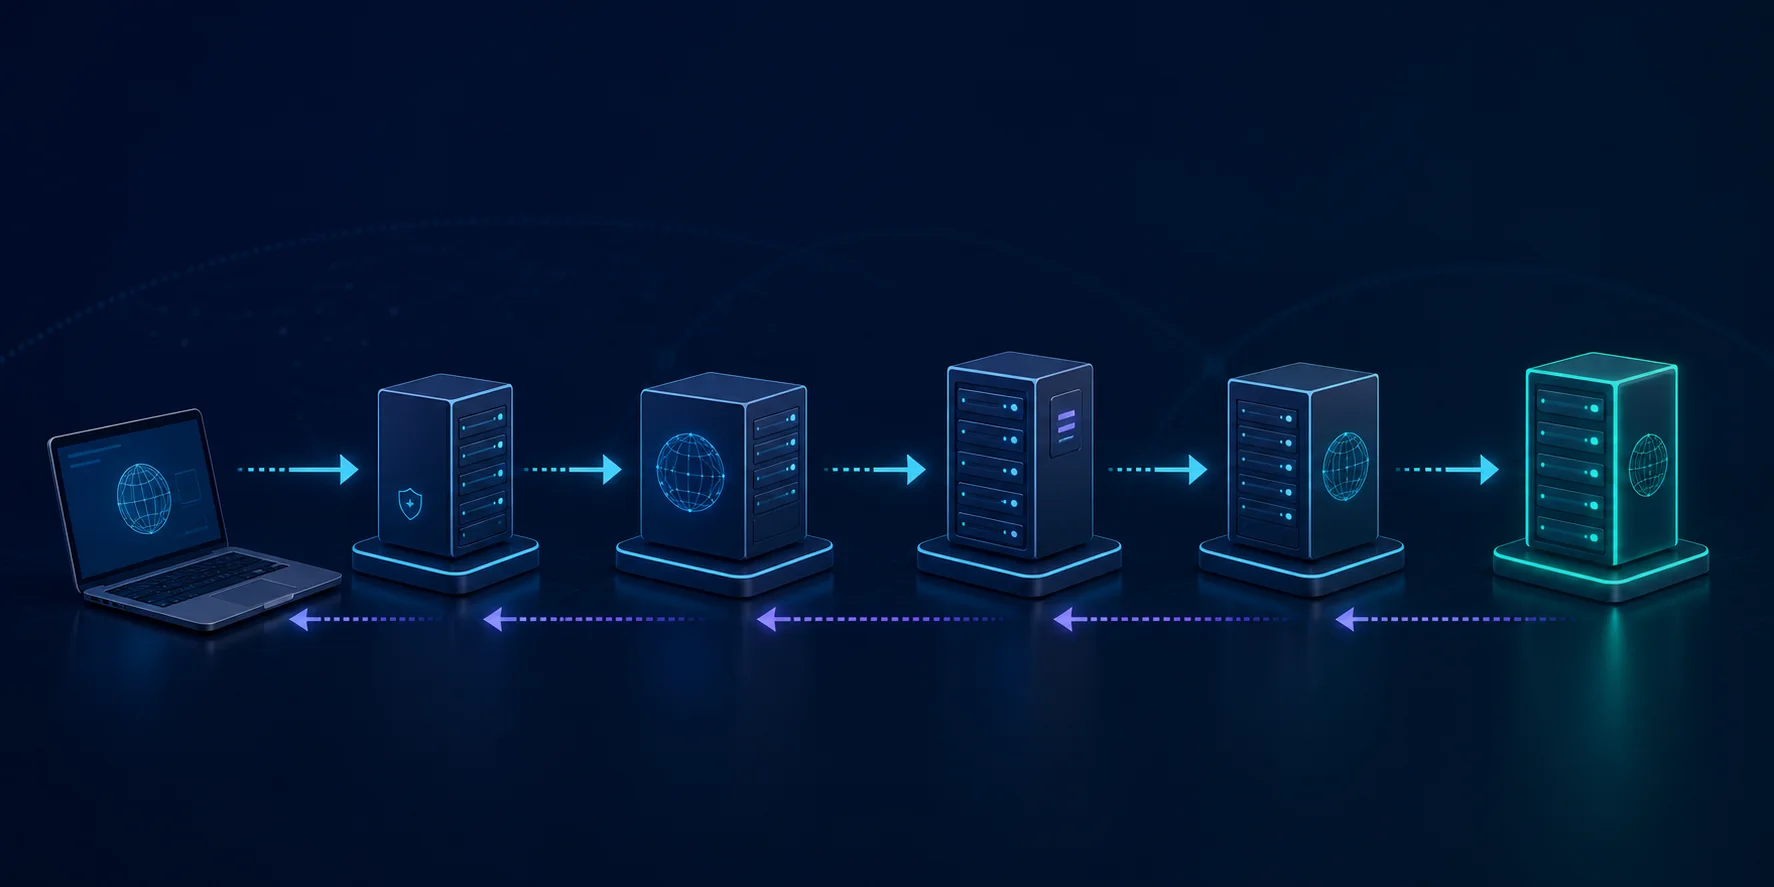
Quand un navigateur cherche un domaine, il ne contacte pas directement tous les serveurs du monde. Il demande d’abord à un résolveur récursif, souvent fourni par le réseau de l’entreprise, le fournisseur d’accès ou un service public. Ce résolveur agit comme l’intermédiaire qui accepte de faire la recherche complète à la place du poste utilisateur.
Si ce résolveur connaît déjà la réponse en cache, il la renvoie immédiatement. Sinon, il remonte la hiérarchie : serveurs racine, serveurs du domaine de premier niveau, puis serveur faisant autorité pour la zone concernée. Ce dernier détient la réponse officielle pour le nom demandé. Le résolveur la conserve ensuite pendant la durée indiquée par le TTL, afin d’accélérer les requêtes suivantes et de limiter la charge sur les serveurs supérieurs.
Cette architecture explique la robustesse du DNS. Aucun serveur ne porte seul l’ensemble d’Internet. Chaque niveau sait orienter la demande vers le niveau suivant. Pour un administrateur, cette hiérarchie donne aussi une méthode de diagnostic : vérifier d’abord le résolveur utilisé, puis la délégation, puis le serveur autoritaire, plutôt que changer des valeurs au hasard.
La plupart des confusions viennent de trois mots utilisés trop vite : domaine, zone et serveur de noms.
Pour approfondir ce point, consultez dns cloudflare, qui traite plus précisément de dns cloudflare, ce qu’il faut vérifier avant de modifier une zone.
Le domaine est le nom que vous possédez ou administrez. La zone DNS est le fichier logique qui contient les enregistrements pour ce domaine ou une partie de ce domaine. Les serveurs de noms sont les machines déclarées comme responsables de cette zone. Le registrar, lui, gère l’enregistrement du domaine et la déclaration des serveurs de noms, mais il n’héberge pas forcément la zone active.
Cette distinction devient critique lors d’une migration. Vous pouvez acheter un domaine chez un registrar, héberger la zone chez un fournisseur DNS, pointer le web vers un hébergeur et confier les mails à un autre prestataire. Si un ticket support mélange ces rôles, le diagnostic ralentit. Il faut donc demander : qui est autoritaire pour la zone, quelle valeur répond, et depuis quel résolveur observe-t-on le problème ?
En entreprise, ajoutez un autre cas fréquent : le DNS split-horizon. Le même nom peut répondre différemment selon que l’utilisateur est sur le réseau interne, le VPN ou Internet. Cette approche est utile pour garder des adresses privées en interne, mais elle complique les tests. Avant de déclarer une panne, il faut donc préciser le contexte réseau exact et comparer les réponses obtenues depuis l’extérieur et depuis le réseau de l’organisation.
Ces trois acteurs sont souvent confondus dans les tickets support.
Cherche la réponse
Celui de l’entreprise, du FAI ou d’un service public interroge la hiérarchie DNS.
Détient la zone
Il répond officiellement pour le domaine ou le sous-domaine concerné.
Gère le domaine
Il enregistre le nom et permet notamment de déclarer les serveurs de noms.
Un enregistrement DNS associe un nom à une information, mais cette phrase cache plusieurs usages très différents. Le type d’enregistrement indique la nature de cette information et donc le service concerné : web, mail, validation de domaine, certificats ou délégation.
Les enregistrements A et AAAA pointent vers des adresses IPv4 et IPv6. CNAME crée un alias vers un autre nom, utile pour déléguer un sous-domaine à un service. MX indique les serveurs de messagerie. TXT sert souvent aux vérifications de domaine, SPF, DKIM ou DMARC. NS déclare les serveurs de noms d’une zone. CAA précise quelles autorités de certification peuvent émettre un certificat pour le domaine.
Le piège est de modifier le bon nom avec le mauvais type. Pour un site web, on regarde souvent A, AAAA ou CNAME. Pour la messagerie, les MX ne suffisent pas : les TXT liés à SPF, DKIM et DMARC conditionnent aussi la délivrabilité. Pour un certificat, CAA peut bloquer une émission pourtant attendue. Le DNS n’est donc pas une seule ligne à corriger, mais un ensemble cohérent à relire par service.
| Type | Usage principal | Erreur classique |
|---|---|---|
| A | Pointer vers une IPv4 | Oublier l’entrée www ou la racine |
| AAAA | Pointer vers une IPv6 | Laisser une ancienne IPv6 active |
| CNAME | Créer un alias vers un nom | Le poser là où la racine exige d’autres types |
| MX | Définir les serveurs mail | Modifier le web sans vérifier le mail |
| TXT | Publier une preuve ou règle texte | Multiplier les SPF contradictoires |
Une zone lisible évite la plupart des erreurs lors d’une migration, d’un changement mail ou d’une bascule d’hébergement.
Quel sous-domaine est concerné ?
Impact décision : www, racine, mail ou api peuvent pointer vers des services différents.
Quel enregistrement faut-il modifier ?
Impact décision : Un A ne remplace pas un MX, et un CNAME ne convient pas partout.
Quelle destination est attendue ?
Impact décision : IP, nom canonique, serveur mail ou texte de validation n’ont pas le même format.
Combien de temps la réponse peut-elle rester en cache ?
Impact décision : Un TTL élevé ralentit la visibilité d’un changement.
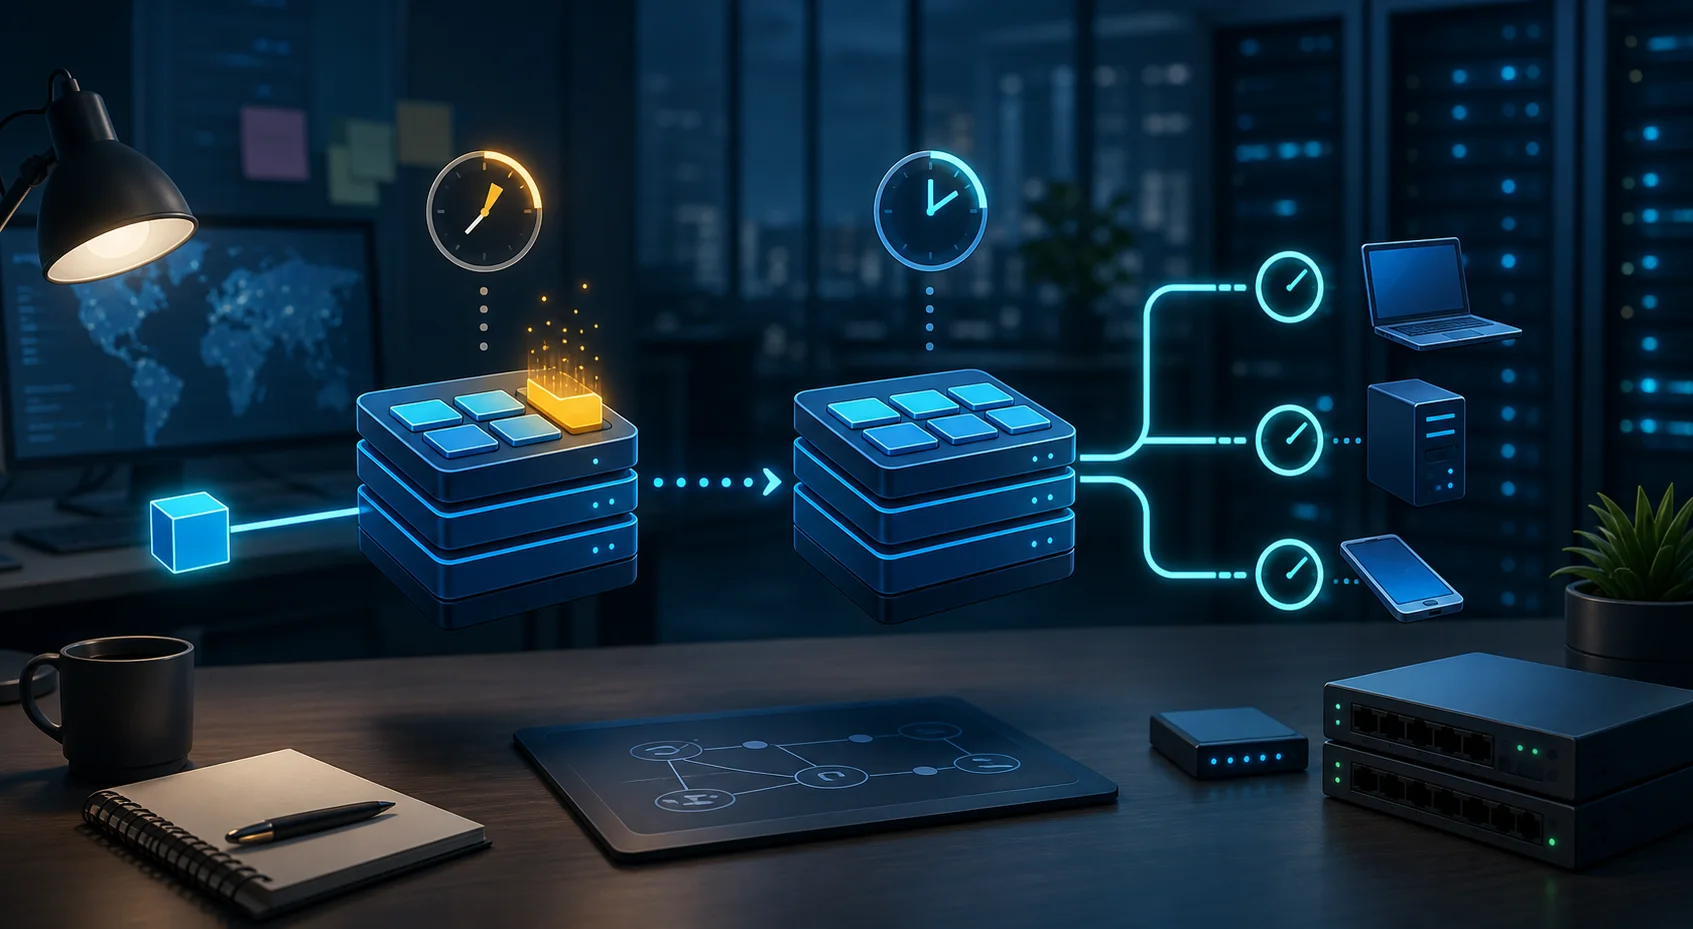
Le mot “propagation” est pratique, mais souvent trompeur. Dans beaucoup de cas, le DNS ne pousse pas activement une information vers toute la planète : les résolveurs redemandent la réponse quand leur cache expire. C’est une logique d’expiration, pas une annonce instantanée.
Le TTL, pour Time To Live, indique combien de temps une réponse peut rester en cache. Si vous modifiez une adresse A avec un TTL de 24 heures, certains résolveurs peuvent continuer à servir l’ancienne valeur jusqu’à expiration. Si vous baissez le TTL plusieurs heures avant une migration, la fenêtre d’attente devient plus courte au moment de la bascule.
Le cache existe à plusieurs niveaux : navigateur, système d’exploitation, résolveur d’entreprise, fournisseur d’accès, résolveur public. C’est pourquoi deux utilisateurs peuvent constater des comportements différents. L’un reçoit déjà la nouvelle adresse, l’autre voit encore l’ancienne. Pour diagnostiquer proprement, testez plusieurs résolveurs et vérifiez la réponse autoritaire, pas seulement le résultat depuis votre poste.
La bonne pratique consiste à préparer le TTL avant le jour J. Si vous baissez le TTL seulement au moment de changer l’adresse, l’ancienne valeur longue peut déjà être en cache ailleurs. Pour une migration importante, réduisez le TTL plusieurs heures, voire la veille, puis vérifiez que la nouvelle valeur courte est bien servie par les serveurs autoritaires. Après stabilisation, remontez le TTL pour retrouver un cache efficace et limiter les requêtes inutiles.
Le DNS n’a pas été conçu à l’origine comme un protocole de sécurité moderne. Des mécanismes complémentaires sont donc apparus pour renforcer l’authenticité des réponses ou la confidentialité du transport.
Pour approfondir ce point, consultez certificats TLS 1.1.1.1, qui traite plus précisément de certificats tls pour 1.1.1.1 et confiance pki.
DNSSEC permet de signer les données DNS afin de limiter certains détournements ou réponses falsifiées. Il ne chiffre pas les requêtes. DoH et DoT, eux, chiffrent le transport entre le client et le résolveur, mais ne disent pas à eux seuls si la zone publiée est correcte. Ces mécanismes répondent à des problèmes différents, et les empiler sans politique claire peut compliquer le support.
Pour une PME, les priorités restent concrètes : protéger le compte registrar, activer l’authentification forte, limiter les droits sur la zone, conserver l’historique des changements, documenter les prestataires et tester les enregistrements critiques. Une attaque sophistiquée est possible, mais le mauvais panneau d’administration ou un accès partagé non maîtrisé reste un risque beaucoup plus courant, surtout quand plusieurs prestataires interviennent sur le web, le mail, l’hébergement et la sécurité.
La sécurité DNS se joue aussi dans la gouvernance. Qui peut modifier la zone ? Qui valide un changement MX ? Qui reçoit les alertes d’expiration de domaine ? Qui détient le compte où sont déclarés les serveurs de noms ? Beaucoup d’incidents ne viennent pas du protocole lui-même, mais d’un domaine renouvelé trop tard, d’un ancien prestataire encore administrateur ou d’une documentation introuvable au moment de la bascule.
Une migration DNS réussie se prépare avant la fenêtre de bascule. Le jour même, l’objectif n’est plus de découvrir la zone, mais d’exécuter un plan déjà vérifié, compris par l’équipe et documenté avec les anciennes valeurs. Cette préparation limite les corrections paniquées au moment où les utilisateurs commencent à tester.
Commencez par exporter ou recopier la zone actuelle : A, AAAA, CNAME, MX, TXT, NS, CAA et sous-domaines sensibles. Identifiez ensuite les enregistrements à modifier et ceux qui ne doivent surtout pas bouger. Le web peut changer sans toucher au mail ; un sous-domaine applicatif peut migrer sans déplacer la racine. Cette granularité protège les services critiques.
La veille ou quelques heures avant, baissez le TTL des entrées concernées. Le jour J, modifiez seulement les valeurs prévues, testez depuis plusieurs résolveurs, puis surveillez les journaux côté serveur, proxy, messagerie ou CDN. Si les tests échouent, remettez l’ancienne valeur et documentez l’écart. Une migration DNS n’a pas besoin d’être spectaculaire ; elle doit être réversible, observable et comprise par l’équipe qui assurera le support.
Comprendre un lead en marketing sans confondre contact et prospect fait l'objet d'un décryptage dédié dans un lead en marketing sans confondre contact.
Commencez par identifier ce qui ne répond pas : le domaine entier, un sous-domaine, le web, le mail, ou seulement certains utilisateurs. Cette première séparation évite de traiter une panne applicative comme un problème DNS global, ou l’inverse.
Ensuite, séparez les niveaux. Le domaine est-il bien délégué vers les bons serveurs de noms ? Les serveurs autoritaires répondent-ils avec la valeur attendue ? Le résolveur local voit-il une ancienne réponse ? Le TTL explique-t-il le délai ? Cette méthode évite de modifier trois enregistrements alors que le problème vient simplement d’un cache ou d’un oubli de sous-domaine, et elle fournit des preuves claires au support ou au prestataire concerné.
Pour les services critiques, gardez un plan de retour arrière. Une zone DNS peut être corrigée rapidement, mais pas toujours visible immédiatement partout. Une migration propre suppose donc de connaître l’ancienne valeur, la nouvelle valeur, le TTL, les dépendances mail ou certificat, et la personne qui valide le retour à l’état précédent si les tests échouent.
Un diagnostic fiable évite aussi les conclusions trop rapides. Une erreur HTTP peut venir du serveur web, pas du DNS. Une boîte mail qui ne reçoit plus peut venir d’un MX, mais aussi d’un SPF cassé, d’une politique DMARC trop stricte ou d’un prestataire qui filtre les messages. Le DNS est le premier niveau à vérifier, mais il doit être relié à la chaîne complète du service.
Pour comprendre le DNS, gardez une image simple : un nom est demandé, un résolveur cherche la réponse, un serveur autoritaire la fournit, puis des caches la conservent temporairement. Tout le reste vient préciser cette chaîne : les types, les délais, la délégation, la sécurité et le diagnostic.
Pour administrer le DNS, soyez plus strict. Identifiez la zone, le serveur autoritaire, l’enregistrement exact, la valeur attendue, le TTL et le risque de retour arrière. Le DNS paraît invisible quand tout va bien ; en production, il mérite une discipline de changement aussi sérieuse qu’un déploiement applicatif. La meilleure preuve de maîtrise reste un changement documenté, testé, surveillé et facile à annuler.
Pour approfondir ce point, consultez HTTP simplement, des requêtes aux versions, qui traite plus précisément de comprendre http simplement, des requêtes aux versions.
À lire aussi

Ubuntu Server est un bon choix pour héberger des services Linux stables, à condition de préparer la version LTS, l'accès SSH, les mises à jour, le pare-feu et les sauvegardes.
Recherchez-vous un équipement capable de vous aider dans la gestion de votre organisation? Les imprimantes de codes-barres occupent une place importante dans de nombreux secteurs. Elles permettent d'identifier rapidement les produits, colis.
Les vérifications à faire avant d'utiliser un outil de reconnaissance faciale, de recherche d'image visage ou d'analyse biométrique.

Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.

Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.

Les commandes Linux utiles ne se résument pas à une liste: il faut comprendre le contexte, les options et le risque avant d'exécuter.
