Critique
Récupération
Pouvez-vous récupérer le coffre si le téléphone disparaît ?
Impact décision : Tester sauvegarde, export et restauration avant migration complète.


Cybersécurité
FAS Pass se présente comme un gestionnaire de mots de passe pensé pour garder le coffre au plus près de l’utilisateur. L’intérêt n’est pas seulement marketing : dans un contexte où beaucoup d’identifiants circulent entre navigateur, mobile, sauvegardes et extensions, le choix de l’architecture change réellement le niveau de confiance, mais aussi la manière dont vous devez préparer la récupération.
Le bon réflexe consiste à regarder FAS Pass comme une option local-first, pas comme un simple concurrent de plus dans une liste de coffres. Il faut comprendre ce qui reste sur l’appareil, ce qui peut être synchronisé, ce que l’extension navigateur peut faire, et ce que vous perdez si le téléphone, la sauvegarde ou la clé d’accès disparaît au mauvais moment, sans documentation claire.
Le local-first déplace une partie de la confiance vers vous.
Un gestionnaire cloud classique place la disponibilité au premier plan : vous vous connectez, vos mots de passe suivent. Un modèle local-first inverse la priorité. Il cherche d’abord à limiter l’exposition du coffre en gardant les données sensibles sur vos appareils, puis ajoute des mécanismes de sauvegarde ou de synchronisation. Cette différence paraît subtile, mais elle change le réflexe à adopter avant toute migration.
Cette logique peut séduire si vous voulez réduire la dépendance à un compte central, à un serveur tiers ou à une synchronisation permanente. Elle demande en échange plus d’attention : la récupération, les sauvegardes, le changement de téléphone et les extensions de navigateur doivent être compris avant d’importer tous vos identifiants, parce qu’un coffre très privé mais mal récupérable peut devenir un vrai problème opérationnel le jour où vous changez d’appareil.
La promesse est intéressante, mais elle ne supprime pas les responsabilités de base. Un coffre local mal sauvegardé peut devenir inaccessible. Un téléphone compromis peut rester un problème. Une extension trop permissive peut exposer des comptes courants. L’architecture réduit certains risques, elle n’annule pas tous les scénarios d’incident, surtout lorsque l’utilisateur ne sait pas encore comment restaurer son coffre sur un nouvel appareil ou révoquer rapidement un accès douteux.
| Point à comparer | Approche local-first | Question à poser |
|---|---|---|
| Stockage | Coffre prioritairement sur l appareil | Où se trouve la sauvegarde ? |
| Synchronisation | Ajout contrôlé entre appareils | Que voit le serveur relais ? |
| Extensions | Pratiques mais sensibles | Quels comptes peuvent être remplis automatiquement ? |
| Récupération | Dépend du scénario prévu | Que se passe-t-il si le mobile est perdu ? |
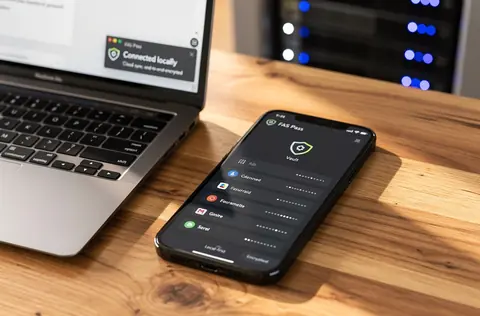
FAS Pass a du sens pour les utilisateurs qui veulent sortir d’un coffre entièrement cloud sans revenir à des fichiers chiffrés difficiles à maintenir. C’est un profil assez précis : vous acceptez de gérer vos appareils avec sérieux, vous voulez comprendre où passent vos données, et vous préférez une solution transparente à un service trop opaque, quitte à vérifier quelques réglages que d’autres applications masquent volontairement, notamment au moment de connecter un navigateur ou de restaurer un coffre.
Il peut aussi intéresser les profils déjà habitués à 2FA, aux clés de sécurité ou aux sauvegardes chiffrées. Pour eux, le contrôle local n’est pas une contrainte étrange, mais une manière cohérente de gérer les accès. À l’inverse, un utilisateur qui perd souvent ses appareils ou oublie ses procédures de récupération aura besoin d’un accompagnement plus simple, même si la promesse de confidentialité semble moins ambitieuse.
Le sujet n’est donc pas de déclarer FAS Pass meilleur pour tout le monde. Le bon choix dépend de votre rapport au risque : confidentialité, confort, support multi-appareils, récupération et temps disponible pour vérifier les réglages, mais aussi de votre capacité à garder une méthode stable dans la durée.
Un bon gestionnaire est celui que vous saurez encore utiliser le jour où quelque chose se passe mal.
Pour approfondir ce point, consultez Clickjacking et gestionnaires de mots de passe, qui traite plus précisément de clickjacking et gestionnaires de mots de passe : le bon réglage à vérifier.
Un gestionnaire de mots de passe se choisit sur les scénarios réels, pas seulement sur une fiche produit.
Pouvez-vous récupérer le coffre si le téléphone disparaît ?
Impact décision : Tester sauvegarde, export et restauration avant migration complète.
Le remplissage automatique est-il assez contrôlé ?
Impact décision : Limiter les comptes sensibles accessibles depuis l extension.
Quel service stocke une copie chiffrée ?
Impact décision : Comprendre WebDAV, iCloud, Google Drive ou absence de synchronisation.
Quels identifiants exigent une étape manuelle ?
Impact décision : Séparer comptes courants, financiers et administrateur.
Tous les mots de passe ne méritent pas le même traitement. Le compte d’un forum, l’accès à une banque, une console cloud et une messagerie principale n’ont pas le même impact en cas de fuite. L’idée de niveaux de sensibilité est donc pertinente si elle est bien utilisée.
Le remplissage automatique est pratique, mais il reste une zone délicate. Une extension de navigateur travaille dans un environnement exposé aux pages web, aux scripts et aux erreurs de contexte. Réserver les comptes critiques à une validation plus stricte peut réduire le risque sans rendre tout le coffre inutilisable, notamment pour la messagerie principale, les accès financiers et les comptes d’administration qui servent parfois à réinitialiser tous les autres services.
Cette séparation doit rester simple. Si vous classez tout en niveau maximal, vous finirez par contourner vos propres règles. Si vous laissez tout en remplissage automatique, vous perdez une partie de l’intérêt du modèle. Le bon compromis distingue quelques familles : quotidien, sensible, très sensible, avec des règles faciles à expliquer à la personne qui devra vous aider en cas de perte d’appareil.
Un coffre local donne un sentiment de contrôle, mais il rend la sauvegarde indispensable. Avant de migrer, vérifiez comment vous récupérez vos données si le téléphone casse, si l’application est supprimée ou si vous changez d’écosystème. Ce test doit être fait à froid, pas le jour où vous avez perdu l’accès et devez déjà récupérer votre messagerie principale.
La synchronisation entre mobile et navigateur doit également être comprise. Si un serveur relais intervient, il faut savoir s’il transporte des données chiffrées, s’il stocke quelque chose durablement et comment l’appareil autorise une extension. Le chiffrement de bout en bout n’est utile que si la gestion des clés reste cohérente, et si l’utilisateur sait distinguer une synchronisation pratique d’une vraie sauvegarde restaurable, testée sur un appareil de secours avant de supprimer l’ancien coffre.
Gardez au moins une procédure écrite. Elle peut tenir en quelques lignes : où se trouve la sauvegarde, comment restaurer, quel appareil est de confiance, qui peut aider en cas de problème. Pour un usage professionnel ou familial, cette documentation devient aussi importante que le mot de passe maître, car elle évite de transformer un incident banal en perte durable d’accès.
Les solutions cloud dominantes restent très efficaces pour un usage multi-appareils immédiat. Elles offrent souvent un partage familial, un accès web, des alertes de fuite, des intégrations d’entreprise et une récupération plus guidée. FAS Pass défend un angle différent : moins de dépendance centrale, plus de contrôle local.
Le meilleur choix dépend du profil. Si vous gérez beaucoup d’appareils, des équipes ou des partages fréquents, un gestionnaire cloud mature peut rester plus confortable. Si votre priorité est la confidentialité du coffre et que vous acceptez de gérer les sauvegardes avec méthode, FAS Pass devient plus intéressant, notamment pour limiter les copies permanentes sur une infrastructure centrale.
Le bon gestionnaire dépend de votre usage réel et de votre tolérance à la gestion technique.
Pertinent si vous voulez réduire la dépendance cloud et garder une logique de contrôle par appareil.
Souvent plus simple pour familles, équipes, accès web, partage et récupération guidée.
Le principal risque d’un gestionnaire local-first est de sous-estimer la discipline personnelle qu’il demande. Si vos sauvegardes sont irrégulières, si vos appareils ne sont pas verrouillés correctement ou si personne ne sait comment restaurer le coffre, l’avantage de confidentialité peut se retourner contre vous.
Il faut aussi regarder la maturité de votre écosystème. Avez-vous besoin d’un accès web depuis n’importe quel poste ? D’un partage familial très simple ? D’une console d’administration pour une équipe ? D’alertes de fuite très intégrées ? FAS Pass peut répondre à certains besoins, mais les fonctions de confort ne doivent pas être supposées équivalentes à celles d’un acteur cloud très installé sans test sur vos appareils, vos navigateurs et vos usages réels.
Enfin, gardez une réserve sur les tarifs, les limites gratuites et les fonctionnalités exactes. Ces éléments évoluent vite. Avant de basculer tout votre coffre, vérifiez la page officielle, les stores, les extensions disponibles et les conditions de sauvegarde. Une décision de sécurité ne doit pas reposer sur un vieux comparatif.
Pour compléter cette lecture, protéger ses données PC apporte des repères utiles sur protéger ses données sur pc avec des réflexes simples.
Quel que soit le gestionnaire choisi, le coffre ne compense pas tout. Utilisez des mots de passe uniques, activez la double authentification sur les comptes importants, protégez l’accès au téléphone et gardez les codes de récupération dans un endroit séparé. Un gestionnaire est une base, pas une assurance tous risques.
Sur les comptes très sensibles, évitez le confort automatique quand il n’est pas nécessaire. Une validation manuelle, un niveau de sensibilité plus élevé ou une séparation claire entre usage courant et accès critique peut sembler moins fluide, mais elle réduit les erreurs de contexte. C’est souvent là que le modèle de FAS Pass devient intéressant : il pousse à réfléchir à la valeur réelle de chaque identifiant, pas seulement à la rapidité de remplissage.
Planifiez aussi une revue périodique. Tous les trois ou six mois, supprimez les comptes inutiles, remplacez les mots de passe anciens et vérifiez que la sauvegarde fonctionne toujours. Le meilleur coffre finit par contenir des déchets si personne ne le nettoie. La sécurité durable vient autant de cette hygiène que du choix de l’application.
La bonne migration ressemble plus à un test qu’à un déménagement massif.
La migration doit être progressive. Exportez votre coffre actuel, importez un petit lot, testez plusieurs sites, vérifiez les notes, les URL, les identifiants secondaires et les codes de récupération. Ensuite seulement, migrez les comptes sensibles. Le test par étapes évite de découvrir après coup qu’un champ important a été perdu, ou qu’un formulaire critique ne se remplit pas comme prévu dans votre navigateur principal, alors que vous avez déjà supprimé l’ancienne source.
Pour les comptes critiques, profitez de la migration pour faire le ménage. Changez les mots de passe anciens, activez l’authentification à deux facteurs quand elle manque, retirez les doublons et vérifiez l’adresse de récupération. Un changement de gestionnaire est aussi un audit de vos habitudes, parce qu’il révèle souvent des comptes oubliés, des identifiants partagés et des accès qui ne devraient plus exister.
À faire avant d abandonner votre ancien gestionnaire.
FAS Pass mérite l’attention si vous cherchez un gestionnaire de mots de passe plus sobre côté cloud et plus explicite sur la logique locale. Son intérêt principal est de forcer une réflexion utile : où vit mon coffre, qui peut y accéder, comment je restaure mes données, et quels comptes doivent éviter le remplissage automatique ?
Il sera moins adapté si vous voulez une solution totalement transparente, sans réflexion sur les sauvegardes, les appareils et la récupération. Dans ce cas, un gestionnaire cloud grand public peut être plus confortable, à condition de choisir un acteur sérieux et de bien protéger le compte principal.
La simplicité a aussi une valeur de sécurité quand elle évite les mauvais contournements et les procédures que personne ne suit.
Le bon compromis est de tester FAS Pass avec une dizaine de comptes, dont un compte peu sensible, un compte important et un compte utilisé dans le navigateur. Si le flux de récupération vous semble clair après quelques jours, la migration complète devient raisonnable. Si vous ne comprenez pas le scénario de récupération, attendez avant d’y placer vos accès critiques.
Décidez enfin avec des critères simples. Choisissez FAS Pass si le coffre local, la maîtrise des sauvegardes et la séparation des comptes sensibles comptent plus pour vous qu’un accès web immédiat partout. Gardez un gestionnaire cloud si votre priorité est le partage, l’administration d’équipe, le support et une récupération très guidée. Dans les deux cas, le vrai danger reste le même : réutiliser des mots de passe, oublier les sauvegardes testées ou laisser des comptes critiques sans double authentification.
Pour approfondir ce point, consultez Maîtriser la gestion sécurisée de vos mots, qui traite plus précisément de maîtriser la gestion sécurisée de vos mots de passe grâce à keepass et keepassxc.
La valeur du local-first dépend surtout de la façon dont vous classez vos comptes.

Services fréquents, faible impact, remplissage automatique utile si le navigateur est maîtrisé.
Messagerie principale, banque, hébergement, crypto, administration : validation plus stricte et sauvegarde testée.
À lire aussi

Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
