
Cybersécurité
Guide de la cybersécurité PME pour réduire les vrais risques
Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.


Cybersécurité
Le clickjacking appliqué aux gestionnaires de mots de passe ne signifie pas qu’il faut abandonner ces outils. Il rappelle surtout une limite : une extension qui injecte des boutons ou remplit des champs dans une page web peut être trompée si l’interface affichée à l’utilisateur est manipulée.
Pour une PME, le bon réflexe n’est pas la panique. C’est de vérifier les réglages d’autofill, les versions d’extensions et les règles d’usage sur les navigateurs.
Face au clickjacking, gardez votre gestionnaire de mots de passe, mais désactivez le remplissage automatique sans action explicite, mettez l’extension à jour, réduisez le délai de verrouillage du coffre et évitez de cliquer sur des pop-ups ou bannières douteuses. En entreprise, transformez ces réglages en règle déployée et documentée.
| Risque | Réglage utile | Limite |
|---|---|---|
| Formulaire invisible ou superposé | Autofill manuel ou confirmation explicite | N’empêche pas tous les clics trompeurs |
| Extension ancienne | Mise à jour navigateur et extension | Dépend de la réactivité de l’éditeur |
| Coffre ouvert trop longtemps | Verrouillage court | Peut gêner certains usages intensifs |
| Page de phishing | Vérification du domaine | Demande une vigilance utilisateur |
Le principe du clickjacking est de pousser l’utilisateur à cliquer sur un élément visible, alors que le clic active autre chose. Dans le cas des gestionnaires, le scénario devient plus sensible si une page malveillante réussit à placer un élément invisible ou piégé près d’un bouton lié au remplissage.
Le danger ne vient donc pas seulement du mot de passe. Il vient de l’interaction entre la page, l’extension et le geste utilisateur. Plus le remplissage est automatique, plus l’attaque a de marge si l’éditeur ou le navigateur n’a pas bloqué le scénario.
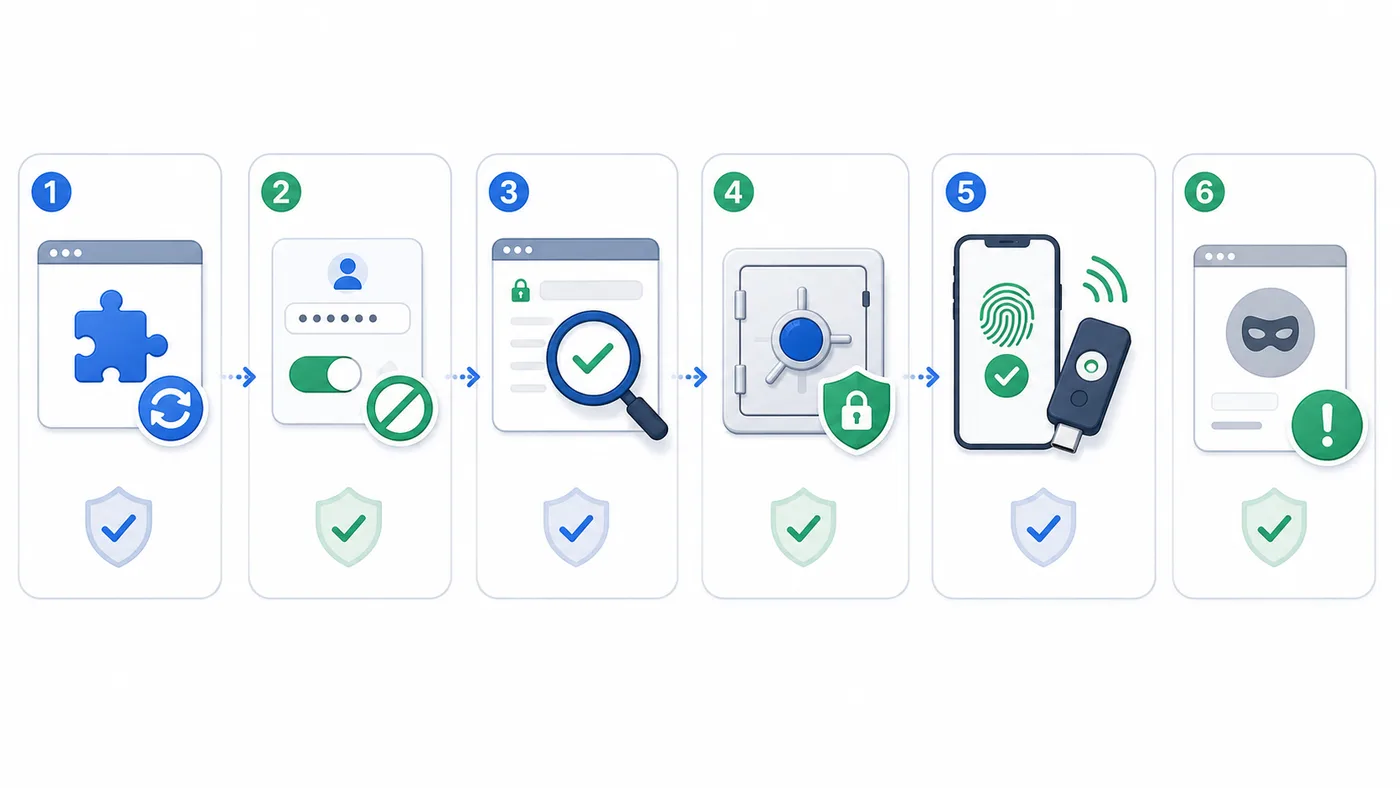
Commencez par ouvrir les paramètres de votre gestionnaire. Cherchez les options liées au remplissage automatique, aux suggestions dans les champs, au verrouillage du coffre et à la demande de confirmation avant insertion d’un identifiant.
Pour approfondir ce point, consultez FAS Pass vaut-il le détour pour garder, qui traite plus précisément de fas pass vaut-il le détour pour garder ses mots de passe en local ?.
Un simple conseil envoyé par email ne suffit pas. Si l’entreprise impose un gestionnaire, elle doit aussi définir la configuration attendue : extension autorisée, politique de mise à jour, autofill, verrouillage, MFA et procédure de signalement.
Le plus important est la cohérence. Un service peut utiliser un gestionnaire très bien configuré, pendant qu’un autre garde une extension ancienne et un coffre ouvert toute la journée. Ce décalage crée une surface d’attaque difficile à piloter.
Ajoutez enfin un rappel en sensibilisation : une bannière, une fenêtre de cookie ou un faux contrôle de sécurité peut masquer autre chose. Le message doit rester concret.
Dans une PME, la bonne approche consiste à choisir les navigateurs autorisés, l’extension validée et les réglages minimums. Si chacun installe son propre outil, l’équipe IT perd la capacité à vérifier les versions, les paramètres d’autofill et les extensions concurrentes.
Documentez la configuration dans une fiche courte : outil accepté, version minimale, verrouillage du coffre, comportement du remplissage et procédure de mise à jour. Cette fiche doit être compréhensible par un responsable métier, pas seulement par un administrateur système.
Le MFA ne corrige pas le clickjacking, mais il limite l’impact d’un identifiant compromis. Privilégiez quand c’est possible une authentification résistante au phishing, comme une clé de sécurité ou une méthode liée au domaine, plutôt qu’un simple code recopié sans contexte.
Le point à retenir est simple : mot de passe unique, gestionnaire bien configuré et MFA ne se remplacent pas. Ils se complètent. Si l’un des trois devient faible, les deux autres doivent encore ralentir l’attaque.
Le guide VPN Docker rassemble les éléments à connaître sur vpn docker, choisir le bon montage sans exposer l’hôte.
La première erreur est de croire que le gestionnaire protège de tout. Il protège contre la réutilisation et aide à détecter certains domaines incohérents, mais il ne remplace pas le jugement face à une interface suspecte.
La deuxième erreur est inverse : désinstaller l’outil et revenir aux mots de passe mémorisés ou copiés dans un fichier. Ce retour arrière augmente souvent le risque global. Le bon arbitrage consiste à garder le gestionnaire, mais à limiter les automatismes dangereux.
Si un utilisateur pense avoir déclenché un remplissage sur une page douteuse, il faut traiter l’incident rapidement : changer le mot de passe concerné depuis un appareil sain, révoquer les sessions actives si le service le permet et vérifier les journaux de connexion.
En entreprise, demandez aussi une capture de l’URL, l’heure approximative et le navigateur utilisé. Ces détails aident à distinguer une simple fausse alerte d’une page réellement malveillante ou d’une extension obsolète exposée.
Pour un utilisateur, la priorité est de passer à un remplissage plus volontaire : vérifier le domaine, choisir l’identifiant, confirmer l’action. Pour une équipe IT, la priorité est de standardiser ce réglage et de surveiller les mises à jour des extensions.
Un gestionnaire de mots de passe reste un outil solide. Il devient simplement meilleur quand il est configuré comme un composant de sécurité, pas comme un bouton magique qui remplit tout, partout, sans contrôle.
Cette discipline vaut aussi pour les administrateurs.
Pour approfondir ce point, consultez Vérifier une URL douteuse avant de cliquer, qui traite plus précisément de vérifier une url douteuse avant de cliquer.
À lire aussi
Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
Effectuer une expertise indé pendante du vote é lectronique est devenu une né cessité absolue pour toute organisation cherchant à pré server l’ inté grité de ses processus.
