Décision
Urgence
Impact décision : Le message menace de fermer un compte, bloquer un colis ou appliquer des frais.


Cybersécurité
Un lien suspect n’a pas besoin d’être grossier pour être dangereux. Il peut arriver dans un e-mail crédible, un SMS de livraison, un message Slack, une notification bancaire ou un QR code posé dans un lieu public. Le bon réflexe n’est pas de deviner si le message semble vrai, mais de vérifier l’URL réelle avant d’ouvrir la page, surtout quand le message vous pousse à agir depuis un téléphone ou dans un moment de fatigue.
Une URL douteuse se lit comme une adresse postale numérique : il faut repérer le domaine, le sous-domaine, le chemin, les paramètres et le contexte dans lequel le lien vous a été envoyé. Cette lecture rapide évite beaucoup d’erreurs, car les campagnes de phishing jouent souvent sur la précipitation, la peur de perdre un compte ou l’impression d’une démarche urgente. L’objectif n’est pas de devenir paranoïaque, mais de reprendre le contrôle avant le clic.
La règle de départ est simple : si le message vous demande un mot de passe, un paiement, une pièce d’identité, un code reçu par SMS ou une validation urgente, prenez quelques secondes pour contrôler le lien hors du message. Ces secondes valent mieux qu’une récupération de compte ou qu’une opposition bancaire.
Commencez par isoler le domaine principal. Dans une adresse comme support.example.com/connexion, le domaine est example.com ; support est seulement un sous-domaine. Les fraudeurs misent souvent sur cette confusion avec des formes du type banque-client.example.net ou login-marque-securite.com. Le nom rassurant est visible, mais il n’est pas forcément propriétaire du domaine.
Le piège devient plus subtil quand l’adresse contient beaucoup de mots, des tirets, des chiffres ou un chemin très long. Un utilisateur pressé regarde le début et croit reconnaître une marque. Or le navigateur décide surtout à partir du domaine enregistré, pas à partir de la phrase entière. Cette distinction doit devenir un automatisme de lecture.
Regardez ensuite l’extension. Une marque française peut utiliser plusieurs domaines officiels, mais un changement étrange d’extension, un domaine récemment inconnu ou une adresse qui mélange plusieurs noms de marques doit alerter. Le doute ne prouve pas l’attaque, mais il suffit à suspendre le clic.
HTTPS et le cadenas indiquent que la connexion est chiffrée entre votre navigateur et le site. C’est nécessaire, mais insuffisant. Un site frauduleux peut aussi disposer d’un certificat valide. Ne transformez donc pas le cadenas en preuve de confiance : il dit que le tunnel est chiffré, pas que l’interlocuteur est honnête.
Un autre point souvent oublié concerne la page d’arrivée. Une URL peut commencer sur un domaine qui semble banal puis rediriger vers une page de connexion, un faux formulaire ou un téléchargement. Si le lien déclenche plusieurs sauts, ouvre une page qui imite un service connu ou vous demande de vous reconnecter sans raison claire, arrêtez l’analyse et revenez au site officiel par un chemin indépendant. La redirection n’est pas toujours malveillante, mais elle enlève de la lisibilité au moment où vous avez besoin d’une preuve claire.
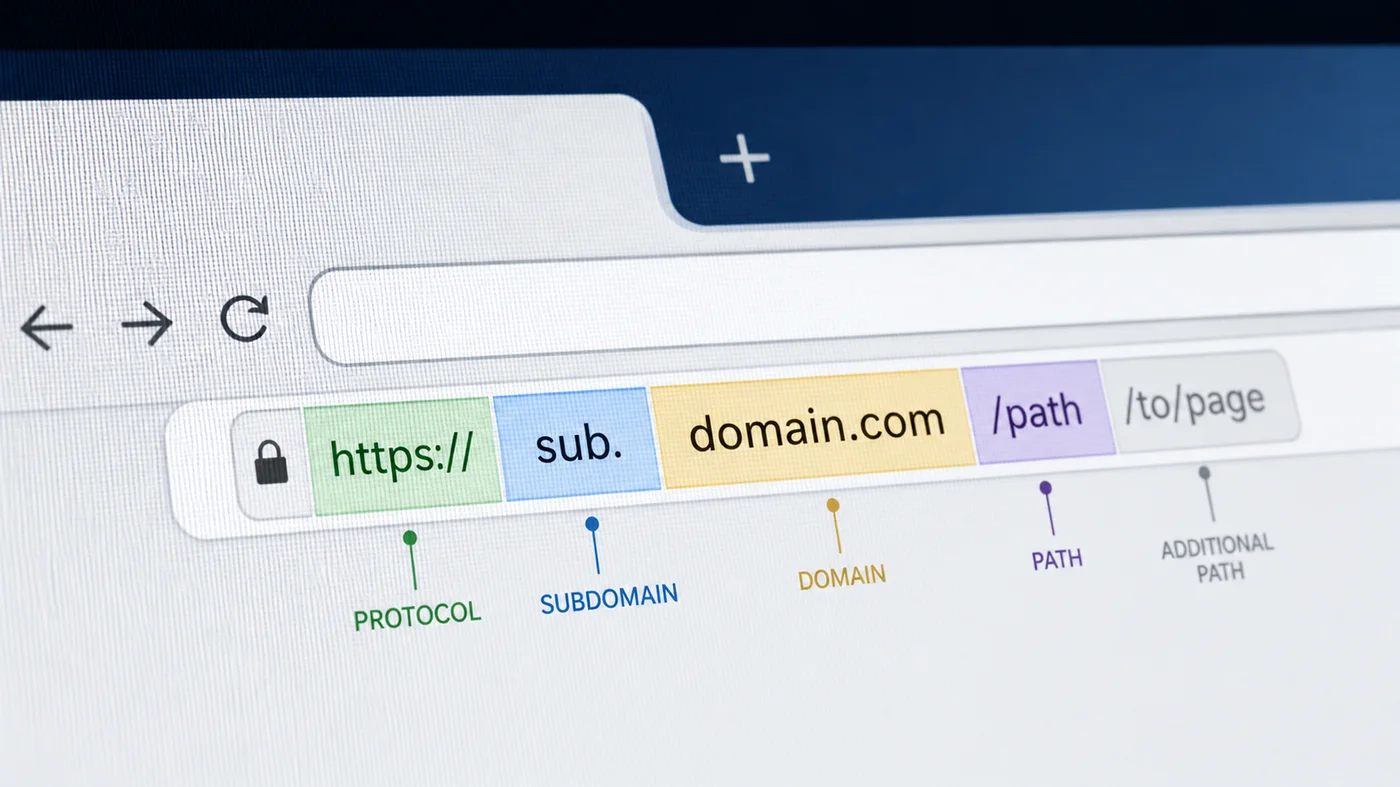
La meilleure vérification commence avant l’ouverture de la page. Ce délai volontaire protège mieux qu’un clic confiant.
Le premier geste consiste à ne pas ouvrir le lien directement. Sur ordinateur, survolez-le pour afficher la destination réelle, puis copiez l’adresse si vous devez l’analyser. Sur mobile, l’appui long peut afficher l’URL, mais il faut rester prudent pour ne pas déclencher l’ouverture. Si le geste n’est pas maîtrisé, ne le faites pas depuis le message suspect.
Ensuite, comparez le lien au contexte. Un remboursement fiscal envoyé depuis un domaine inconnu, une livraison qui vous demande des frais minuscules, une banque qui exige une action immédiate ou un outil professionnel qui réclame une reconnexion hors de vos habitudes sont des signaux forts. Le message peut être bien écrit et rester dangereux.
La méthode la plus sûre consiste souvent à quitter le message, ouvrir votre navigateur et saisir vous-même l’adresse officielle du service. Pour une banque, un opérateur, une administration ou un outil SaaS critique, passez par votre favori, votre application officielle ou le portail habituel. Ne laissez pas le lien choisir le chemin.
Cette discipline est particulièrement importante en entreprise. Un lien malveillant peut viser un compte Microsoft 365, un CRM, une messagerie, un outil RH ou une console d’administration. Si un collaborateur saisit ses identifiants sur une fausse page, l’attaque ne s’arrête pas à son poste : elle peut donner accès à des données métier, des factures, des contacts ou des conversations internes.
Dans une PME, le bon réflexe doit rester faisable en trente secondes. Il ne s’agit pas de transformer chaque salarié en analyste SOC, mais de lui donner une procédure stable : observer le domaine, vérifier le canal, refuser l’urgence, puis passer par le portail officiel. Cette simplicité compte, car les attaques réussissent souvent au moment où la personne traite ses messages entre deux réunions, depuis un mobile, sans avoir le temps de comparer chaque détail technique.
Pour compléter cette lecture, Incident Salesloft Drift : ce que les apporte des repères utiles sur incident salesloft drift : ce que les dsi doivent vérifier.
La méthode doit donc être courte, répétable et connue avant le message suspect, pas inventée sous pression au mauvais moment.
| Élément à contrôler | Ce qui rassure | Ce qui doit alerter |
|---|---|---|
| Domaine principal | Domaine officiel connu | Marque placée dans un sous-domaine trompeur |
| Contexte | Demande attendue et vérifiable | Urgence, menace, cadeau ou frais inattendus |
| HTTPS | Connexion chiffrée | Cadenas utilisé comme seule preuve |
| Lien raccourci | Destination développée et cohérente | Adresse masquée ou chaîne de redirections |
| Page demandée | Information non sensible | Mot de passe, carte bancaire ou code 2FA |
Ce tableau ne remplace pas un outil de sécurité, mais il donne une grille simple pour décider. Si deux signaux d’alerte apparaissent en même temps, considérez le lien comme suspect jusqu’à preuve contraire.
Certaines adresses sont conçues pour masquer la destination. Elles demandent une vigilance plus stricte que les liens ordinaires.
Les liens raccourcis sont pratiques, mais ils masquent la destination. Bitly, TinyURL ou d’autres services peuvent être utilisés légitimement, mais aussi par des attaquants. Avant de cliquer, développez le lien avec un outil prévu pour cela ou demandez à l’expéditeur de renvoyer l’adresse complète par un canal fiable. Une destination masquée ne doit pas recevoir vos identifiants.
Les QR codes posent le même problème. Vous ne voyez pas l’adresse avant de scanner, puis le téléphone vous pousse parfois à ouvrir vite la page. Dans un restaurant, un parking, une affiche ou un courrier, un autocollant peut remplacer un QR code légitime. Avant de payer ou de vous connecter, vérifiez le domaine affiché par l’application de scan.
Les URL avec caractères proches sont un autre classique. Un l peut ressembler à un I, un zéro à un O, un tiret peut être ajouté au bon endroit et certains caractères internationaux peuvent rendre l’adresse trompeuse. Ce n’est pas toujours facile à repérer, d’où l’intérêt de revenir au domaine officiel depuis une source sûre.
Les paramètres en fin d’URL peuvent aussi servir à brouiller la lecture. Après un point d’interrogation, l’adresse peut contenir une longue suite de codes, de suivis ou de redirections. Tout n’est pas malveillant, mais une URL très longue, reçue dans un contexte inattendu, mérite une vérification externe avant toute action sensible.
Il faut aussi se méfier des pièces jointes HTML et des liens contenus dans des documents. Un fichier présenté comme une facture, un bon de livraison ou une notification de partage peut afficher un bouton très convaincant. Le lien réel n’apparaît qu’au survol ou après ouverture du document. Dans ce cas, l’alerte ne vient pas seulement de l’adresse : elle vient de la chaîne complète message, fichier, bouton et demande finale.
Ces indices ne prouvent pas toujours une fraude, mais ils suffisent à suspendre le clic.
Impact décision : Le message menace de fermer un compte, bloquer un colis ou appliquer des frais.
Impact décision : La page demande un mot de passe, un code ou une carte bancaire sans contexte fiable.
Impact décision : La marque apparaît dans un sous-domaine ou dans une suite de mots artificielle.
Impact décision : La demande arrive par SMS, messagerie privée ou QR code alors que le service utilise un autre canal.
Premier cas : le faux support technique. Le message annonce une connexion suspecte, un stockage saturé ou une facture impayée, puis propose un bouton de sécurisation. L’adresse contient souvent des mots comme secure, login, account ou verification, mais le domaine principal n’appartient pas au service annoncé. La bonne réponse consiste à ouvrir le compte officiel depuis un favori ou une application connue, puis à vérifier si une alerte existe vraiment. Si rien n’apparaît dans l’espace officiel, le message doit être considéré comme suspect.
Le vocabulaire rassurant ne suffit jamais : seul le domaine réel et le contexte vérifiable comptent.
Deuxième cas : la fausse livraison. Le SMS parle d’un colis bloqué, de frais de douane faibles ou d’une reprogrammation urgente. Le montant demandé paraît modeste, ce qui pousse à payer vite. Le risque réel dépasse parfois les quelques euros : la page peut collecter une carte bancaire, un numéro de téléphone, une adresse et des codes de validation. Ici, le contexte logistique doit être vérifié directement sur le site ou l’application du transporteur.
Troisième cas : le partage de document. Le lien imite une plateforme cloud, un outil bureautique ou un espace de signature. Il demande une reconnexion, parfois avec l’adresse e-mail déjà préremplie pour paraître légitime. C’est une attaque fréquente contre les comptes professionnels, car une messagerie compromise permet ensuite d’envoyer de nouveaux messages crédibles aux clients, fournisseurs et collègues. Dans ce scénario, la réutilisation du mot de passe aggrave immédiatement l’incident, surtout si le même secret protège la messagerie, le CRM et les outils de facturation.
Ces exemples ont un point commun : l’attaquant cherche à vous faire agir avant de vérifier. Dès qu’un lien impose son propre parcours, ralentissez.
Les outils aident à décider, mais ils ne doivent jamais devenir un bouton de confiance automatique.
Un outil de réputation peut aider, surtout quand le lien est inconnu. Google Safe Browsing, VirusTotal, les protections du navigateur, les passerelles e-mail et certains services de vérification comparent l’URL à des signaux connus. Ils ne donnent pas une vérité absolue, mais ils ajoutent un regard externe avant d’exposer votre navigateur ou vos identifiants.
Ces outils doivent être utilisés avec méthode. Ne collez pas dans un service public une URL contenant un jeton privé, un lien de réinitialisation de mot de passe ou un document confidentiel. Dans ce cas, demandez plutôt au support interne ou à l’équipe informatique de vérifier. La cybersécurité consiste aussi à éviter de diffuser des liens sensibles au mauvais endroit.
Pour un particulier, les services publics de signalement et les pages d’aide des organismes officiels sont utiles. Cybermalveillance.gouv.fr explique les réflexes à adopter face à l’hameçonnage, tandis que la CNIL rappelle que le phishing vise souvent à obtenir des informations personnelles ou bancaires. Ces ressources aident à distinguer l’arnaque évidente du doute plus discret.
Pour une PME, le bon niveau de protection combine plusieurs couches : filtrage e-mail, protection DNS ou navigateur, MFA, sauvegardes, gestionnaire de mots de passe et formation courte mais répétée. Aucun outil ne compensera une culture interne où chacun clique pour gagner du temps. À l’inverse, une équipe formée mais sans protections techniques reste exposée aux campagnes bien préparées.
Le verdict d’un scanner doit rester un indicateur, pas une autorisation automatique. Un lien très récent peut ne pas encore être classé, une campagne ciblée peut toucher peu de victimes et un site compromis peut héberger une page frauduleuse pendant quelques heures seulement. Si l’outil ne détecte rien mais que le domaine, le contexte ou la demande restent incohérents, gardez la décision humaine : ne pas cliquer. La réputation complète l’analyse, elle ne remplace pas le jugement opérationnel.
La bonne pratique n’est donc pas d’empiler dix scanners différents. Il faut une méthode stable, connue de l’équipe et assez rapide pour être suivie dans la vraie vie.
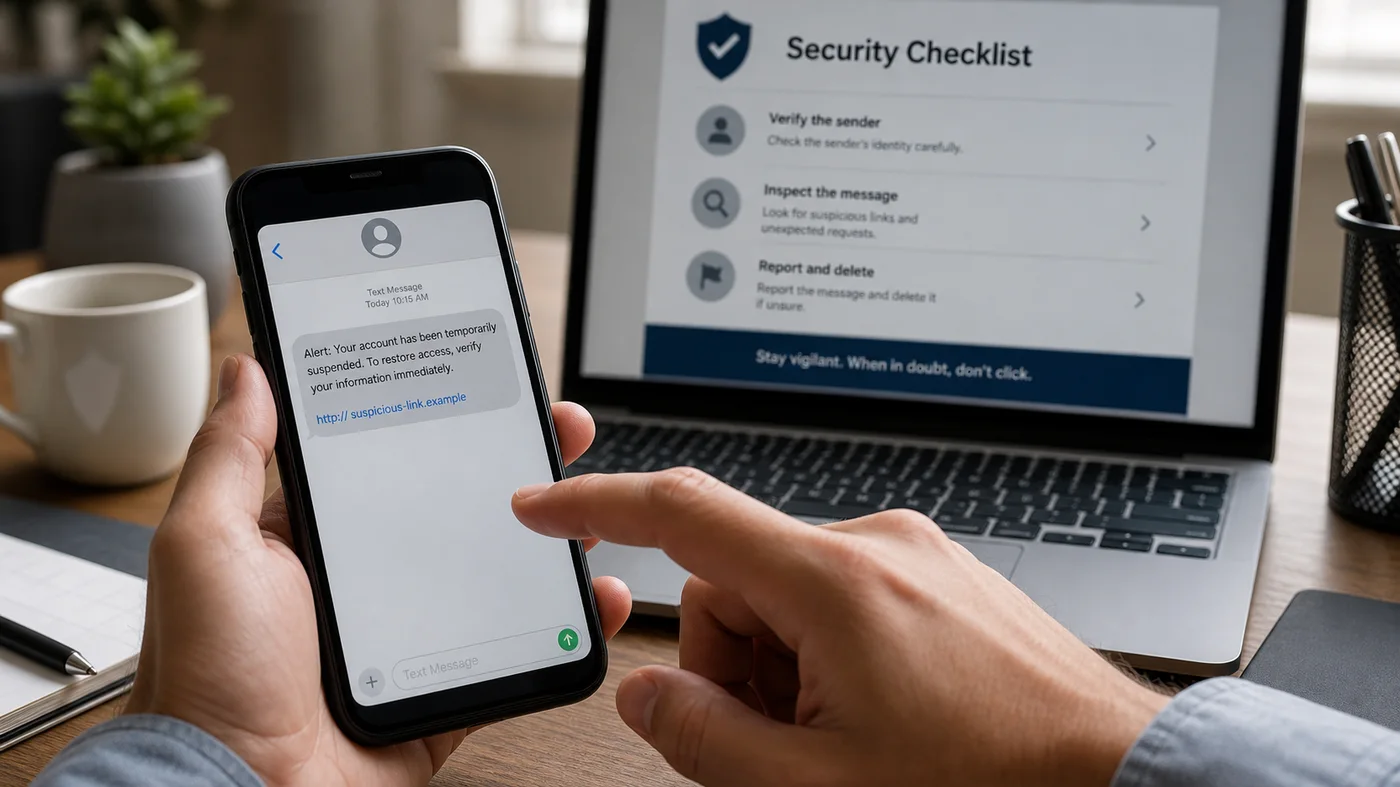
La suite dépend de ce que vous avez fait après le clic. Le tri doit être rapide et concret.
Cliquer n’est pas toujours synonyme de compromission, mais il ne faut pas minimiser l’incident. Si vous avez seulement ouvert la page sans rien saisir, fermez-la, ne téléchargez rien et lancez une vérification de sécurité si le site a déclenché un fichier, une notification ou une demande d’installation. Le risque augmente fortement si vous avez entré des identifiants ou des coordonnées bancaires.
Si vous avez saisi un mot de passe, changez-le immédiatement depuis le site officiel, jamais depuis le lien reçu. Si ce mot de passe était réutilisé ailleurs, changez-le aussi sur les autres services. Activez ou vérifiez la double authentification, puis déconnectez les sessions inconnues quand le service le permet.
Si vous avez transmis des données bancaires, contactez votre banque sans attendre. Si vous avez communiqué un document d’identité, surveillez les démarches suspectes et conservez les preuves. Dans un contexte professionnel, prévenez l’équipe informatique ou le responsable sécurité, même si vous avez honte d’avoir cliqué. Un signalement rapide réduit souvent l’impact réel de l’attaque.
Conservez le message, les captures et l’heure de l’incident. Les preuves aident à signaler la fraude, bloquer les domaines, avertir d’autres personnes et comprendre ce qui a été exposé. Supprimer trop vite peut compliquer l’analyse.
La réaction doit être proportionnée au geste effectué. Un simple affichage de page ne demande pas la même réponse qu’un mot de passe saisi, un fichier exécuté ou un paiement validé. Cette hiérarchie évite deux erreurs opposées : paniquer pour un clic isolé sans saisie, ou banaliser une compromission d’identifiants qui nécessite une action immédiate sur les comptes concernés. Quand l’incident touche un compte professionnel, il faut aussi vérifier les sessions ouvertes, les règles de transfert et les applications connectées.
À suivre si le clic a déjà eu lieu ou si un identifiant a été saisi.
Une entreprise n’a pas besoin d’un manuel de trente pages pour réduire le risque. Elle a besoin d’une règle facile à retenir : aucune action sensible ne doit être faite depuis un lien inattendu. La connexion se fait par le favori officiel, le portail interne ou l’application connue. Cette règle protège contre une grande partie des scénarios de phishing, même quand le message imite correctement le style d’un fournisseur. Elle réduit aussi la dépendance à la vigilance parfaite, qui n’existe pas dans une journée de travail normale.
Il faut aussi prévoir un canal de signalement. Si les collaborateurs ne savent pas à qui transférer un message suspect, ils improvisent : certains cliquent, d’autres suppriment, d’autres demandent dans un canal public. Une adresse dédiée, un bouton de signalement ou une consigne claire donne un réflexe collectif et permet de détecter une campagne qui cible plusieurs personnes.
La formation doit rester courte et répétée. Montrer une fois par an une liste de pièges ne suffit pas. Mieux vaut des rappels réguliers, des exemples proches des outils réellement utilisés et une culture sans sanction automatique pour le premier signalement. Les attaquants exploitent la fatigue et l’urgence ; la défense doit donc être simple, praticable et connue avant l’incident. Une simulation ponctuelle peut aider, mais elle doit déboucher sur une consigne exploitable, pas seulement sur un score.
Enfin, les comptes critiques doivent être traités à part. Messagerie, outil comptable, console cloud, gestionnaire de mots de passe, CRM et administration de site doivent bénéficier d’une MFA solide, d’alertes de connexion et de droits limités. Si un lien douteux mène à l’un de ces services, le niveau de vigilance doit monter immédiatement.
Une bonne règle interne peut tenir en une phrase : on ne saisit jamais un mot de passe depuis un lien inattendu. Cette phrase est plus utile qu’une longue charte que personne ne lit, parce qu’elle s’applique aux e-mails, SMS, QR codes, messageries collaboratives et fausses notifications SaaS. Elle donne aussi au salarié une justification simple pour ralentir, demander confirmation et refuser une urgence artificielle.
Le reste se construit autour d’elle.
Vérifier une URL douteuse, ce n’est pas chercher un détail magique. C’est croiser plusieurs indices : domaine réel, contexte du message, demande formulée, type de données réclamées, réputation du lien et canal officiel du service. Le lien le plus dangereux est souvent celui qui paraît presque normal.
En cas de doute, ne cliquez pas depuis le message. Revenez au site officiel, demandez confirmation par un autre canal ou faites vérifier le lien par une personne compétente. La meilleure décision est parfois la plus simple : interrompre le clic avant qu’il ne devienne un incident.
À lire aussi

Passer de l'administration système à la cybersécurité: acquis, métiers accessibles et parcours de formation.

Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
