Identifiant VLAN
Le numéro utilisé sur les switchs, bornes Wi-Fi et liens trunk.


Cybersécurité
Un VLAN permet de découper un réseau physique en plusieurs réseaux logiques séparés. Au lieu de multiplier les commutateurs et les câbles, on configure le switch pour isoler des groupes d’appareils : postes internes, invités, téléphonie, caméras, serveurs ou environnement d’administration.
Pour compléter cette lecture, le rôle d’un routeur dans un réseau apporte des repères utiles sur comprendre le rôle d’un routeur dans un réseau d’entreprise.
L’intérêt n’est pas seulement organisationnel. Un VLAN réduit le bruit réseau, limite la portée des diffusions et évite qu’un poste invité ou peu maîtrisé voie tout le réseau interne. Mais il ne remplace pas un pare-feu : dès que deux VLAN doivent communiquer, il faut contrôler ce passage avec des règles claires. La segmentation devient vraiment utile quand elle répond à une politique d’accès, pas seulement à une volonté de “ranger” le réseau.
Le VLAN sert d’abord à éviter le grand réseau plat, pratique au départ mais fragile dès que les usages se mélangent.
Avec des VLAN, les postes bureautiques, les invités, les objets connectés et les serveurs peuvent rester sur la même infrastructure physique tout en appartenant à des segments séparés. Chaque segment reçoit son propre plan d’adressage, ses règles d’accès et ses limites. Cette séparation rend le réseau plus lisible, mais aussi plus simple à faire évoluer : déplacer un poste vers un autre usage peut devenir une modification de port ou de profil, pas un recâblage complet.
Le bénéfice est très concret dans une PME. Le Wi-Fi invité peut accéder à Internet sans voir les partages internes. Les caméras peuvent rejoindre leur serveur d’enregistrement sans parler aux postes utilisateurs. Les serveurs sensibles peuvent être isolés derrière des règles plus strictes.
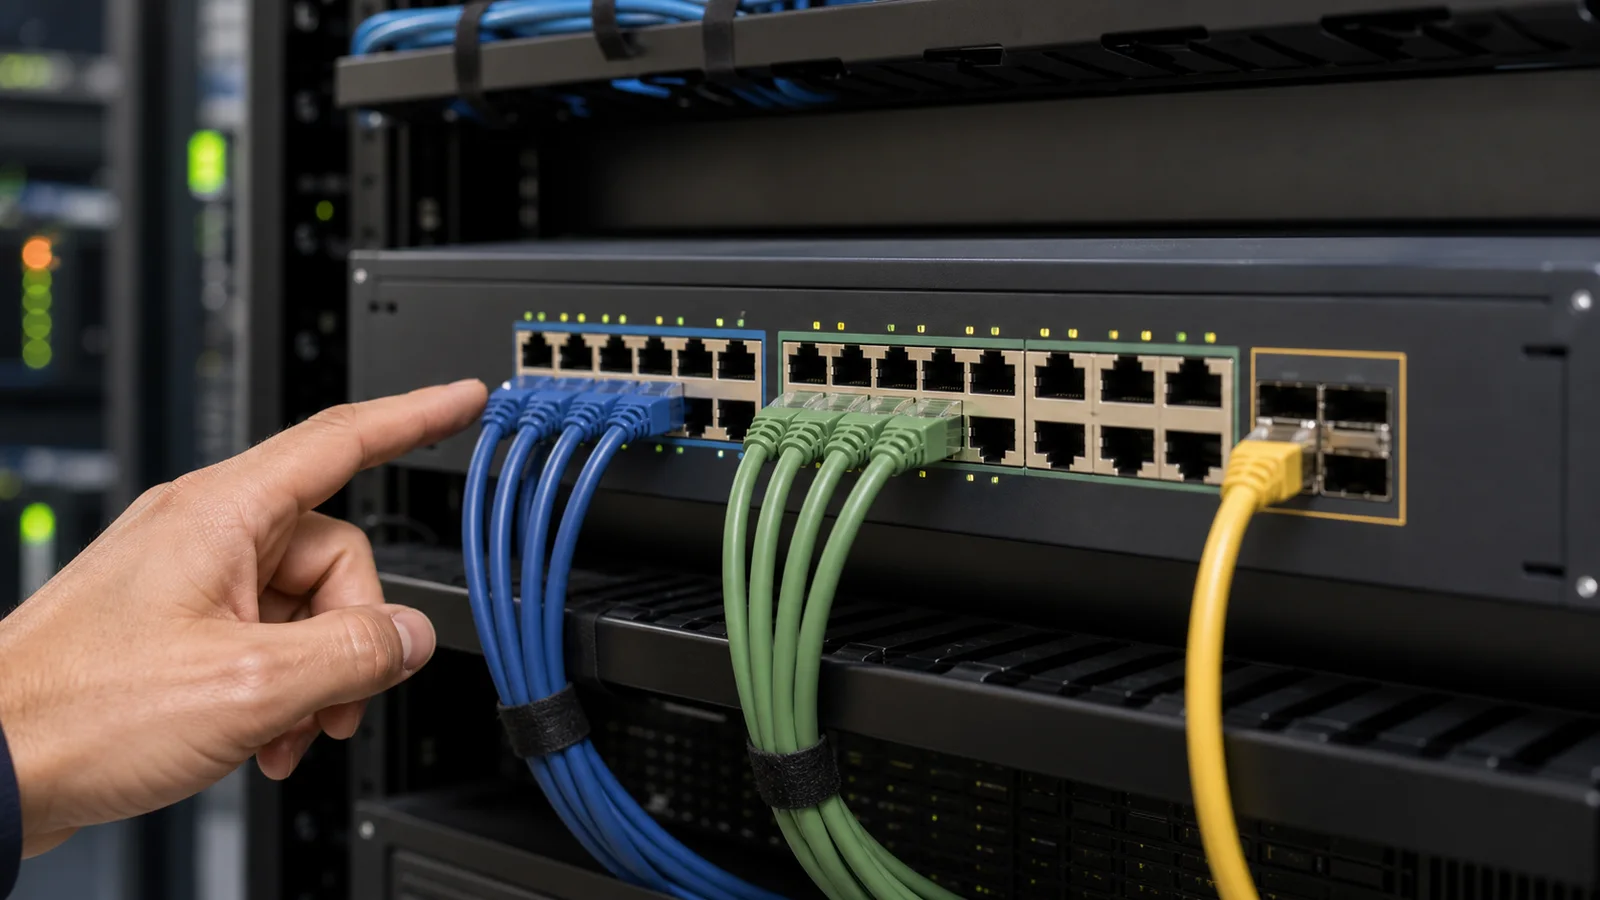
La distinction la plus importante concerne les ports du switch. Un port access est associé à un VLAN principal. C’est le cas typique d’un port vers un ordinateur, une imprimante ou une caméra. L’équipement connecté n’a pas besoin de connaître le VLAN : le switch classe le trafic.
Un port trunk, lui, transporte plusieurs VLAN. Il sert entre deux switchs, entre un switch et un routeur, entre un switch et un pare-feu, ou vers une borne Wi-Fi qui diffuse plusieurs réseaux. Les trames sont alors marquées avec un identifiant VLAN, souvent appelé tag 802.1Q. C’est très pratique, mais cela veut aussi dire qu’un trunk mal limité peut propager des segments là où ils n’ont rien à faire, parfois jusqu’à une salle, une borne ou un équipement qui ne devrait jamais les voir.
Cette différence évite beaucoup de confusions. Si un poste utilisateur est branché sur un trunk non maîtrisé, il peut recevoir un contexte réseau qui ne lui était pas destiné. Si un lien entre switchs est configuré en access, un seul VLAN passera et les autres seront absents. C’est une panne simple à créer et parfois longue à diagnostiquer, parce que les câbles semblent correctement branchés.
| Type de port | Rôle | Exemple |
|---|---|---|
| Access | Un VLAN principal vers un équipement final | Poste, imprimante, caméra |
| Trunk | Plusieurs VLAN sur un même lien | Lien switch-switch, pare-feu, borne Wi-Fi |
| VLAN natif | Trafic non tagué sur certains trunks | À documenter et limiter |
Un VLAN segmente le réseau au niveau 2, tandis qu’un sous-réseau IP organise l’adressage au niveau 3. Dans la pratique, on associe souvent un VLAN à une plage IP dédiée, mais ce sont deux notions différentes. Cette distinction évite de chercher une panne au mauvais endroit.
Un poste peut être dans le bon VLAN mais recevoir une mauvaise adresse IP si le DHCP n’est pas cohérent. À l’inverse, une plage IP peut être correcte sur le papier, mais inaccessible si le VLAN n’est pas transporté jusqu’au bon switch. Il faut donc vérifier la couche logique Ethernet et la couche IP séparément. Cette méthode évite de modifier une passerelle ou un pare-feu alors que le vrai problème est un trunk incomplet, un port mal affecté ou une option DHCP oubliée sur le nouveau segment.
Le couple VLAN + sous-réseau devient puissant quand il est documenté : VLAN 10 pour les utilisateurs, plage IP dédiée, passerelle connue, règles de pare-feu associées. Sans cette correspondance, le réseau devient une suite de numéros dont personne ne connaît vraiment l’intention.
Une fiche courte évite beaucoup d’erreurs de maintenance.
Le numéro utilisé sur les switchs, bornes Wi-Fi et liens trunk.
Le sous-réseau, la passerelle, le DHCP et les éventuelles exclusions.
Le rôle métier du VLAN : invités, postes, serveurs, téléphonie, caméras ou administration.
Les communications réellement nécessaires vers Internet, serveurs ou autres VLAN.
Deux VLAN séparés ne communiquent pas directement au niveau 2. Pour qu’ils échangent, il faut un équipement de niveau 3 : routeur, switch couche 3 ou pare-feu. C’est là que la sécurité se joue vraiment.
Pour approfondir ce point, consultez switch réseau, qui traite plus précisément de switch réseau, comprendre son rôle sans se tromper.
Si vous routez tous les VLAN entre eux sans filtrage, vous gagnez surtout de l’ordre, mais peu de sécurité. Le VLAN invité, le VLAN bureautique et le VLAN serveur doivent avoir des règles différentes. Un utilisateur peut avoir besoin d’un serveur applicatif, mais pas d’un accès complet à l’administration réseau. La bonne règle est souvent étroite : une source, une destination, un service, puis un refus explicite du reste.
Le bon modèle consiste à ouvrir uniquement les flux nécessaires : postes vers DNS, DHCP, passerelle, applications précises ; invités vers Internet ; caméras vers serveur vidéo ; administration vers équipements réseau. Cette approche demande un plan, mais elle évite la segmentation décorative.
Un VLAN devient utile quand chaque passage est décidé.
Quels équipements doivent réellement communiquer ?
Impact décision : Éviter les routes trop larges entre segments.
Le besoin porte-t-il sur une application précise ou tout le réseau ?
Impact décision : Filtrer par service réduit l’exposition.
Un segment contient-il invités, objets connectés ou serveurs sensibles ?
Impact décision : Plus le risque est haut, plus la règle doit être stricte.
Un plan simple vaut mieux qu’une segmentation théorique impossible à maintenir.
Dans une petite structure, quelques VLAN suffisent souvent : utilisateurs, invités, serveurs, téléphonie, caméras ou objets connectés, administration. Le but n’est pas de tout découper, mais de séparer les usages qui n’ont pas le même niveau de confiance.
Chaque VLAN doit avoir un nom, un identifiant, une plage IP et une intention. Sans cette documentation, les numéros deviennent vite opaques. On ne sait plus si le VLAN 30 correspond aux invités, aux imprimantes ou à un ancien projet abandonné.
Il faut aussi prévoir le Wi-Fi. Une borne professionnelle peut diffuser plusieurs SSID associés à plusieurs VLAN. Le réseau invité ne doit pas simplement être un mot de passe différent sur le même segment : il doit sortir vers Internet sans voir les ressources internes.
Pour les objets connectés, il vaut mieux être encore plus strict. Beaucoup d’équipements ont des mises à jour irrégulières, des interfaces pauvres ou des dépendances cloud difficiles à contrôler. Les placer dans un VLAN séparé limite leur exposition et évite qu’un appareil secondaire devienne un chemin trop direct vers les ressources internes.
Les numéros sont arbitraires ; la cohérence du plan compte davantage.
Postes internes
Accès aux applications métiers et ressources autorisées.
Internet seulement
Isolation stricte du réseau interne.
Services centraux
Flux entrants limités aux besoins applicatifs.
Équipements réseau
Accès réservé aux comptes et postes d’administration.
Sur le Wi-Fi, une mauvaise segmentation se voit vite : les invités accèdent trop loin, ou les appareils internes perdent leurs services.
Une même borne peut diffuser un SSID interne, un SSID invité et parfois un SSID dédié aux équipements. Derrière chaque SSID, un VLAN différent permet d’appliquer des règles différentes sans multiplier les bornes. Cette logique impose toutefois de vérifier toute la chaîne : configuration de la borne, port trunk vers le switch, VLAN autorisés, DHCP disponible et règles de sortie. Le SSID n’est que la façade ; le vrai contrôle reste dans le plan réseau.
Pour le télétravail ou les accès VPN, la logique est proche : l’utilisateur distant ne doit pas forcément arriver dans le même segment que tous les postes du bureau. Selon son profil, il peut rejoindre un VLAN ou un réseau logique qui donne accès aux applications nécessaires, sans ouvrir l’administration, les caméras ou les segments invités.
Cette séparation reste utile même dans une petite structure. Elle évite qu’un appareil personnel, une tablette invitée ou un ordinateur distant mal maîtrisé soit traité comme un poste interne complet. Le réseau devient plus simple à expliquer : chaque profil rejoint le segment qui correspond à son niveau de confiance.
La première erreur est l’excès : trop de VLAN, pas assez d’intention, et une documentation qui décroche.
La deuxième erreur est d’oublier le trunk. Un VLAN peut être correctement créé sur un switch, mais absent du lien vers un autre switch ou vers le pare-feu. Résultat : le réseau fonctionne à un endroit et disparaît ailleurs. Le problème vient alors du chemin du VLAN, pas du VLAN lui-même. C’est pourquoi un plan fiable décrit aussi les liens qui transportent chaque segment, pas seulement les numéros créés dans l’interface d’administration.
La troisième erreur est de croire qu’un VLAN suffit à sécuriser. Un VLAN isole au niveau 2, mais dès qu’un routage existe, il faut des règles. Il faut aussi protéger l’administration des switchs, éviter les ports inutiles actifs et documenter les VLAN natifs.
Pour approfondir ce point, consultez le DNS sans se perdre dans les, qui traite plus précisément de comprendre le dns sans se perdre dans les serveurs.
Le VLAN natif mérite une attention particulière sur les trunks. Il correspond au trafic non tagué dans certains contextes. S’il est mal documenté ou laissé sur une valeur par défaut partout, il peut créer des surprises de connectivité et compliquer l’analyse. Dans une architecture propre, il doit être connu, limité et cohérent.
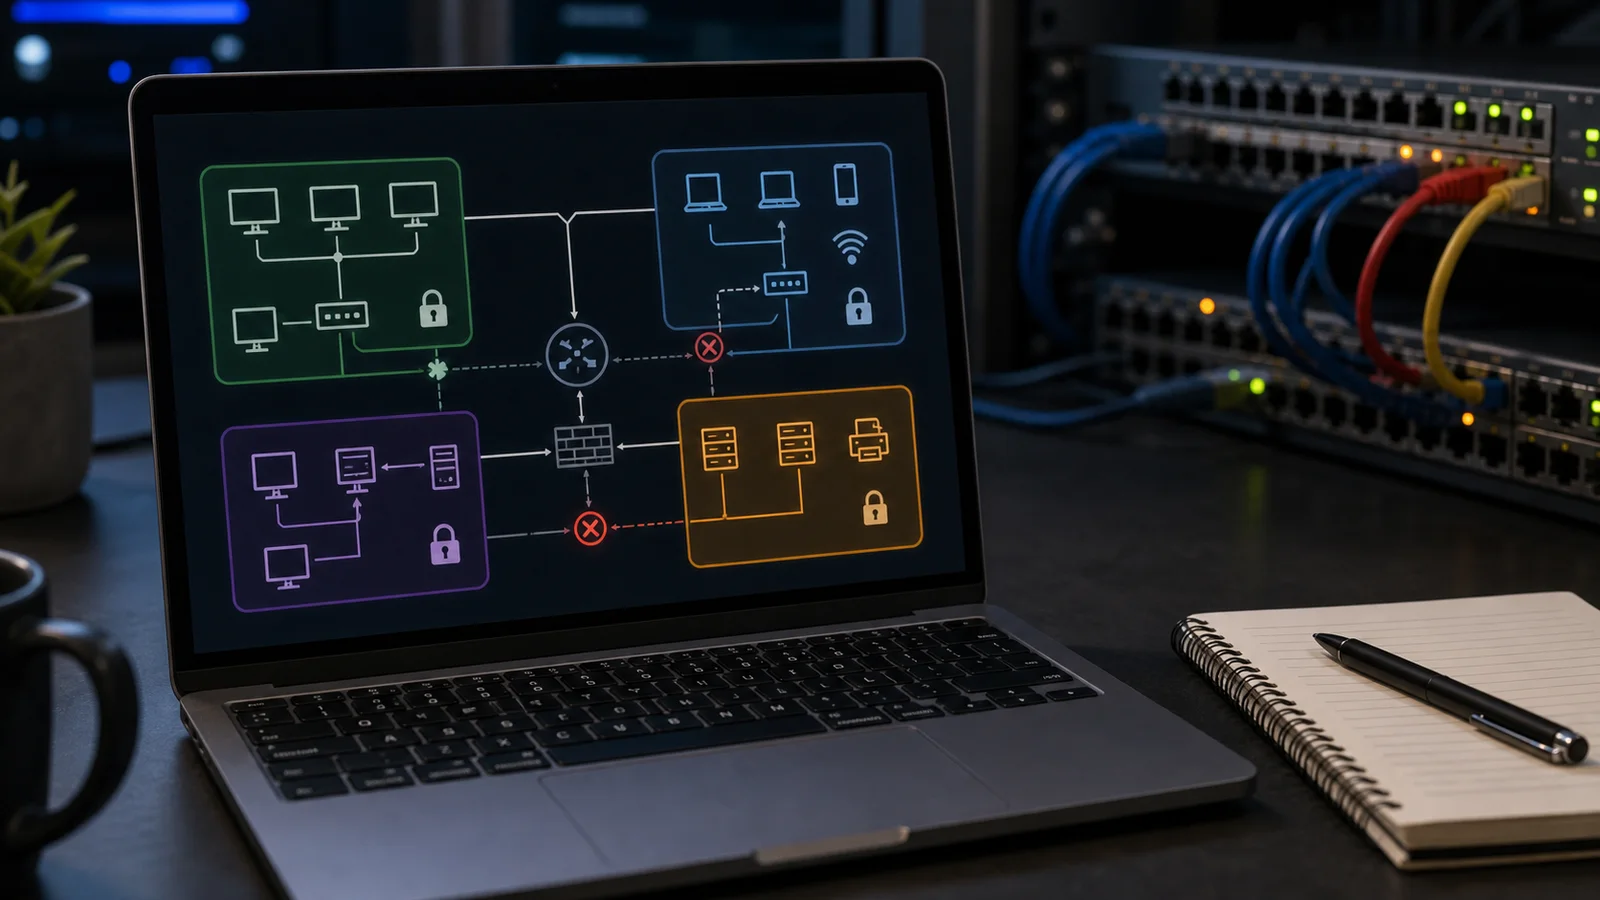
Commencez par le plus simple : le port est-il dans le bon VLAN ?
Sur un équipement final, un port access mal affecté suffit à envoyer le poste dans le mauvais segment. Vérifiez aussi que le DHCP attendu répond bien sur ce VLAN.
Ensuite, suivez le chemin. Le VLAN doit exister sur chaque switch concerné et être autorisé sur les trunks utiles. Si un seul lien ne transporte pas ce VLAN, la communication s’arrête à cet endroit. Cette vérification évite de modifier le routeur alors que le problème est sur un switch intermédiaire.
Enfin, regardez les règles de niveau 3. Le routage peut être correct mais filtré, ou au contraire trop ouvert. Un test de connectivité doit préciser ce que vous testez : adresse IP, passerelle, DNS, application, port de service ou accès Internet.
La supervision aide aussi. Une carte des trunks, un inventaire des ports access et quelques tests réguliers évitent de découvrir une erreur lors d’un incident. Les VLAN deviennent difficiles à maintenir quand les changements de ports ne sont pas tracés ou quand les anciennes configurations restent actives après un déménagement. Une alerte sur un trunk inhabituel ou sur un port qui change de profil peut faire gagner beaucoup de temps lors d’un diagnostic.
À suivre avant de modifier tout le plan réseau.
La migration doit rester progressive. Commencez par cartographier les équipements, les flux et les dépendances. Ensuite, créez un premier VLAN simple, par exemple le réseau invité ou les caméras, avant de toucher aux postes principaux. Cette approche limite le risque et permet de valider la configuration des trunks, du DHCP et du pare-feu avant de déplacer des usages critiques. Elle donne aussi une preuve terrain : vous voyez comment l’équipe documente, teste et corrige avant de généraliser la méthode.
Il faut aussi préparer un plan de retour arrière. Si un VLAN ne reçoit pas d’adresse, si une application métier ne répond plus ou si une borne Wi-Fi ne tague pas correctement le trafic, vous devez savoir quel port, quel trunk ou quelle règle revenir modifier. Une migration réseau réussie se mesure autant à la qualité du rollback qu’à la configuration cible.
Après migration, nettoyez. Supprimez les VLAN inutilisés, désactivez les ports libres, renommez les segments et mettez à jour la documentation. Sinon, l’ancien réseau plat disparaît mais laisse place à une architecture tout aussi floue, simplement découpée en plus de morceaux. La dette réseau ne vient pas seulement du manque de segmentation ; elle vient aussi des segments créés puis oubliés.
| Étape | Objectif | Point de contrôle |
|---|---|---|
| Cartographier | Comprendre les équipements et flux | Qui parle à qui aujourd’hui ? |
| Piloter un VLAN simple | Tester trunk, DHCP et règles | Le trafic attendu passe-t-il seul ? |
| Migrer par lots | Limiter l’impact utilisateur | Retour arrière documenté |
| Nettoyer | Éviter la dette réseau | Ports, noms et règles à jour |
Un plan VLAN vieillit mal s’il n’est pas gouverné. Le nom doit rester compréhensible hors du projet initial.
La supervision doit montrer les usages réels. Un VLAN invité qui génère soudain beaucoup de trafic interne, un trunk qui transporte des VLAN inattendus ou un port access modifié sans ticket sont des signaux à vérifier. Sans observation, la segmentation reste théorique : vous savez ce qui devrait se passer, pas ce qui se passe vraiment. Un nom clair, des alertes simples et un inventaire tenu à jour évitent que le plan devienne une carte ancienne que personne n’ose modifier.
La gouvernance passe enfin par des règles simples. Qui peut créer un VLAN ? Qui peut modifier un trunk ? Qui valide l’ouverture d’un flux inter-VLAN ? Qui nettoie les segments abandonnés ? Ces questions paraissent administratives, mais elles évitent l’empilement de configurations anciennes et de droits trop larges.
Ils indiquent qu’un plan VLAN commence à perdre en lisibilité.
Personne ne sait pourquoi il existe encore ni quels flux il doit porter.
Il transporte plus de VLAN que nécessaire et complique le diagnostic.
Les changements physiques ne sont pas reflétés dans l’inventaire.
La segmentation existe, mais tout communique avec tout au niveau 3.
Un VLAN est un outil de segmentation, pas une solution de sécurité complète.
Pour réussir, partez des besoins : qui doit communiquer, avec quel service, et pourquoi. Configurez ensuite les ports access, les trunks, le routage inter-VLAN et les règles de filtrage. Un bon VLAN se reconnaît à sa lisibilité : on comprend son rôle, ses limites et les flux qu’il autorise. Si cette lecture n’est pas possible en quelques minutes, le problème n’est pas seulement technique ; il manque une intention, une convention ou une gouvernance.
Pour approfondir ce point, consultez fonctionnement réseau informatique, qui traite plus précisément de comment fonctionne vraiment un réseau informatique.
À lire aussi

Passer de l'administration système à la cybersécurité: acquis, métiers accessibles et parcours de formation.

Un guide complet pour prioriser la cybersécurité PME: phishing, MFA, sauvegardes, postes, prestataires, incident et gouvernance sans jargon inutile.
Le compte administrateur intégré de Windows 10 peut aider au dépannage, mais il ne doit pas devenir un compte de travail permanent.
Guide pratique pour choisir un installer for Windows fiable: formats, sources, mode silencieux, tests, deploiement et desinstallation.
Guide pratique pour telecharger Windows sans risque: canal officiel, edition, licence, cycle de vie, test et tracabilite dans un parc IT.
Panne, ransomware, erreur humaine: le mê me risque Un disque qui lâ che, un ranç ongiciel qui chiffre les fichiers, un dossier supprimé par erreur: trois causes diffé rentes, un seul point commun. Sans copie.
