Partage interne limité
Usage normal
Adapté si les droits, le pare-feu et les groupes sont bien tenus.

Informatique
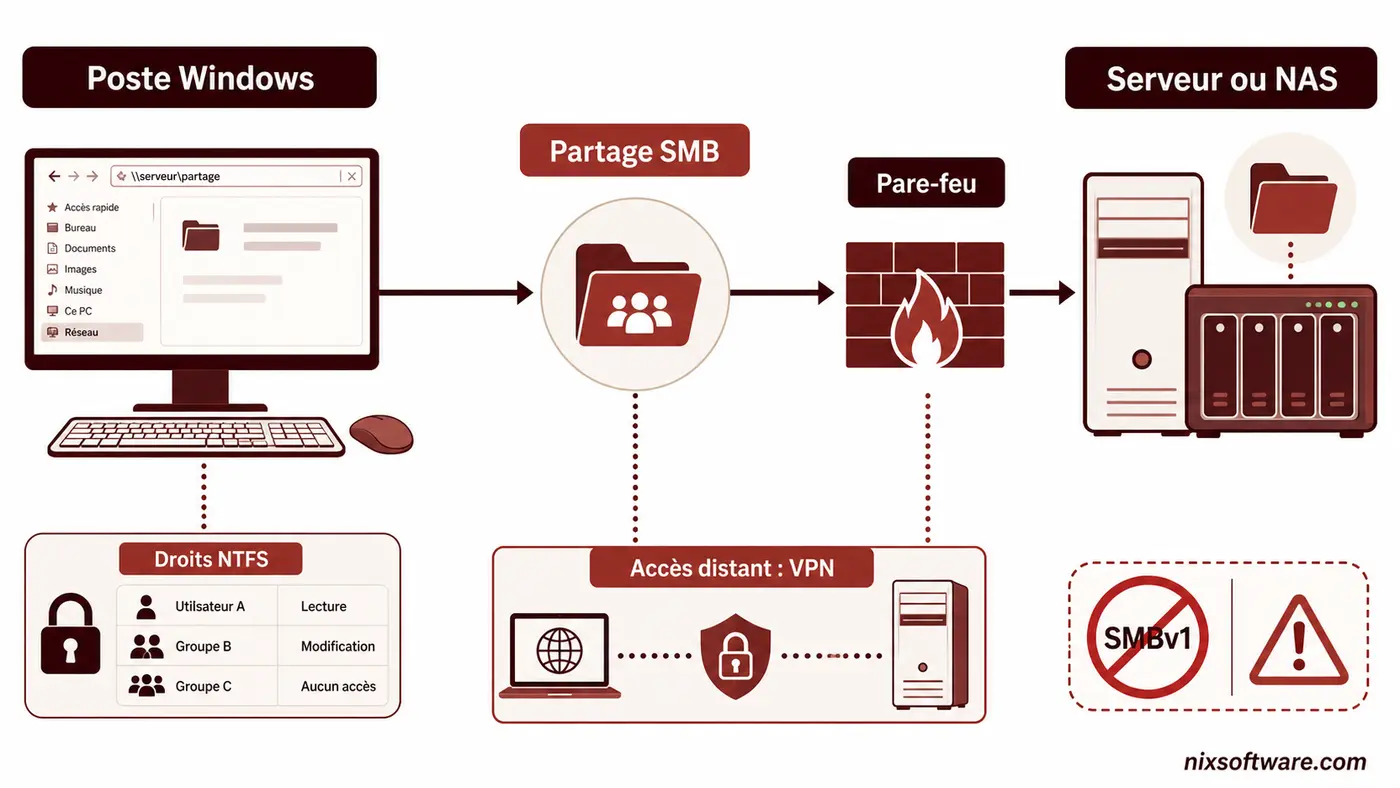
Windows SMB est le protocole utilisé par Windows pour accéder à des fichiers partagés sur un serveur, un NAS ou un autre poste du réseau. Il sert à ouvrir un dossier partagé, utiliser une imprimante réseau ou accéder à une ressource via un chemin du type serveur et partage. Bien configuré, il reste très utile en PME.
Le point important : SMB n’est pas “dangereux” par nature, mais il devient risqué quand un partage est trop large, quand SMBv1 reste actif, quand le pare-feu est mal cadré ou quand l’accès distant se fait sans VPN ni contrôle d’identité.
Windows SMB sert à connecter un poste Windows à un dossier, une imprimante ou une ressource partagée sur le réseau. L’utilisateur voit un lecteur ou un chemin réseau, mais derrière, SMB gère la session, les droits, les lectures et les écritures entre le poste client et le serveur.
Dans une PME, c’est souvent le protocole qui fait fonctionner le lecteur commun, le dossier comptable, les documents commerciaux ou les échanges avec un NAS. Il peut aussi être utilisé dans des environnements mixtes avec Linux/Samba, à condition de garder une gouvernance claire des droits.
La première vérification porte sur le périmètre. Un partage SMB doit répondre à un besoin précis : équipe, service, application ou sauvegarde. Si tout le monde peut lire et modifier un dossier “commun” sans logique métier, le problème n’est pas SMB, c’est la gestion des accès.
Utilisez une grille courte avant de créer ou d’ouvrir un partage :
Pour approfondir ce point, consultez liens avec windows, qui traite plus précisément de liens avec windows, comprendre ce que le téléphone partage avec le pc.
| Point à contrôler | Bonne question | Risque si négligé |
|---|---|---|
| Permissions de partage | Qui peut entrer dans le partage ? | Accès trop large au dossier |
| Droits NTFS | Qui peut lire, modifier ou supprimer ? | Suppression ou fuite de fichiers |
| Pare-feu | Depuis quels réseaux SMB est-il accessible ? | Exposition inutile du service |
| Version SMB | SMBv1 est-il réellement désactivé ? | Risque legacy majeur |
| Journalisation | Peut-on retrouver qui a fait quoi ? | Incident difficile à comprendre |
Le réglage le plus propre consiste à gérer les accès par groupes, pas utilisateur par utilisateur au hasard. Cela facilite les arrivées, les départs, les changements de service et les audits périodiques.
Il faut aussi séparer les rôles. Le nom du partage donne l’entrée réseau, les droits de partage filtrent l’accès global, puis les droits NTFS décident ce que l’utilisateur peut réellement faire dans le dossier. Si ces couches se contredisent, le dépannage devient lent et les exceptions finissent par remplacer la règle.
SMB devient dangereux quand il est exposé au mauvais endroit. Sur un réseau interne maîtrisé, avec des droits limités, des postes à jour et des versions modernes, il reste un outil normal. En revanche, ouvrir SMB directement vers Internet ou conserver SMBv1 pour “dépanner” crée une surface d’attaque évitable.
Usage normal
Adapté si les droits, le pare-feu et les groupes sont bien tenus.
À corriger
À garder seulement dans un cas legacy isolé et documenté, jamais par défaut.
À éviter
Préférer VPN, passerelle sécurisée ou solution de partage adaptée.
À revoir
Le risque vient alors de la permission, pas seulement du protocole.
Le sujet demande donc une lecture réaliste. Désactiver SMB partout peut casser des usages métier. Laisser SMB sans contrôle peut exposer trop de données. La bonne réponse est un inventaire, puis un durcissement ciblé.
SMBv1 est l’ancien point faible classique. Il peut encore apparaître à cause d’un vieux copieur, d’un NAS non mis à jour, d’un logiciel industriel ou d’un serveur oublié. Avant de le désactiver brutalement, identifiez les dépendances. Mais si aucune contrainte réelle n’existe, SMBv1 doit rester désactivé.
La vraie difficulté n’est pas technique, elle est organisationnelle. Beaucoup d’équipes savent qu’un ancien partage existe, mais personne ne sait quelle application l’utilise encore. C’est précisément pour cela qu’un inventaire SMB doit précéder les changements sensibles.
Pour compléter cette lecture, Maîtriser le protocole SMB pour optimiser le apporte des repères utiles sur maîtriser le protocole smb pour optimiser le partage de fichiers et la sécurité réseau.
Quand un partage SMB ne répond plus, commencez par identifier où la chaîne casse : nom du serveur, résolution DNS locale, pare-feu, service de partage, droits utilisateur ou disponibilité du NAS. Une erreur “accès refusé” n’a pas la même cause qu’un serveur introuvable. Le diagnostic doit donc suivre le chemin réseau réel, pas seulement le message affiché.
Un contrôle simple consiste à tester depuis un poste du même réseau, puis depuis un autre profil utilisateur. Si un administrateur accède au partage mais pas l’équipe métier, le problème vient souvent des permissions. Si personne n’y accède, regardez d’abord le serveur, le service, le pare-feu ou le réseau.
Évitez la correction réflexe qui consiste à donner “Contrôle total” à tout le monde. Elle rétablit parfois l’accès, mais elle crée une faille de permission que personne ne documente. Mieux vaut corriger le groupe, le dossier ou le chemin exact qui bloque.
Un partage SMB pensé pour le réseau local ne doit pas devenir accessible depuis l’extérieur par simple ouverture de port. Pour un accès distant, passez par un VPN, une solution de poste distant ou un service de partage documentaire mieux adapté. Le protocole n’est pas conçu pour être exposé sans couche de contrôle.
Il faut aussi distinguer le besoin. Un collaborateur qui consulte quelques documents depuis chez lui n’a pas forcément besoin d’un lecteur SMB complet. Un administrateur qui intervient sur un serveur, lui, peut avoir besoin d’un accès réseau cadré, journalisé et temporaire. Cette différence évite d’ouvrir un service critique pour un usage qui pourrait être traité autrement.
Windows SMB reste donc pertinent si vous le traitez comme une brique d’infrastructure, pas comme un simple dossier partagé. La priorité concrète est de savoir qui accède à quoi, depuis quel réseau, avec quelle version du protocole et quelle possibilité de retour arrière.
Commencez par auditer les partages existants avant d’en créer un nouveau.
Pour approfondir ce point, consultez variables d’environnement, qui traite plus précisément de variables d’environnement, les configurer sans exposer vos secrets.
Ces références Microsoft cadrent le rôle de SMB, la désactivation de SMBv1 et les options de sécurité. Elles ne remplacent pas un audit de votre réseau.
À lire aussi

Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.

Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.

Les commandes Linux utiles ne se résument pas à une liste: il faut comprendre le contexte, les options et le risque avant d'exécuter.

Pour faire une capture d'écran sur Windows, le bon raccourci dépend de ce que vous voulez garder: tout l'écran, une fenêtre ou une zone précise.
Repères clairs pour décider quoi faire d'un PC Windows 7 en 2026: usage limité, sécurité, migration et sauvegarde.
Guide pratique pour comprendre Windows to ISO, choisir une source officielle, eviter les images bricolées et tester avant de deployer.