Décision
Droit manquant
Un seul compte doit-il lire, écrire ou exécuter ?
Impact décision : Utilisez une forme symbolique ciblée, par exemple u+x ou g-w.


Informatique
La commande chmod sert à modifier les droits d’accès d’un fichier ou d’un dossier sous Linux. Elle est simple à lancer, mais elle touche un point sensible : qui peut lire, modifier ou exécuter une ressource sur le système.
Le bon réflexe n’est donc pas de copier une commande trouvée au hasard. Il faut d’abord lire les droits existants, comprendre le besoin, changer seulement ce qui manque, puis vérifier le résultat. Cette méthode protège les postes, les serveurs et les petits environnements PME contre les permissions trop larges. Elle aide aussi à expliquer la décision à un collègue qui reprendra le dossier plus tard.
chmod change le mode d’un fichier ou d’un répertoire. En pratique, cela revient à dire au système si le propriétaire, le groupe ou les autres utilisateurs peuvent lire, écrire ou exécuter l’élément. La commande ne change pas le propriétaire : pour cela, on utilise plutôt chown. Sur un serveur, cette distinction évite de masquer un mauvais rattachement de compte derrière une permission plus large.
Le premier cas courant est très simple : un script ne se lance pas parce qu’il n’est pas exécutable. La correction peut être limitée au propriétaire avec chmod u+x script.sh. On ajoute alors le droit d’exécution à la bonne personne sans ouvrir le fichier à tout le monde.
La deuxième situation arrive sur les fichiers de configuration. Un fichier contenant une clé, un accès ou une variable sensible ne devrait pas être lisible par tous les comptes du serveur. Une permission comme 640 ou 600 peut être plus cohérente que des droits trop permissifs.
Le piège commence quand on utilise chmod pour “faire marcher” une application sans comprendre le blocage. Une erreur de propriétaire, un mauvais groupe ou une arborescence mal héritée ne se corrige pas toujours avec plus de droits. Parfois, le problème n’est pas chmod, mais l’organisation des comptes et des groupes.
Avant toute modification, affichez les permissions. La sortie de ls -l montre le type, les droits, le propriétaire et le groupe. C’est le point de départ le plus fiable pour savoir si vous devez ajouter une permission, en retirer une, changer un groupe ou revoir la structure. Sans cette lecture, on risque de traiter un refus d’accès comme une simple gêne alors qu’il révèle parfois une règle de sécurité volontaire.
ls -l script.sh
-rwxr-x--- 1 deploy www-data 1842 Aug 14 10:12 script.sh
Les trois blocs après le premier caractère se lisent par cible : propriétaire, groupe, autres. Dans l’exemple, le propriétaire peut lire, écrire et exécuter ; le groupe peut lire et exécuter ; les autres n’ont aucun droit. Cette lecture donne déjà un diagnostic exploitable.
| Lettre | Sur un fichier | Sur un dossier | Point de vigilance |
|---|---|---|---|
| r | Lire le contenu | Lister les noms du répertoire | Peut exposer des fichiers sensibles |
| w | Modifier le contenu | Créer, supprimer ou renommer des entrées | Dangereux si accordé trop largement |
| x | Exécuter le fichier | Entrer ou traverser le répertoire | Indispensable pour accéder à un chemin |
Sur un dossier, x ne signifie pas “lancer” le dossier. Il permet de le traverser. C’est une nuance importante : un utilisateur peut parfois connaître un chemin et accéder à un fichier si les droits de traversée sont ouverts, même sans lister tout le répertoire.
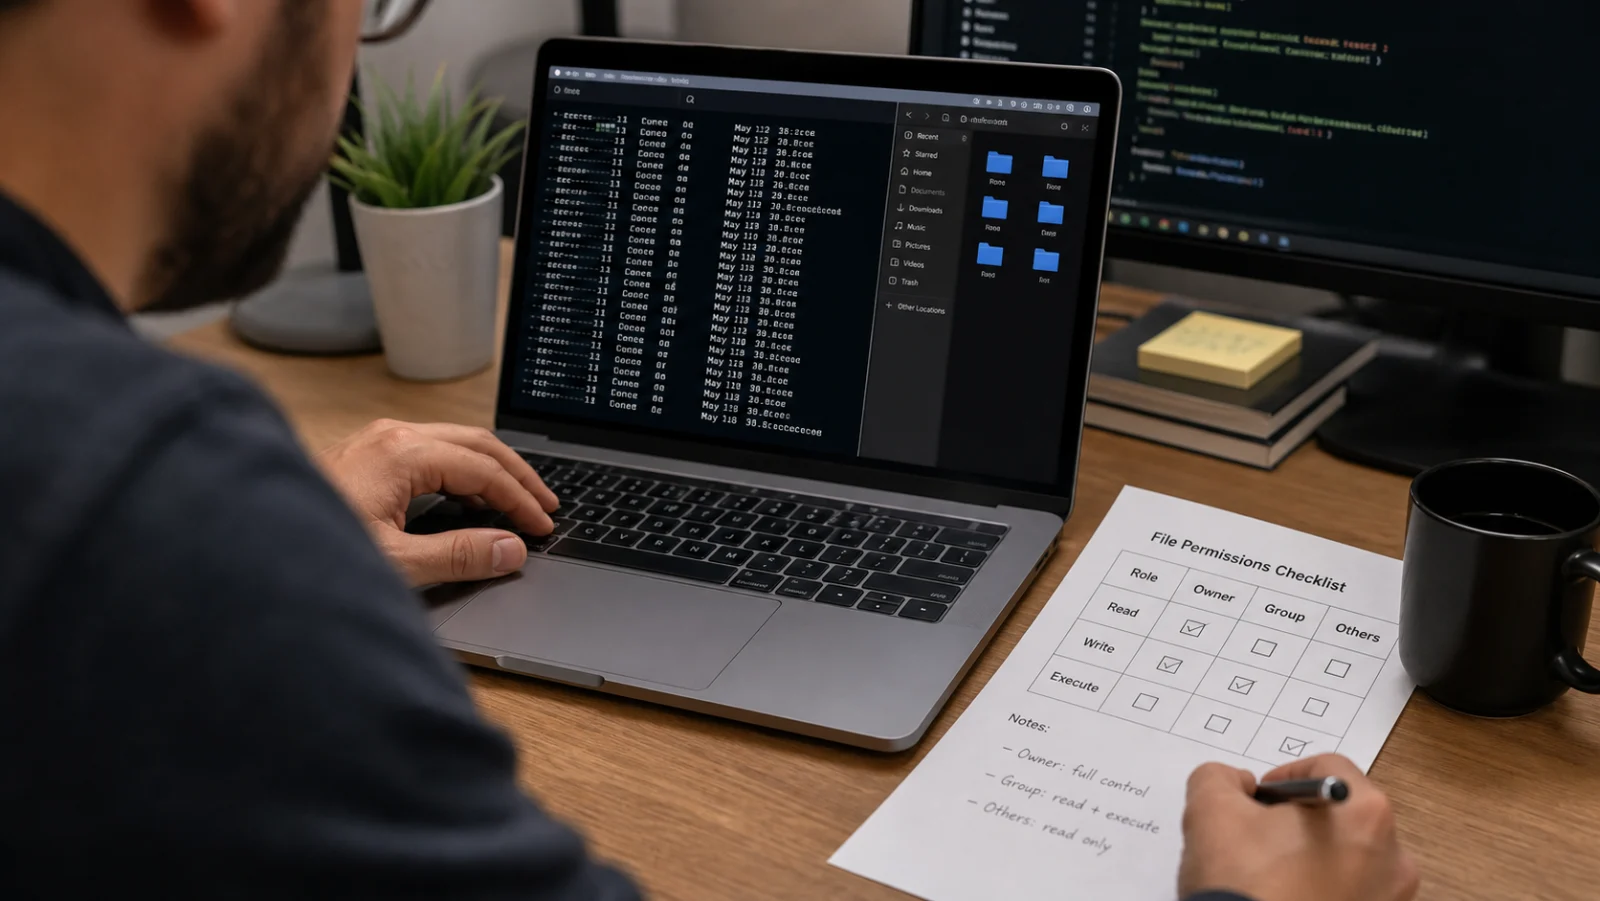
Choisissez d’abord la notation qui explique le mieux votre intention. La lisibilité compte autant que la vitesse.
La notation symbolique est souvent la plus sûre au quotidien. Elle exprime l’intention : ajouter, retirer ou fixer un droit pour une cible. Par exemple, u+x ajoute l’exécution au propriétaire, g-w retire l’écriture au groupe, et o= supprime tous les droits des autres utilisateurs.
chmod u+x script.sh
chmod g-w dossier-partage
chmod o= fichier.conf
Cette forme est lisible en revue de changement. Elle aide à expliquer pourquoi la commande existe, ce qui compte dans un contexte professionnel où plusieurs personnes interviennent sur le même serveur. Elle évite aussi de remplacer accidentellement un mode complet alors qu’il fallait seulement corriger un droit manquant.
La notation numérique additionne les valeurs 4, 2 et 1 : lecture, écriture, exécution. Ainsi, 7 vaut lecture + écriture + exécution, 6 vaut lecture + écriture, 5 vaut lecture + exécution et 0 ne donne aucun droit. Trois chiffres couvrent propriétaire, groupe et autres.
Pour approfondir ce point, consultez NAT PAT, qui traite plus précisément de comprendre nat et pat sans ouvrir trop largement son réseau.
| Mode | Lecture | Usage typique | Prudence |
|---|---|---|---|
| 600 | Propriétaire seul en lecture/écriture | Fichier de configuration sensible | Bloque le service si le mauvais compte doit lire |
| 640 | Propriétaire rw, groupe r | Configuration lue par un groupe de service | Le groupe doit être correct |
| 750 | Propriétaire rwx, groupe rx | Répertoire applicatif traversé par un groupe | À tester sur toute l’arborescence |
| 755 | Propriétaire rwx, autres rx | Script ou dossier public sans écriture globale | Peut exposer la lecture si le contenu est sensible |
| 777 | Tout le monde peut tout faire | Dépannage très temporaire, rarement justifié | Risque élevé de modification non maîtrisée |
La notation numérique n’est pas mauvaise. Elle est simplement plus brutale : elle remplace l’ensemble du mode standard. Si vous utilisez chmod 755, vous n’ajoutez pas seulement un droit ; vous imposez un état complet. C’est pratique pour déployer un répertoire propre, moins prudent pour corriger un incident dont la cause n’est pas encore comprise. Le bon format est celui qui laisse le moins d’ambiguïté au prochain intervenant.
Pour rendre un script exécutable par son propriétaire, commencez par la forme la plus étroite. Elle ne change pas les droits du groupe ni ceux des autres comptes.
chmod u+x script.shPour protéger un fichier de configuration, partez du besoin réel. Si seul le propriétaire doit le lire et le modifier, 600 suffit souvent. Si un groupe de service doit le lire, 640 peut être adapté. Dans les deux cas, vérifiez que le bon compte système lance l’application.
chmod 600 .env
chmod 640 app.conf
Pour un dossier partagé par une équipe technique, le sujet n’est pas seulement chmod. Il faut aussi un groupe cohérent, par exemple avec chgrp, puis des droits qui donnent au groupe l’accès attendu sans ouvrir l’écriture aux autres. La commande chmod règle le mode ; le groupe règle la gouvernance. Sans ce travail, on finit souvent par élargir les droits parce que l’organisation des comptes est confuse, surtout après plusieurs interventions successives.
chgrp deploy /srv/app
chmod 750 /srv/app
Pour appliquer des droits à une arborescence, évitez le réflexe chmod -R 777. Le mode récursif peut modifier beaucoup plus de fichiers que prévu. Sur les répertoires, la lettre majuscule X est souvent plus sûre : elle applique l’exécution aux dossiers et aux fichiers qui l’ont déjà, sans rendre exécutables tous les fichiers ordinaires. C’est particulièrement utile après un déploiement qui mélange dossiers, scripts et fichiers de configuration dans une même racine.
chmod -R u=rwX,g=rX,o= /srv/appUne commande fiable se prépare en trois décisions : la cible, les droits et le périmètre. La cible peut être le propriétaire, le groupe ou les autres. Les droits peuvent être ajoutés, retirés ou fixés. Le périmètre peut être un fichier, un dossier ou une arborescence. Tant que ces trois points ne sont pas nommés, la commande reste une hypothèse trop large, surtout quand l’intervention se fait sous pression après une erreur applicative.
Commencez par écrire l’intention en français avant la commande.
chmod u+x script.sh.chmod g-w dossier.chmod o= fichier.conf.chmod -R g=rX dossier.chmod 640 app.conf.Cette formulation paraît lente, mais elle évite une erreur fréquente : corriger une permission au mauvais niveau. Un fichier peut être bien réglé et rester inaccessible parce que le dossier parent bloque la traversée. À l’inverse, ouvrir toute une arborescence pour débloquer un seul fichier revient à traiter un problème local par une permission globale. C’est souvent là que les incidents commencent, notamment quand plusieurs essais restent dans l’historique sans justification claire.
Quand le doute reste, faites un changement réversible. Ajoutez un droit plutôt que de fixer tout le mode, testez, puis documentez. Si vous devez ensuite durcir les droits, vous saurez exactement quelle étape a changé le comportement.
Cette séquence limite les corrections excessives sur un poste ou un serveur.
chmod 777 donne lecture, écriture et exécution au propriétaire, au groupe et aux autres utilisateurs. Sur un poste isolé, cela peut déjà être discutable. Sur un serveur, c’est souvent dangereux, car n’importe quel compte ayant accès au système peut modifier ou remplacer le contenu. Le raccourci donne une impression de solution immédiate, mais il transforme souvent une erreur de configuration en exposition durable.
Le problème n’est pas seulement théorique. Un dossier web ouvert en écriture globale peut permettre à un processus mal configuré d’altérer des fichiers. Un script modifiable par tous peut être remplacé. Un fichier de configuration lisible ou modifiable trop largement peut exposer des informations sensibles ou casser un service. Plus le serveur héberge de comptes, de tâches planifiées ou d’applications, plus cette ouverture devient difficile à justifier devant une équipe.
La bonne question est rarement “quel chmod débloque tout ?”. La bonne question est : quel compte a besoin de quel droit, sur quel chemin, pour quelle action ? Cette phrase oblige à choisir la permission minimale utile.
Un dépannage temporaire doit avoir une fin prévue. Notez la commande, l’heure et le retour arrière prévu.
Ici, le contexte compte. Le même mode peut être logique sur un script et risqué sur une configuration.
À lire ensuite, tar.gz linux, consacré à fichier tar.gz sous linux, les commandes utiles sans erreur.
Pour un script de maintenance, donnez l’exécution au compte qui l’utilise, pas à tout le monde. Si un seul administrateur lance le script, u+x peut suffire. Si une équipe l’exécute via un groupe, travaillez le groupe puis ajoutez l’exécution au groupe.
Pour un dossier web, distinguez les fichiers servis, les fichiers écrits par l’application et les fichiers de configuration. Les besoins ne sont pas identiques. Le serveur web peut avoir besoin de lire certains fichiers, mais pas de modifier toute l’arborescence. Les dossiers d’upload demandent souvent une règle spécifique, avec un propriétaire, un groupe et une zone séparée quand c’est possible. Cette séparation limite les dégâts si une extension, un script ou un compte applicatif se comporte mal.
Pour les fichiers sensibles, soyez plus strict. Un fichier .env, une clé privée, un dump temporaire ou une configuration contenant un jeton ne devrait pas hériter d’une permission publique. Dans le doute, partez d’un mode fermé, puis ouvrez uniquement ce que le service exige. Cette prudence évite de rendre lisible par erreur une donnée d’exploitation qui n’a rien à faire dans les mains d’un autre compte.
Le cas des dépôts Git mérite aussi une attention particulière. Un répertoire de travail peut contenir des scripts, des fichiers temporaires, des secrets exclus du dépôt et des artefacts de build. Appliquer une permission récursive uniforme sur toute la racine mélange des besoins différents. Il vaut mieux traiter séparément les scripts exécutables, les dossiers d’écriture et les fichiers de configuration, puis vérifier que le dépôt ne masque pas une modification locale dangereuse.
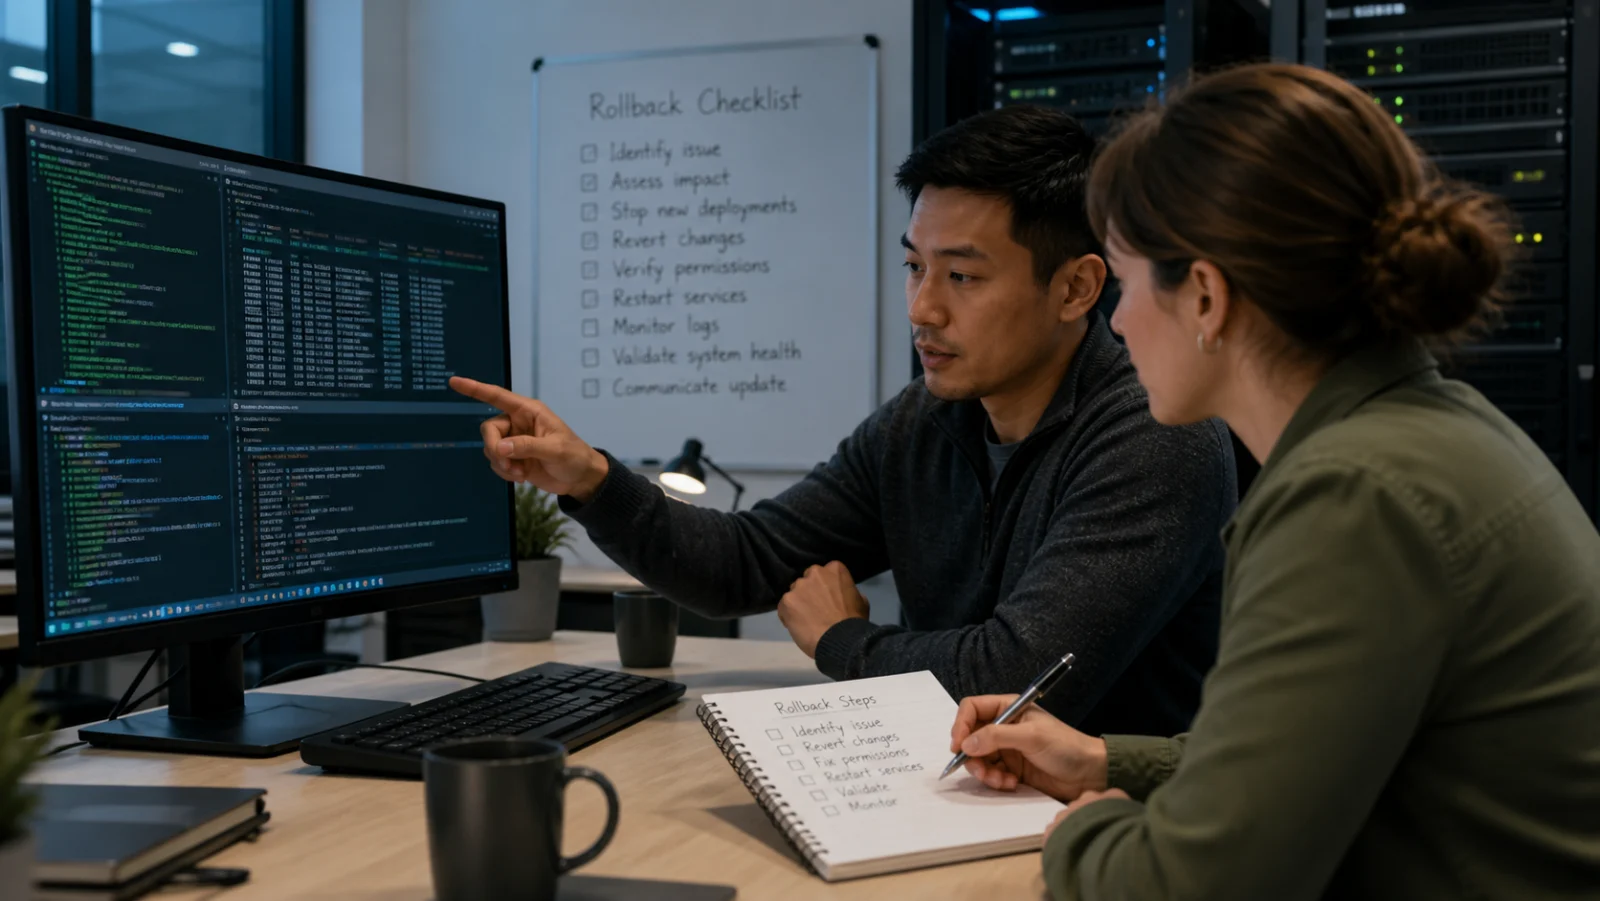
Quand une application tombe en erreur après un déploiement, la tentation est forte d’élargir les droits jusqu’à ce que ça fonctionne. C’est précisément le moment où il faut ralentir. Notez l’erreur, le chemin concerné, le compte qui exécute le service et la commande testée. Cette trace permet de revenir à un état propre. Elle évite aussi de répéter le même dépannage trop large au prochain incident.
Commencez par vérifier si le service a besoin de lire, d’écrire ou de traverser un dossier. Une erreur “permission denied” sur un fichier peut venir du fichier lui-même, mais aussi d’un répertoire parent sans droit d’exécution. Une correction sur le mauvais niveau donne parfois l’impression d’aider, tout en laissant la vraie cause intacte. C’est pour cela qu’un test doit toujours reprendre le même compte que le service, pas seulement votre session administrateur, surtout lorsque systemd, PHP-FPM, Docker ou un utilisateur de déploiement intervient.
Si vous avez déjà ouvert trop largement, revenez à une base maîtrisée. Réattribuez le bon propriétaire ou le bon groupe si nécessaire, puis appliquez des droits cohérents. Le retour arrière doit être aussi précis que la correction.
Une permission corrigée doit être testée par le bon processus. Votre compte admin ne prouve pas tout en production.
ls -ld /srv/app /srv/app/storage
stat /srv/app/.env
chmod o= /srv/app/.envCes critères aident à décider si chmod suffit ou si le problème vient plutôt du propriétaire ou du groupe.
Un seul compte doit-il lire, écrire ou exécuter ?
Impact décision : Utilisez une forme symbolique ciblée, par exemple u+x ou g-w.
Le fichier appartient-il au mauvais compte ?
Impact décision : Corrigez avec chown avant d’élargir les permissions.
Plusieurs personnes ou services doivent-ils partager l’accès ?
Impact décision : Travaillez le groupe avec chgrp, puis appliquez chmod.
Le problème touche-t-il dossiers et fichiers ?
Impact décision : Utilisez -R seulement avec un périmètre vérifié et, souvent, X.
Ces bits ne sont pas des variantes décoratives. Ils modifient le comportement du système.
Au-delà de lecture, écriture et exécution, Linux gère aussi des bits spéciaux : setuid, setgid et sticky bit. Ils ont des usages légitimes, mais ils changent fortement le comportement d’un fichier ou d’un dossier. Pour un administrateur PME, l’important est surtout de les reconnaître et de ne pas les poser sans raison documentée. Une modification de ce type doit être traitée comme un changement de sécurité, pas comme un détail de syntaxe.
Le sticky bit est connu sur les dossiers partagés comme /tmp : il limite la suppression des fichiers par d’autres utilisateurs. Le setgid sur un dossier peut aider à conserver un groupe commun pour les nouveaux fichiers. Le setuid sur un exécutable est beaucoup plus sensible, car il peut exécuter un programme avec les droits de son propriétaire.
Si vous voyez un s ou un t dans les droits, ne “normalisez” pas le mode sans comprendre. Une commande numérique trop rapide peut retirer ou ajouter un bit spécial. Sur un système de production, cette erreur peut créer une panne discrète ou une exposition inutile. Avant d’agir, vérifiez la documentation de l’application, le rôle du répertoire et l’historique du changement précédent.
Une bonne utilisation de chmod commence par une lecture, pas par une correction. Affichez les droits, identifiez le compte qui agit, vérifiez le propriétaire et le groupe, puis choisissez la modification la plus limitée. Les modes numériques sont pratiques, mais les formes symboliques rendent souvent l’intention plus claire.
La priorité est simple : donner assez de droits pour que le service fonctionne, mais pas assez pour exposer le système. Si une commande vous paraît trop large, elle l’est probablement. Prenez le temps de formuler le besoin avant de lancer chmod, surtout sur un serveur partagé ou une arborescence applicative. C’est cette discipline, plus que la mémorisation des chiffres, qui rend la commande sûre.
La prochaine action utile : choisissez un dossier applicatif, listez ses droits actuels, puis repérez les fichiers qui sont ouverts aux “autres” sans raison claire. C’est un audit court, mais il révèle vite les anciennes corrections trop larges.
Pour approfondir ce point, consultez alias Linux, qui traite plus précisément de créer et documenter ses alias linux sans dette.
chmod 755 fixe tout le mode du fichier ou du dossier. chmod u+x ajoute seulement l’exécution au propriétaire, sans toucher aux autres droits.x permet d’entrer ou de traverser le répertoire. Sans ce droit sur un parent, un fichier peut rester inaccessible même si ses propres droits semblent corrects.chmod change les permissions. Pour changer le propriétaire ou le groupe, il faut utiliser chown ou chgrp selon le cas.X est souvent plus prudente que x pour les dossiers.
À lire aussi

Ubuntu Server est un bon choix pour héberger des services Linux stables, à condition de préparer la version LTS, l'accès SSH, les mises à jour, le pare-feu et les sauvegardes.
Recherchez-vous un équipement capable de vous aider dans la gestion de votre organisation? Les imprimantes de codes-barres occupent une place importante dans de nombreux secteurs. Elles permettent d'identifier rapidement les produits, colis.
Les vérifications à faire avant d'utiliser un outil de reconnaissance faciale, de recherche d'image visage ou d'analyse biométrique.

Un support utilisateur PME efficace ne repose pas seulement sur un outil de ticketing. Il clarifie les demandes, les priorités, les délais, l'escalade et la mémoire de résolution.

Sous Linux, supprimer un dossier dépend surtout de son contenu. Voici quelle commande choisir et les précautions à prendre avant une suppression récursive.

Les commandes Linux utiles ne se résument pas à une liste: il faut comprendre le contexte, les options et le risque avant d'exécuter.
